

Configurar el inicio de sesión único
Usa Settings › SAML SSO para conectar el proveedor de identidad de tu empresa, y Settings › Auth Providers para revisar los métodos de inicio de sesión de tu organización y exigir la autenticación en dos pasos. Necesitas el rol admin o superior.
Conectar el inicio de sesión único SAML
Sección titulada «Conectar el inicio de sesión único SAML»La consola admite SAML 2.0, configurado por organización. Microsoft Entra ID, Okta, PingOne y Active Directory Federation Services se conectan así.
- Abre Settings › SAML SSO. Copia los datos del proveedor de servicios en tu proveedor de identidad cuando crees allí la aplicación SAML: la URL del Assertion Consumer Service (ACS), el identificador de entidad SP y la URL de metadatos SP.
- Selecciona tu proveedor de identidad para obtener instrucciones escritas para él e introduce sus datos: su identificador de entidad, su URL de inicio de sesión y su certificado de firma o su URL de metadatos. La aserción de tu proveedor de identidad debe incluir la dirección de correo y el nombre visible del usuario.
- Añade los dominios de correo permitidos. Las personas con una dirección en uno de ellos pueden iniciar sesión con SAML. Un dominio solo puede pertenecer a una organización; la consola te avisa si otra organización ya lo ha reclamado.
- Guarda y ejecuta la prueba de conexión. Comprueba, con la configuración guardada, que la URL de metadatos o la URL de inicio de sesión de tu proveedor de identidad responde; no realiza un inicio de sesión SAML. Después inicia sesión tú mismo por SAML, en una ventana privada del navegador, antes de pedírselo a nadie más.
Una conexión SAML propia de la organización es el único método de inicio de sesión que admite a un miembro nuevo sin invitación, y solo para los dominios permitidos.
Revisar los métodos de inicio de sesión y exigir la autenticación en dos pasos
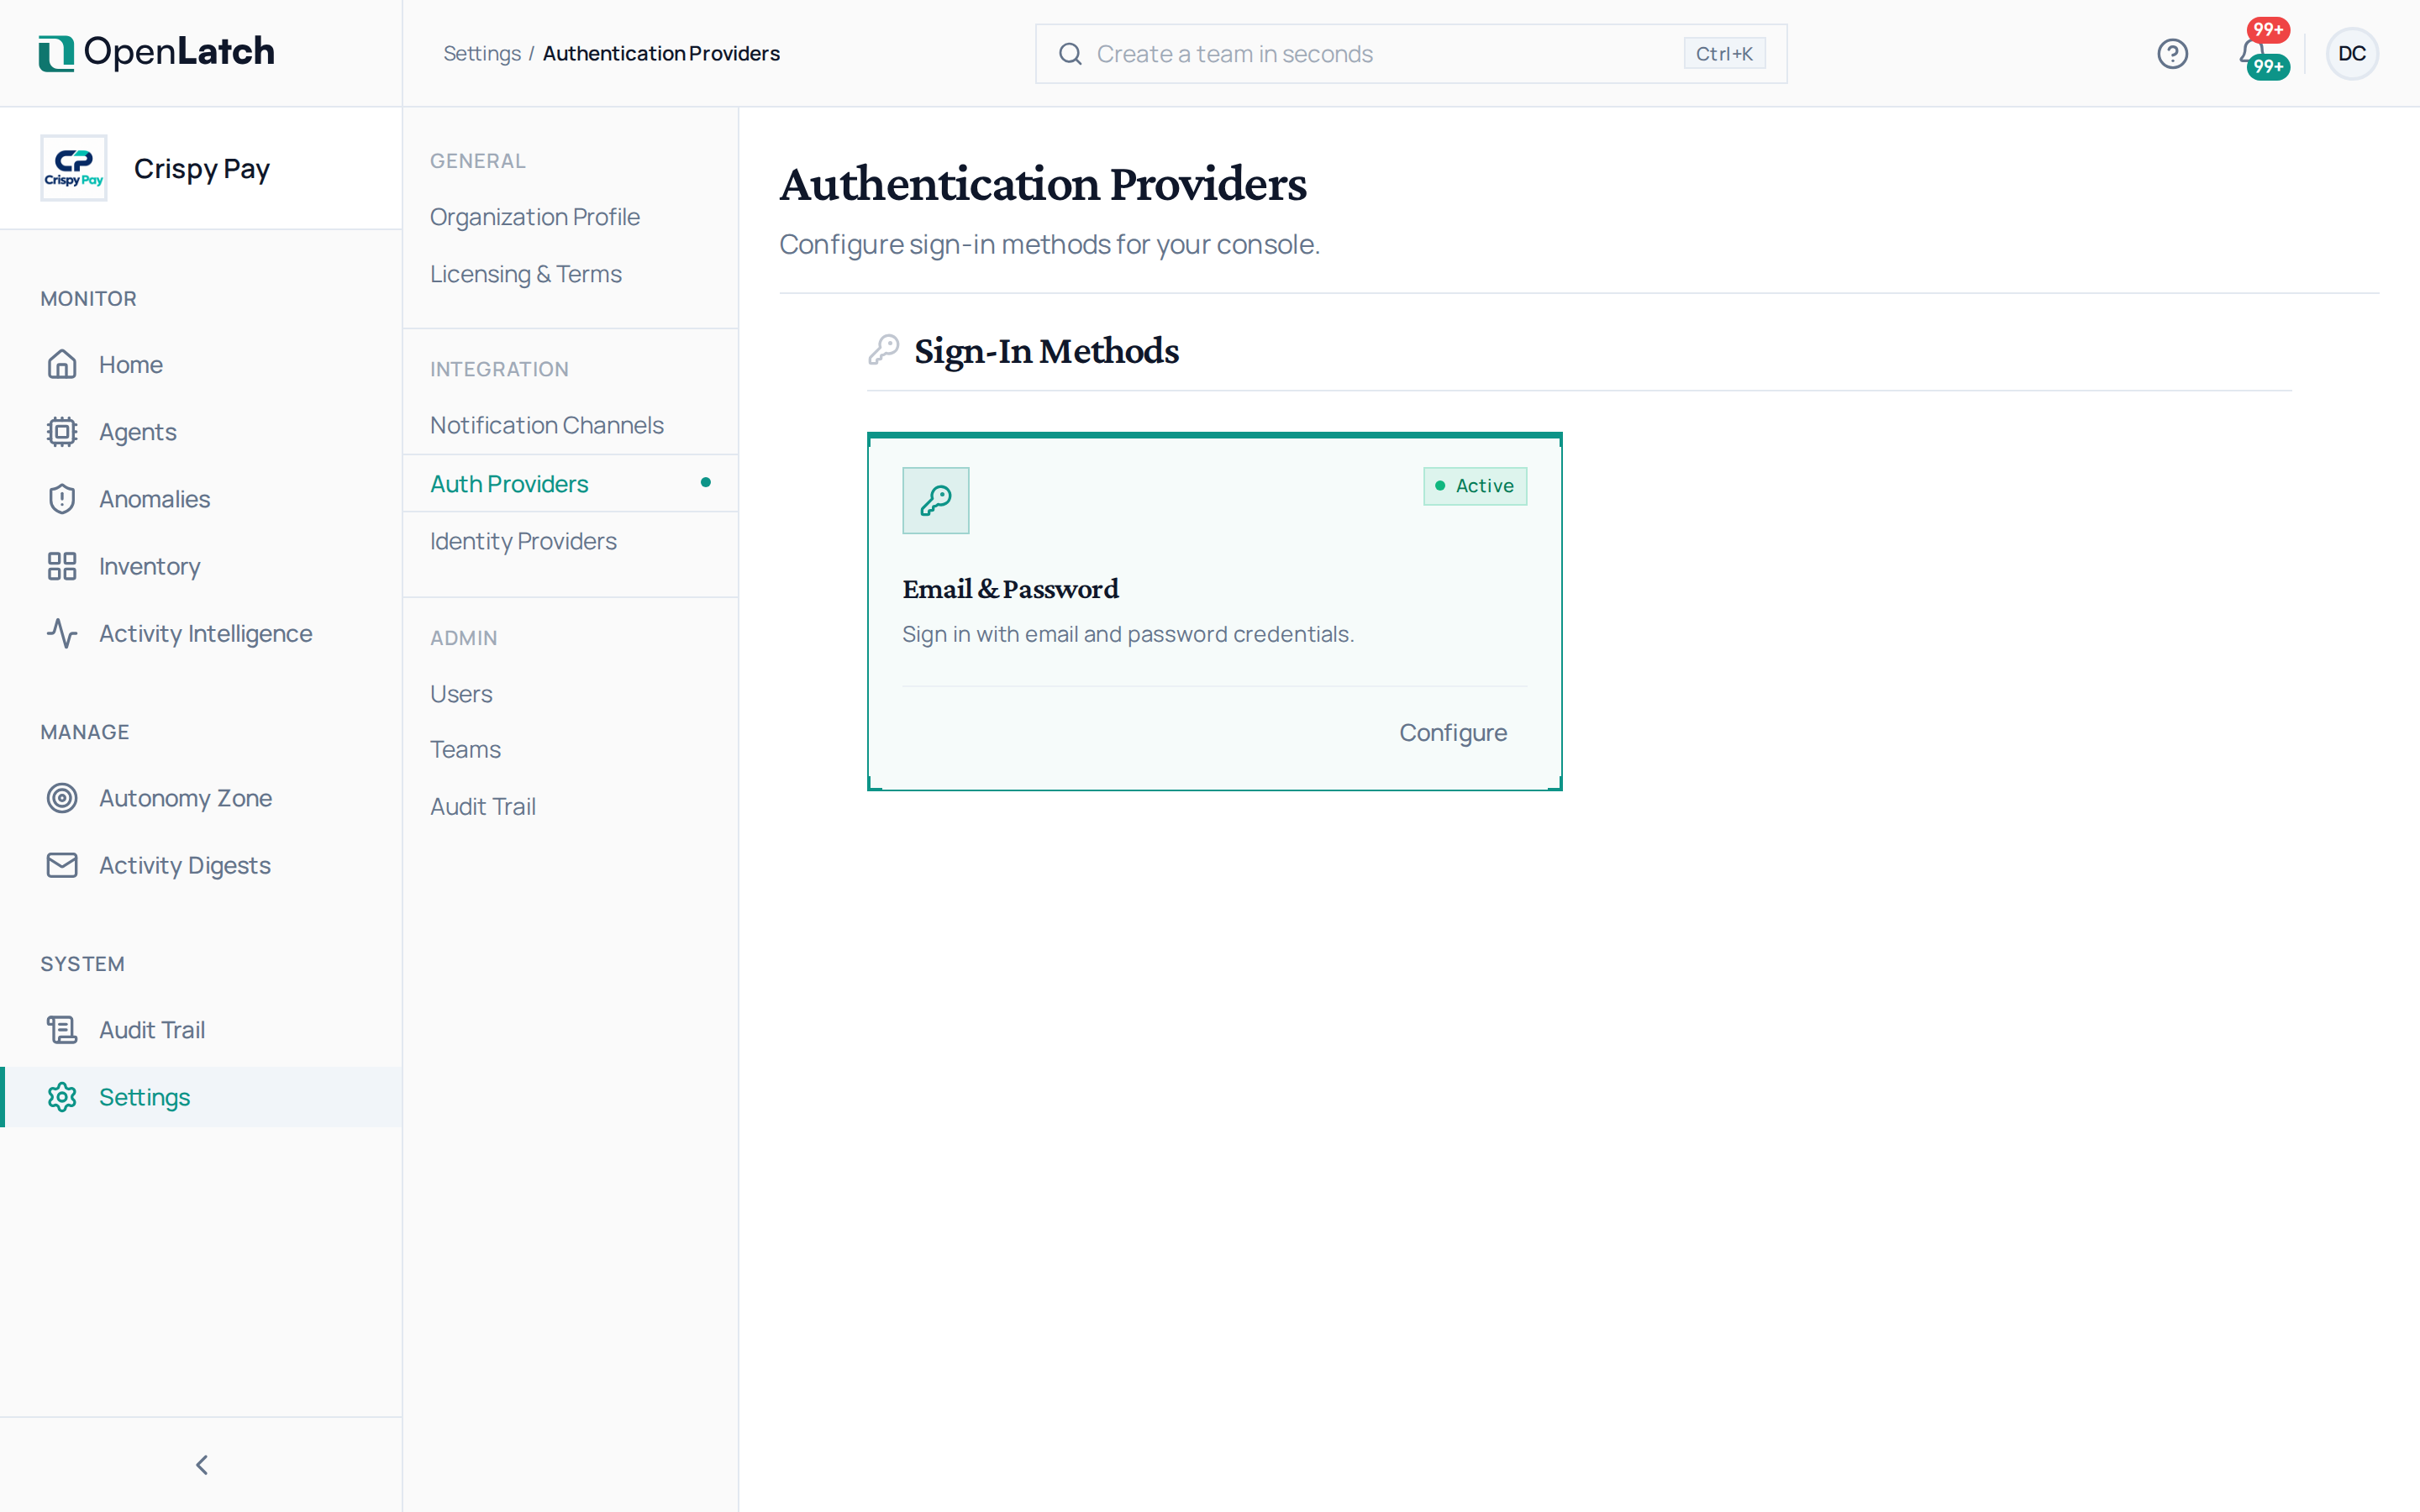
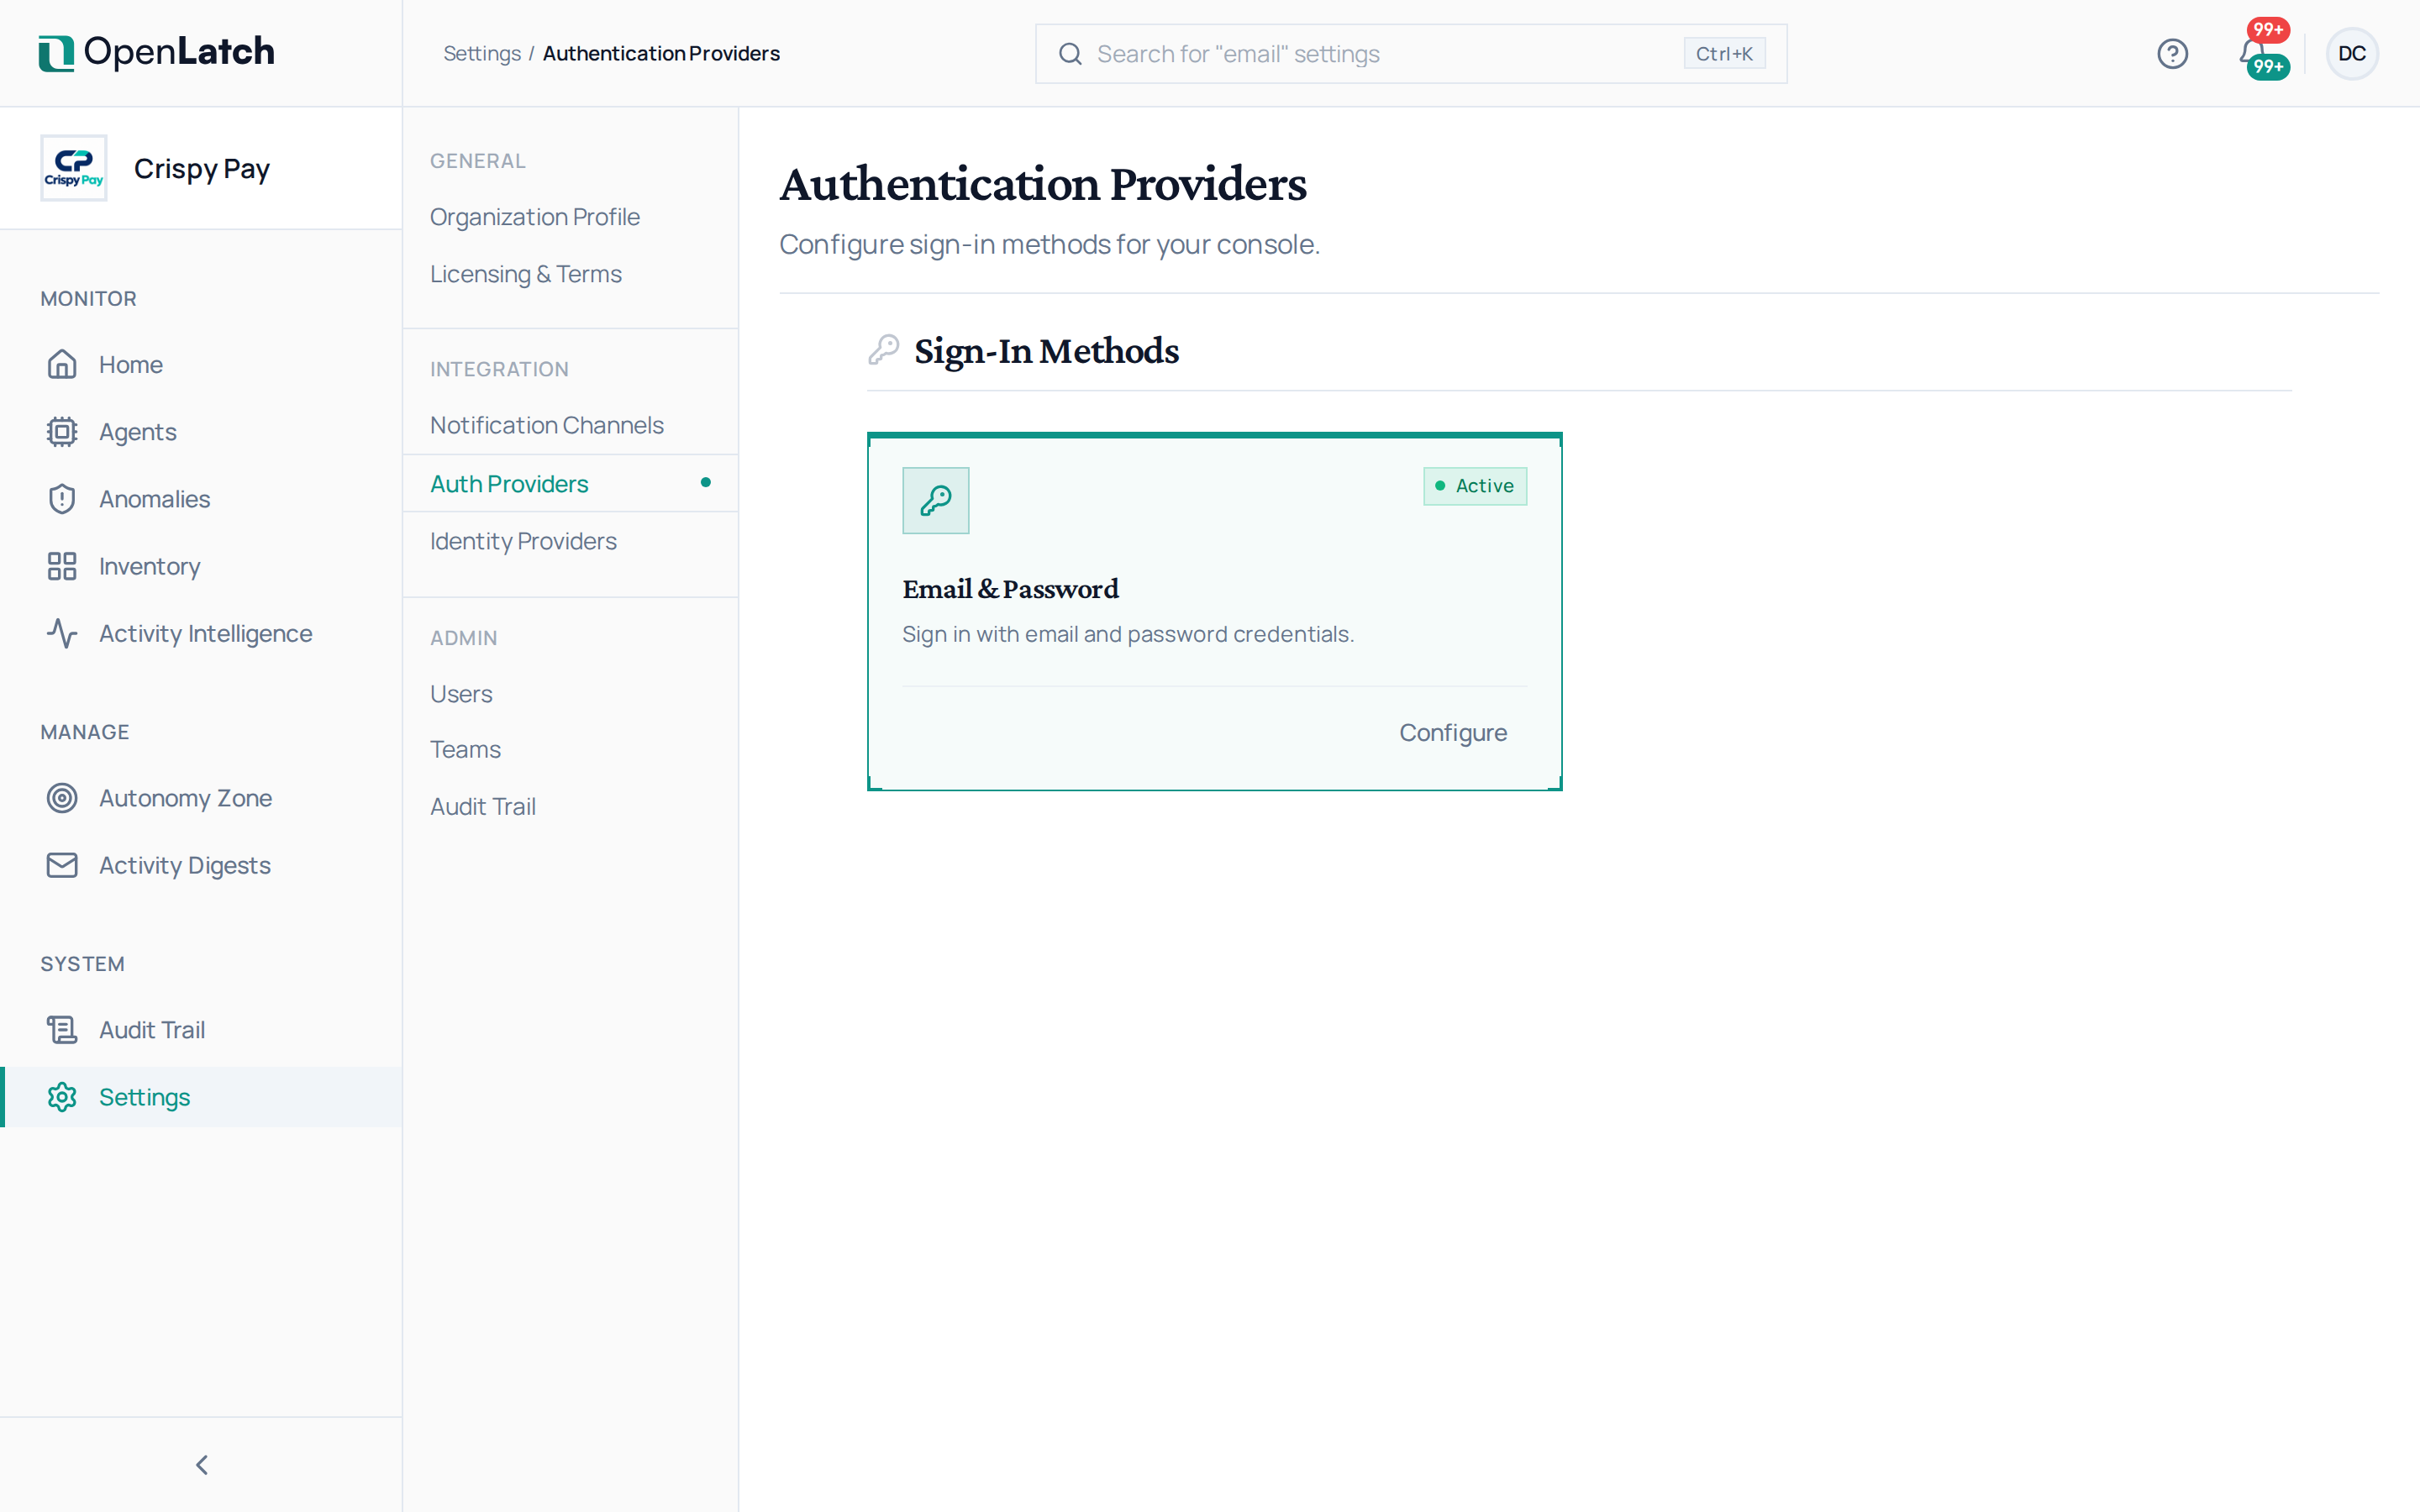
Sección titulada «Revisar los métodos de inicio de sesión y exigir la autenticación en dos pasos»Settings › Auth Providers muestra los métodos de inicio de sesión de tu organización como tarjetas, cada una con su estado: Email & Password, y SAML SSO cuando SAML está disponible en tu sitio de OpenLatch. Configure en una tarjeta abre sus ajustes.
| Tarjeta | Configure abre |
|---|---|
| Email & Password | La política de autenticación en dos pasos. Exígela para pedir a cada usuario con contraseña que no la tenga que la configure. Tras el periodo de gracia que elijas, se le envía a sus ajustes de seguridad en cada inicio de sesión hasta que lo haga. Los usuarios que solo inician sesión mediante un proveedor externo quedan exentos. La tarjeta muestra MFA Required mientras la política está activa |
| SAML SSO | La conexión SAML, configurada como se indica arriba |
Cada persona configura su propia autenticación en dos pasos desde su cuenta; consulta Gestionar tu cuenta.