

Investigar lo que hizo un agente
Usa las pestañas de actividad de un agente para responder a «¿qué hizo este agente y por qué se decidió así?». Abre el agente desde la página Agents, ajusta la ventana de tiempo arriba y elige la pestaña que corresponde a tu pregunta. Todos los roles pueden leerlas.
| Tu pregunta | Pestaña |
|---|---|
| ¿Qué hizo en una sesión de trabajo? | Sessions |
| ¿Cómo encajan sus ejecuciones, sus herramientas y lo que tocó? | Execution graph |
| ¿Qué comandos de shell ejecutó? | Commands |
| ¿Qué archivos leyó, escribió o eliminó? | Files |
| ¿A qué sitios web llegó? | Domains |
| ¿Cuáles de sus acciones incumplieron una política de intención? | Anomalies |
Sesiones
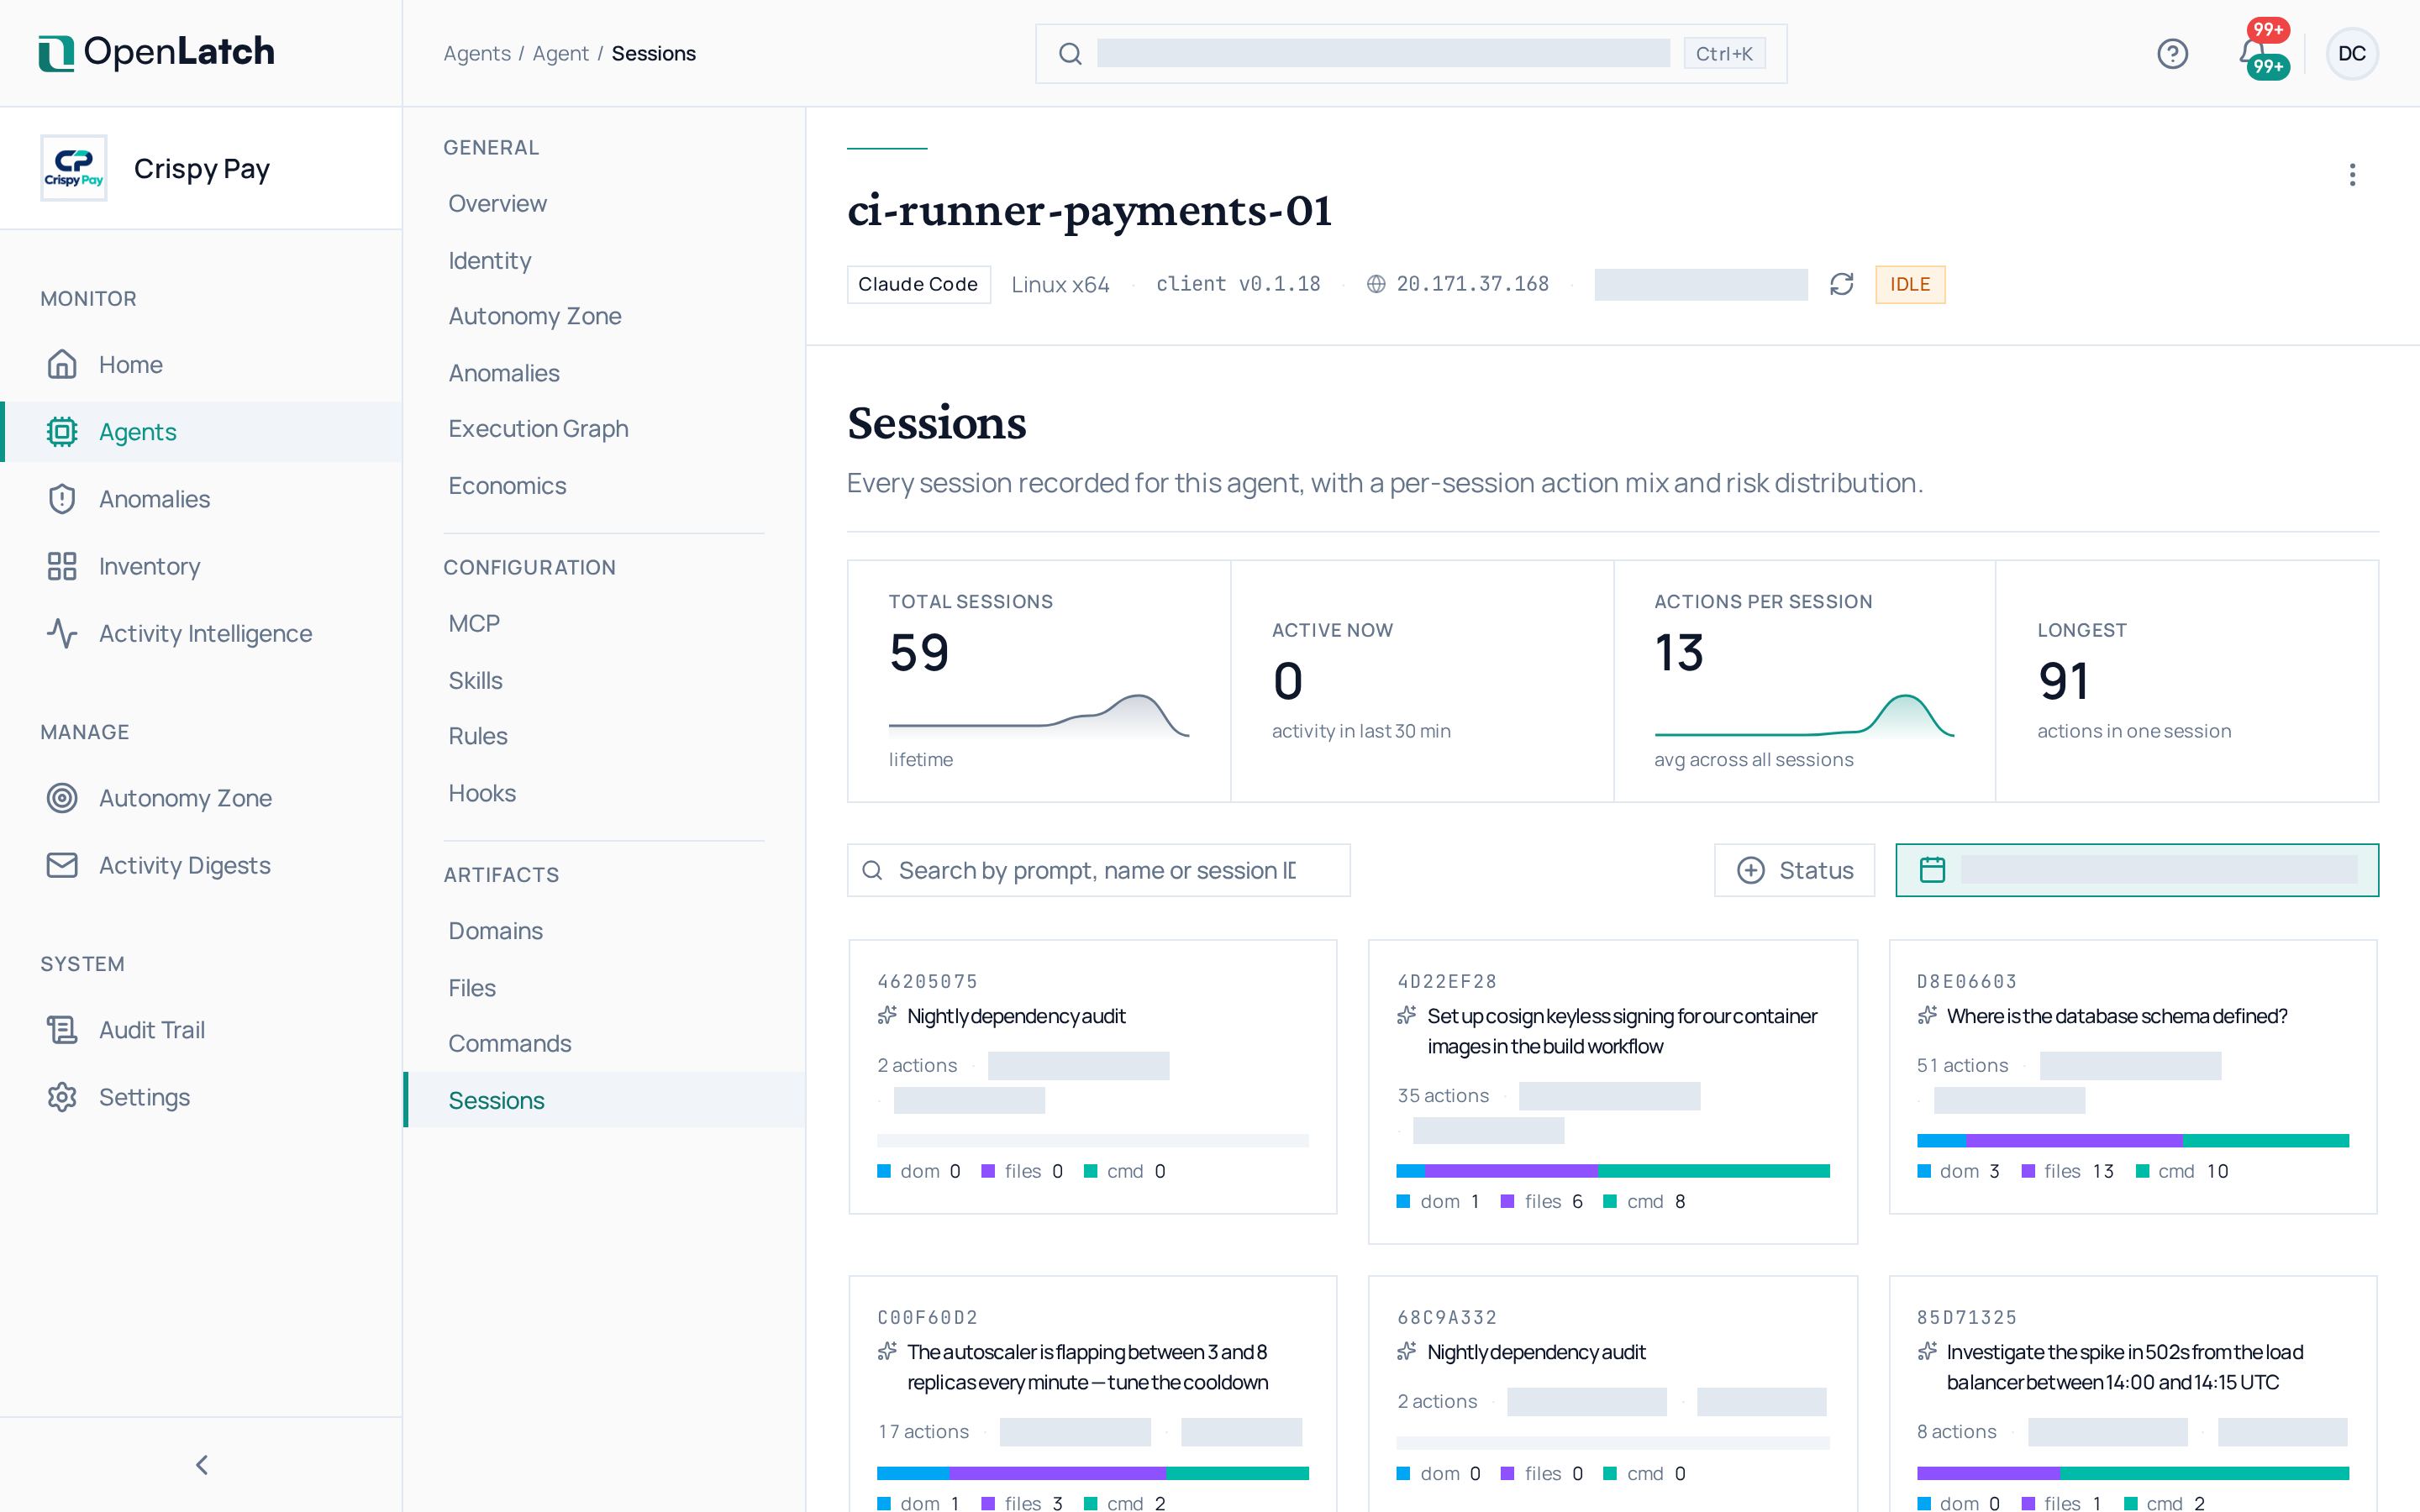
Sección titulada «Sesiones»La pestaña Sessions enumera las sesiones de trabajo del agente, las más recientes primero. Abre una para leer sus acciones en orden, cada una con el veredicto que recibió y la regla que la decidió.
Grafo de ejecución
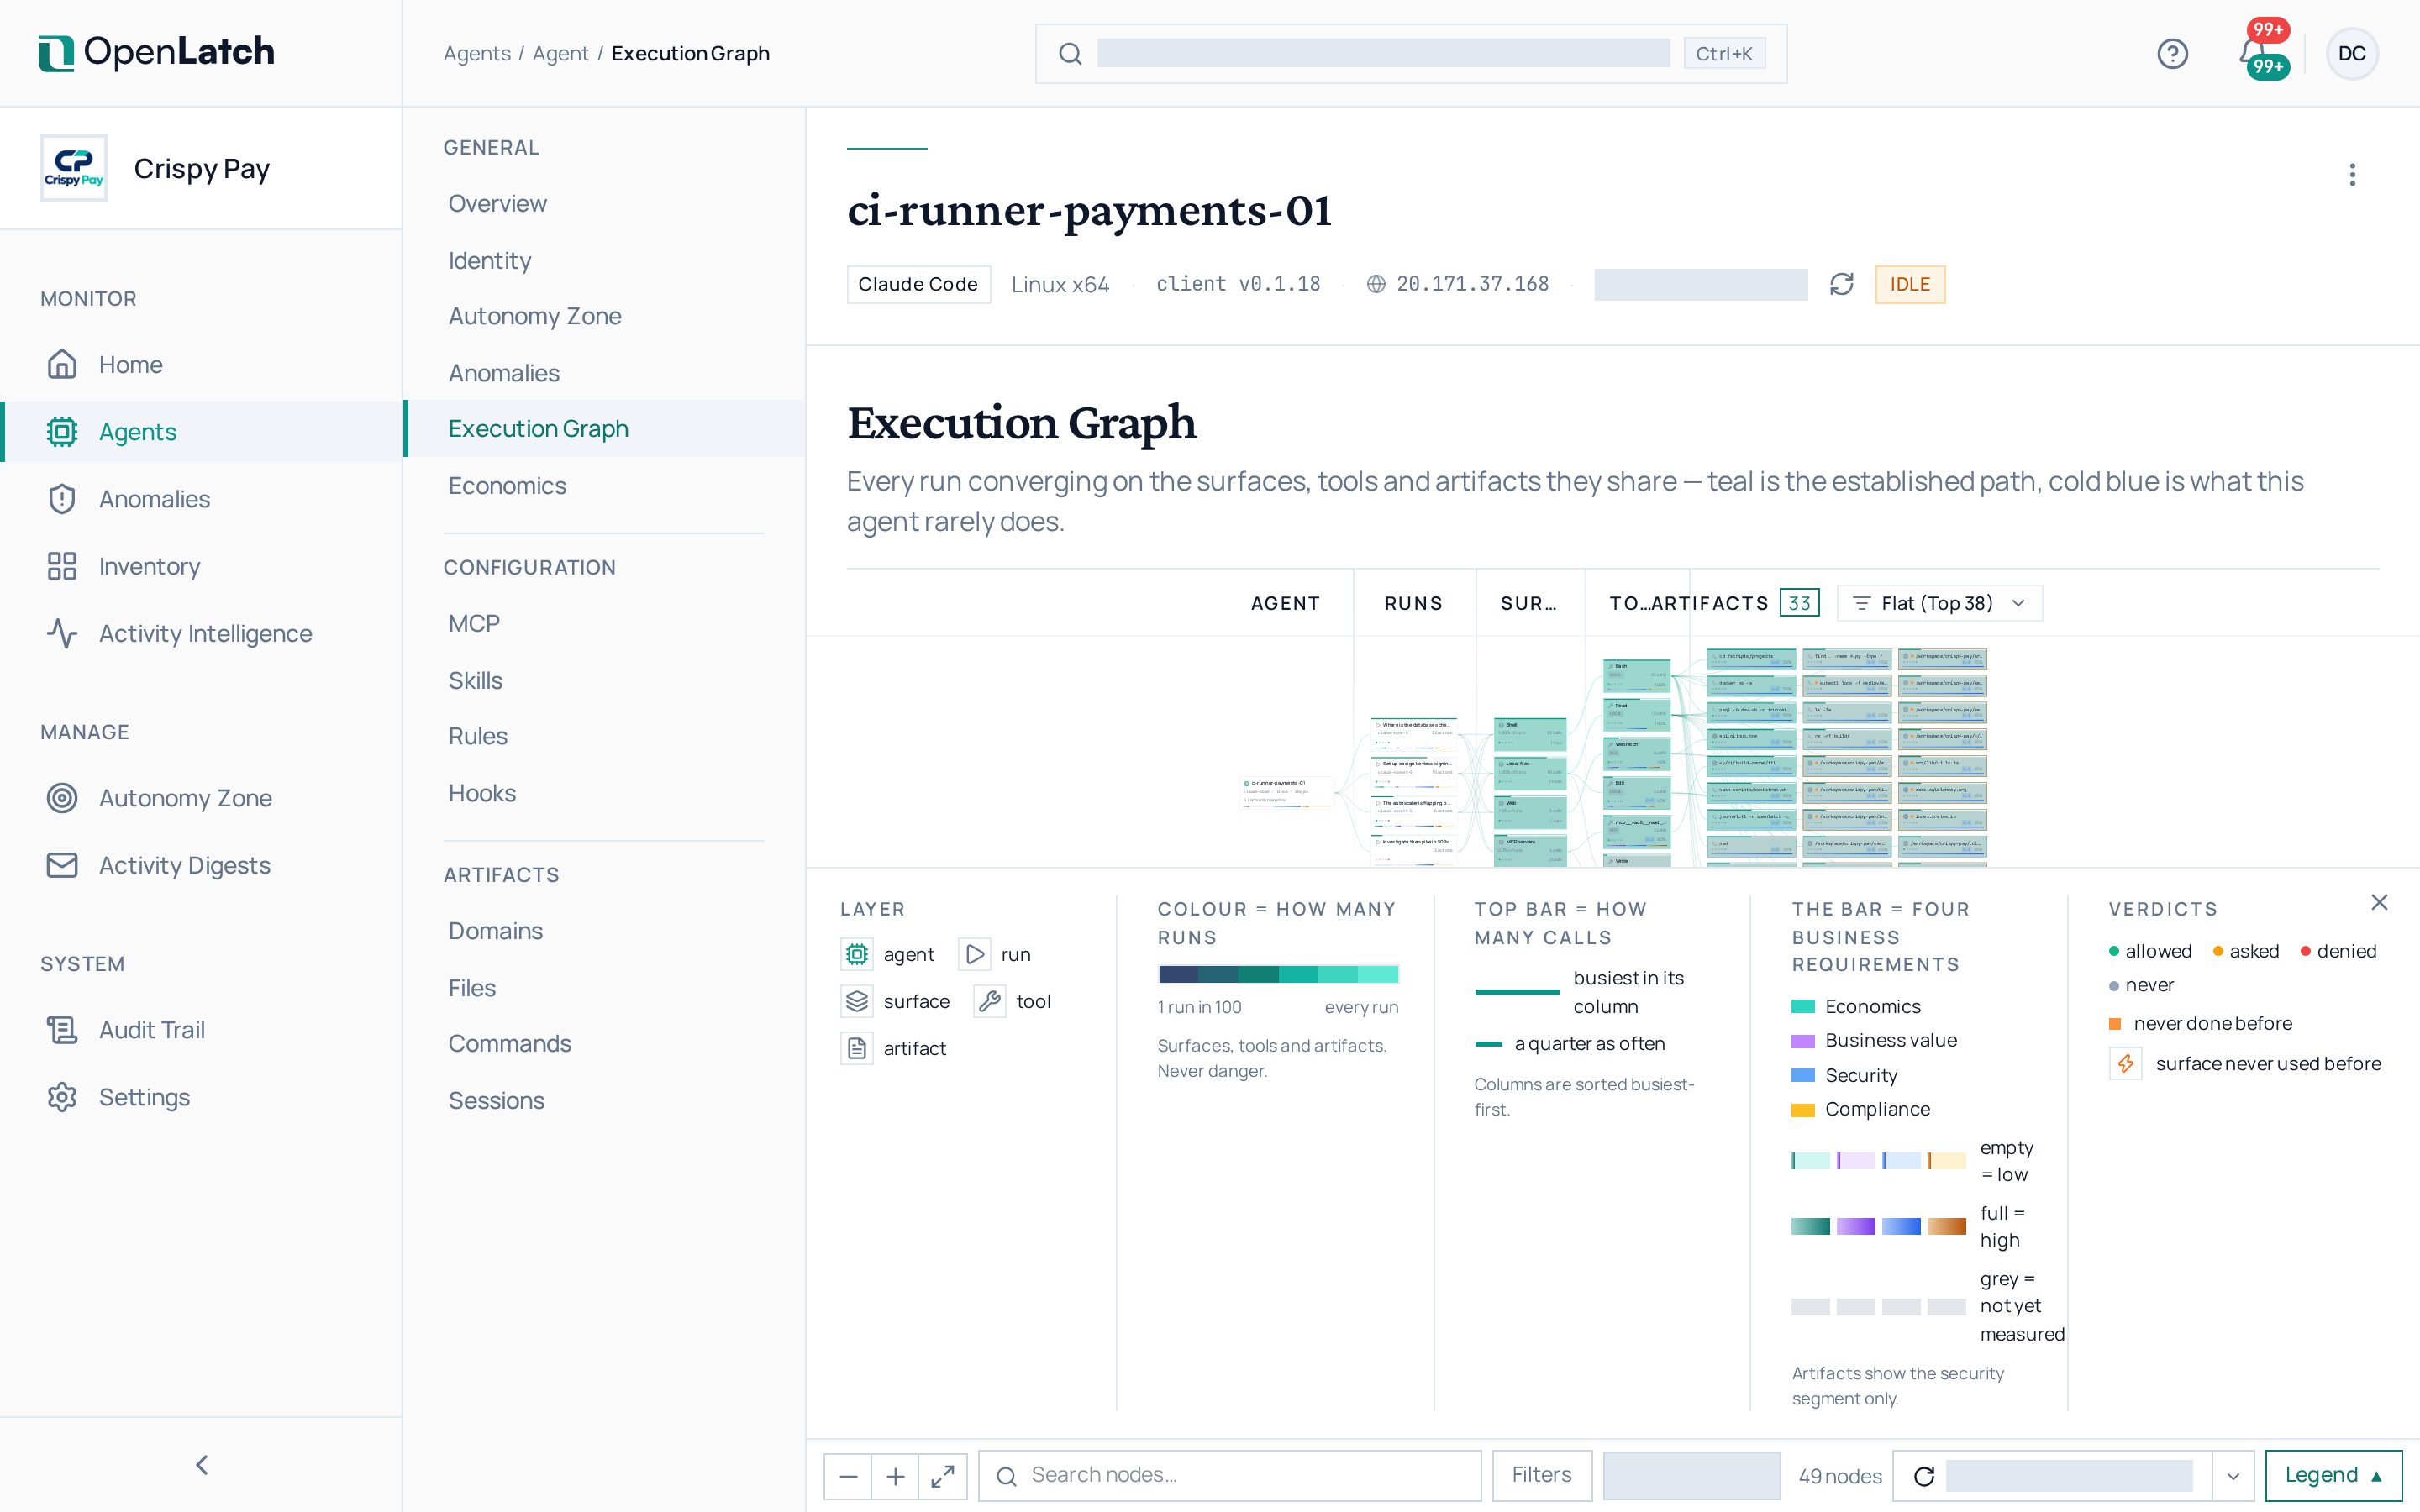
Sección titulada «Grafo de ejecución»La pestaña Execution graph dibuja las ejecuciones del agente en la ventana, convergiendo en las superficies, herramientas y artefactos que comparten: el agente, luego sus ejecuciones, luego lo que buscó cada ejecución, lo que invocó, y los archivos, hosts y comandos que tocó o ejecutó. El color de un camino indica con qué frecuencia aparece en la ventana. Selecciona un nodo para leer las acciones que hay detrás. Grafo de ejecución explica el modelo.
Comandos, archivos y dominios
Sección titulada «Comandos, archivos y dominios»Estas tres pestañas enumeran cada tipo de acción del agente, con cifras de la ventana arriba. Selecciona una fila para abrir su detalle, con cada aparición y la decisión que recibió cada una.
| Pestaña | Qué enumera |
|---|---|
| Commands | Cada comando de shell que ejecutó el agente, desglosado en programa y argumentos |
| Files | Cada archivo que el agente leyó, escribió o eliminó, con las lecturas de archivos de credenciales y las escrituras en configuración y código fuente contadas aparte |
| Domains | Cada sitio web al que llegó el agente, con los dominios a los que llegó por primera vez |
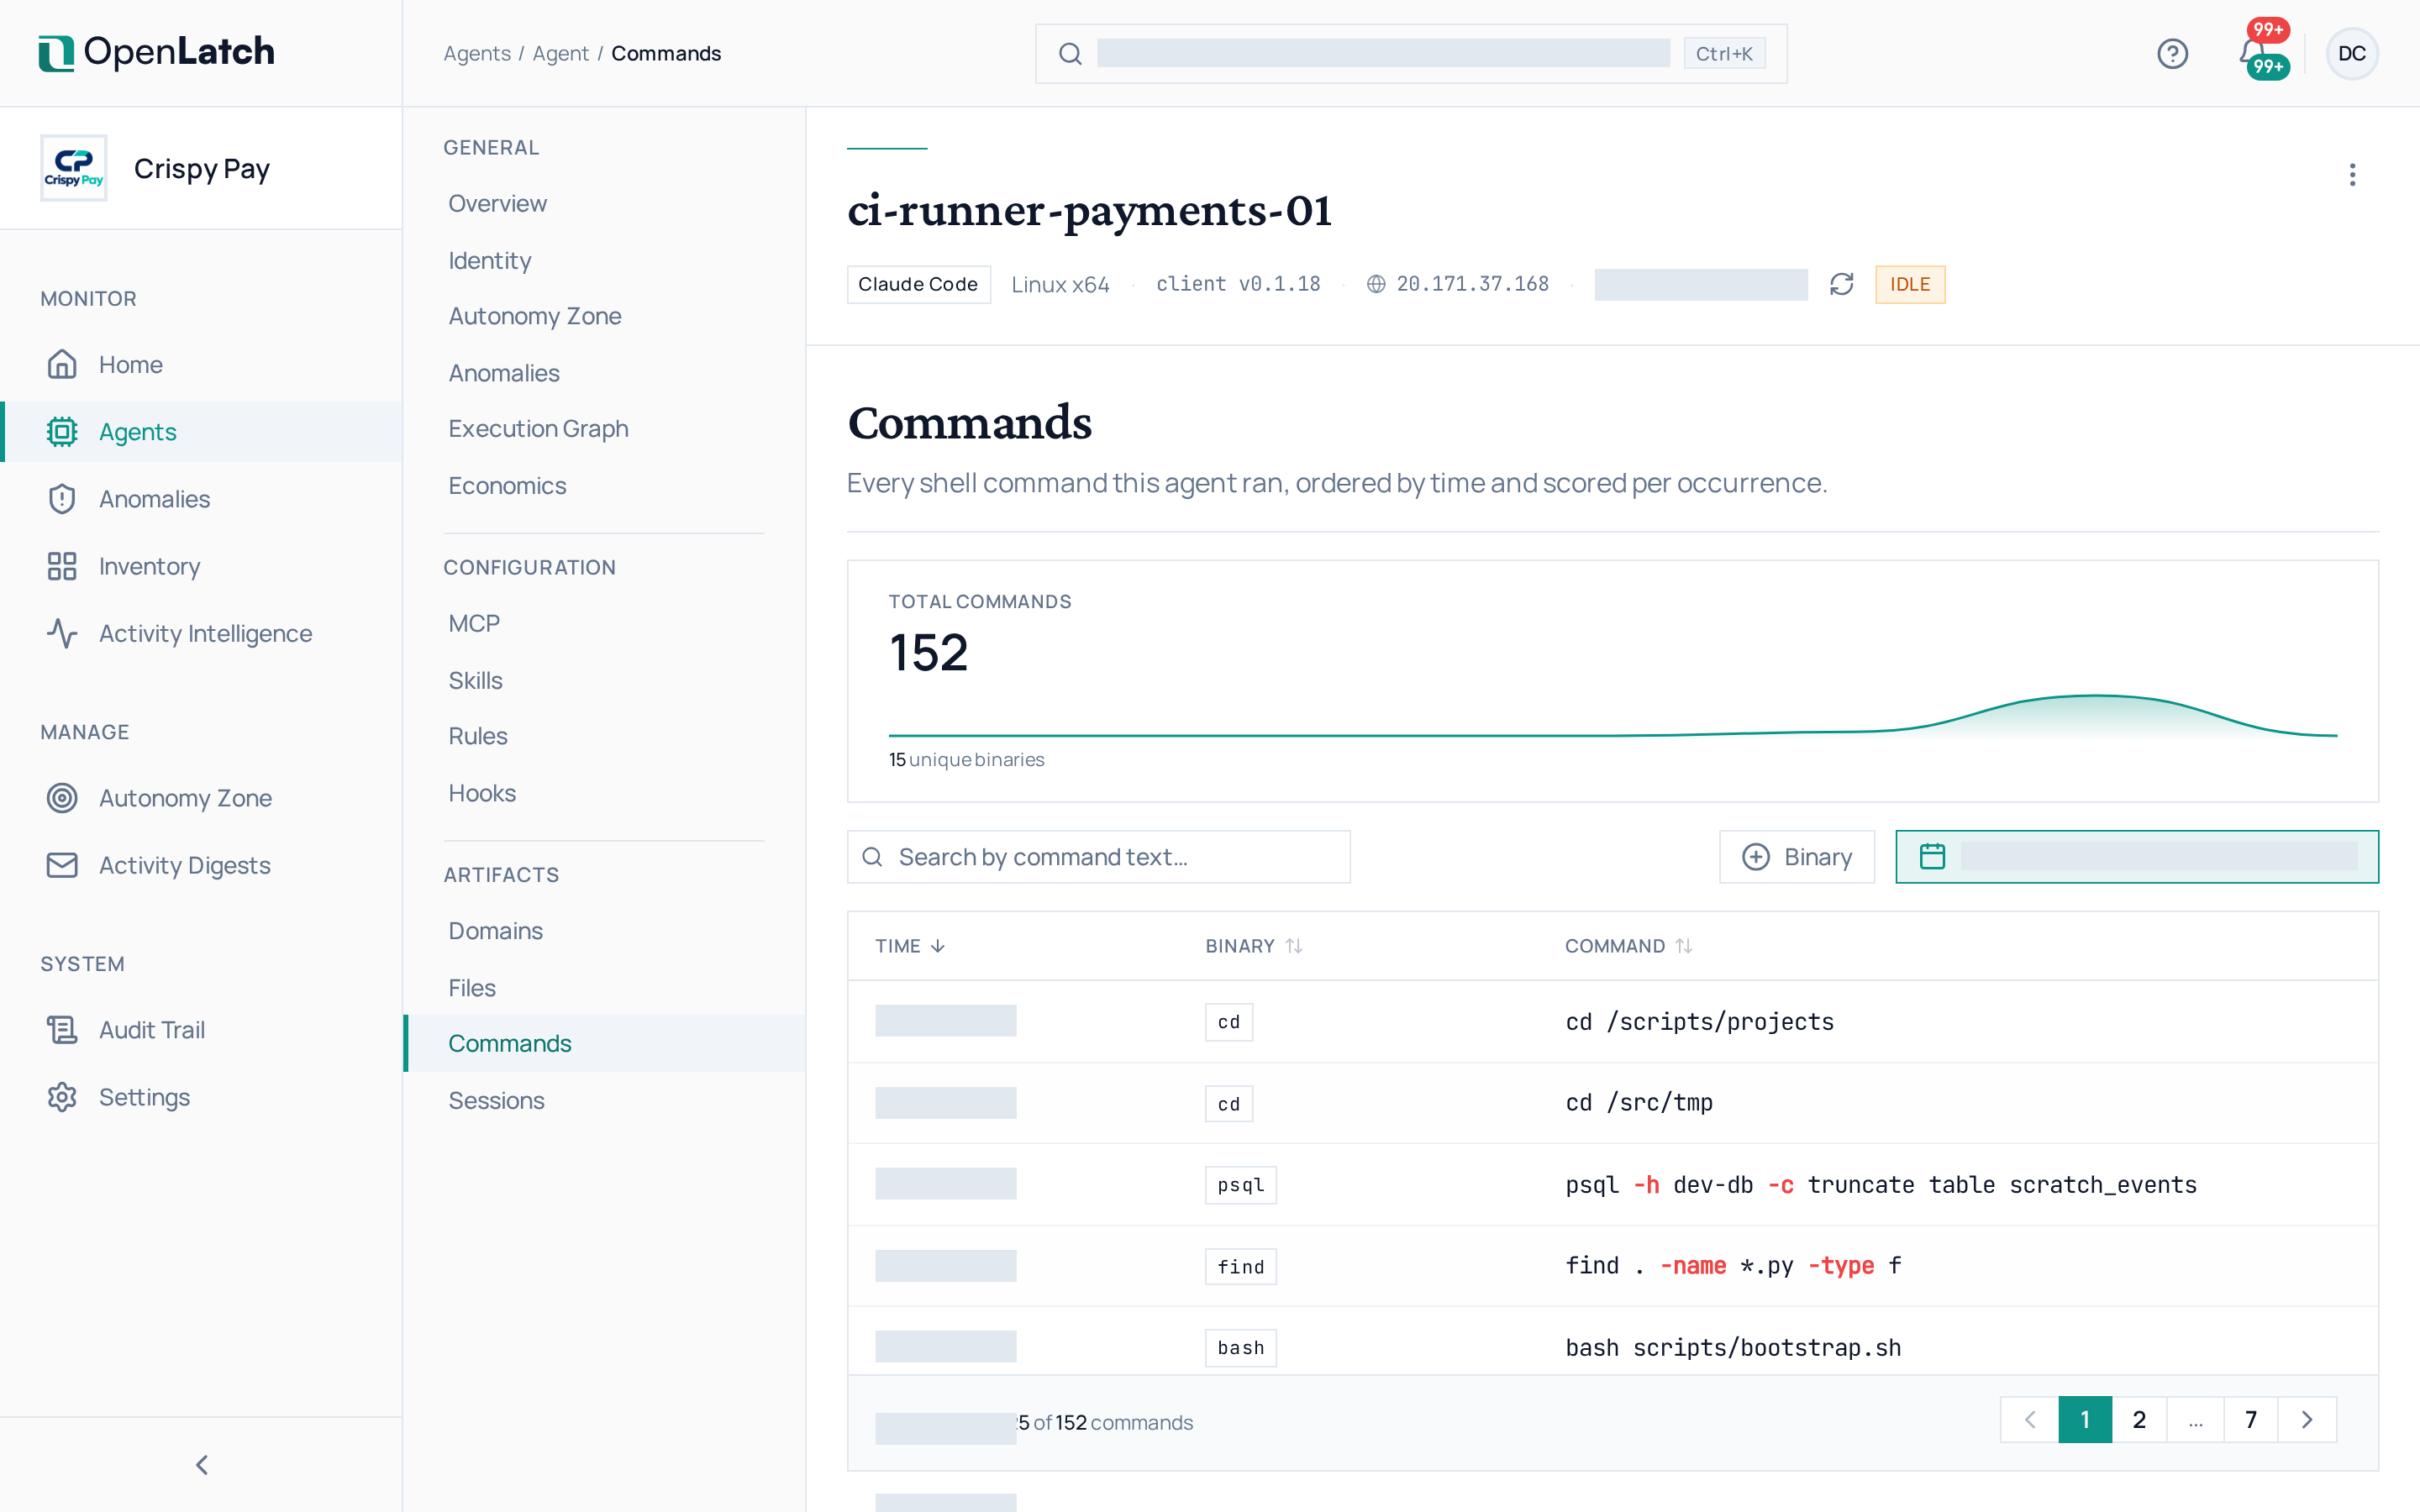
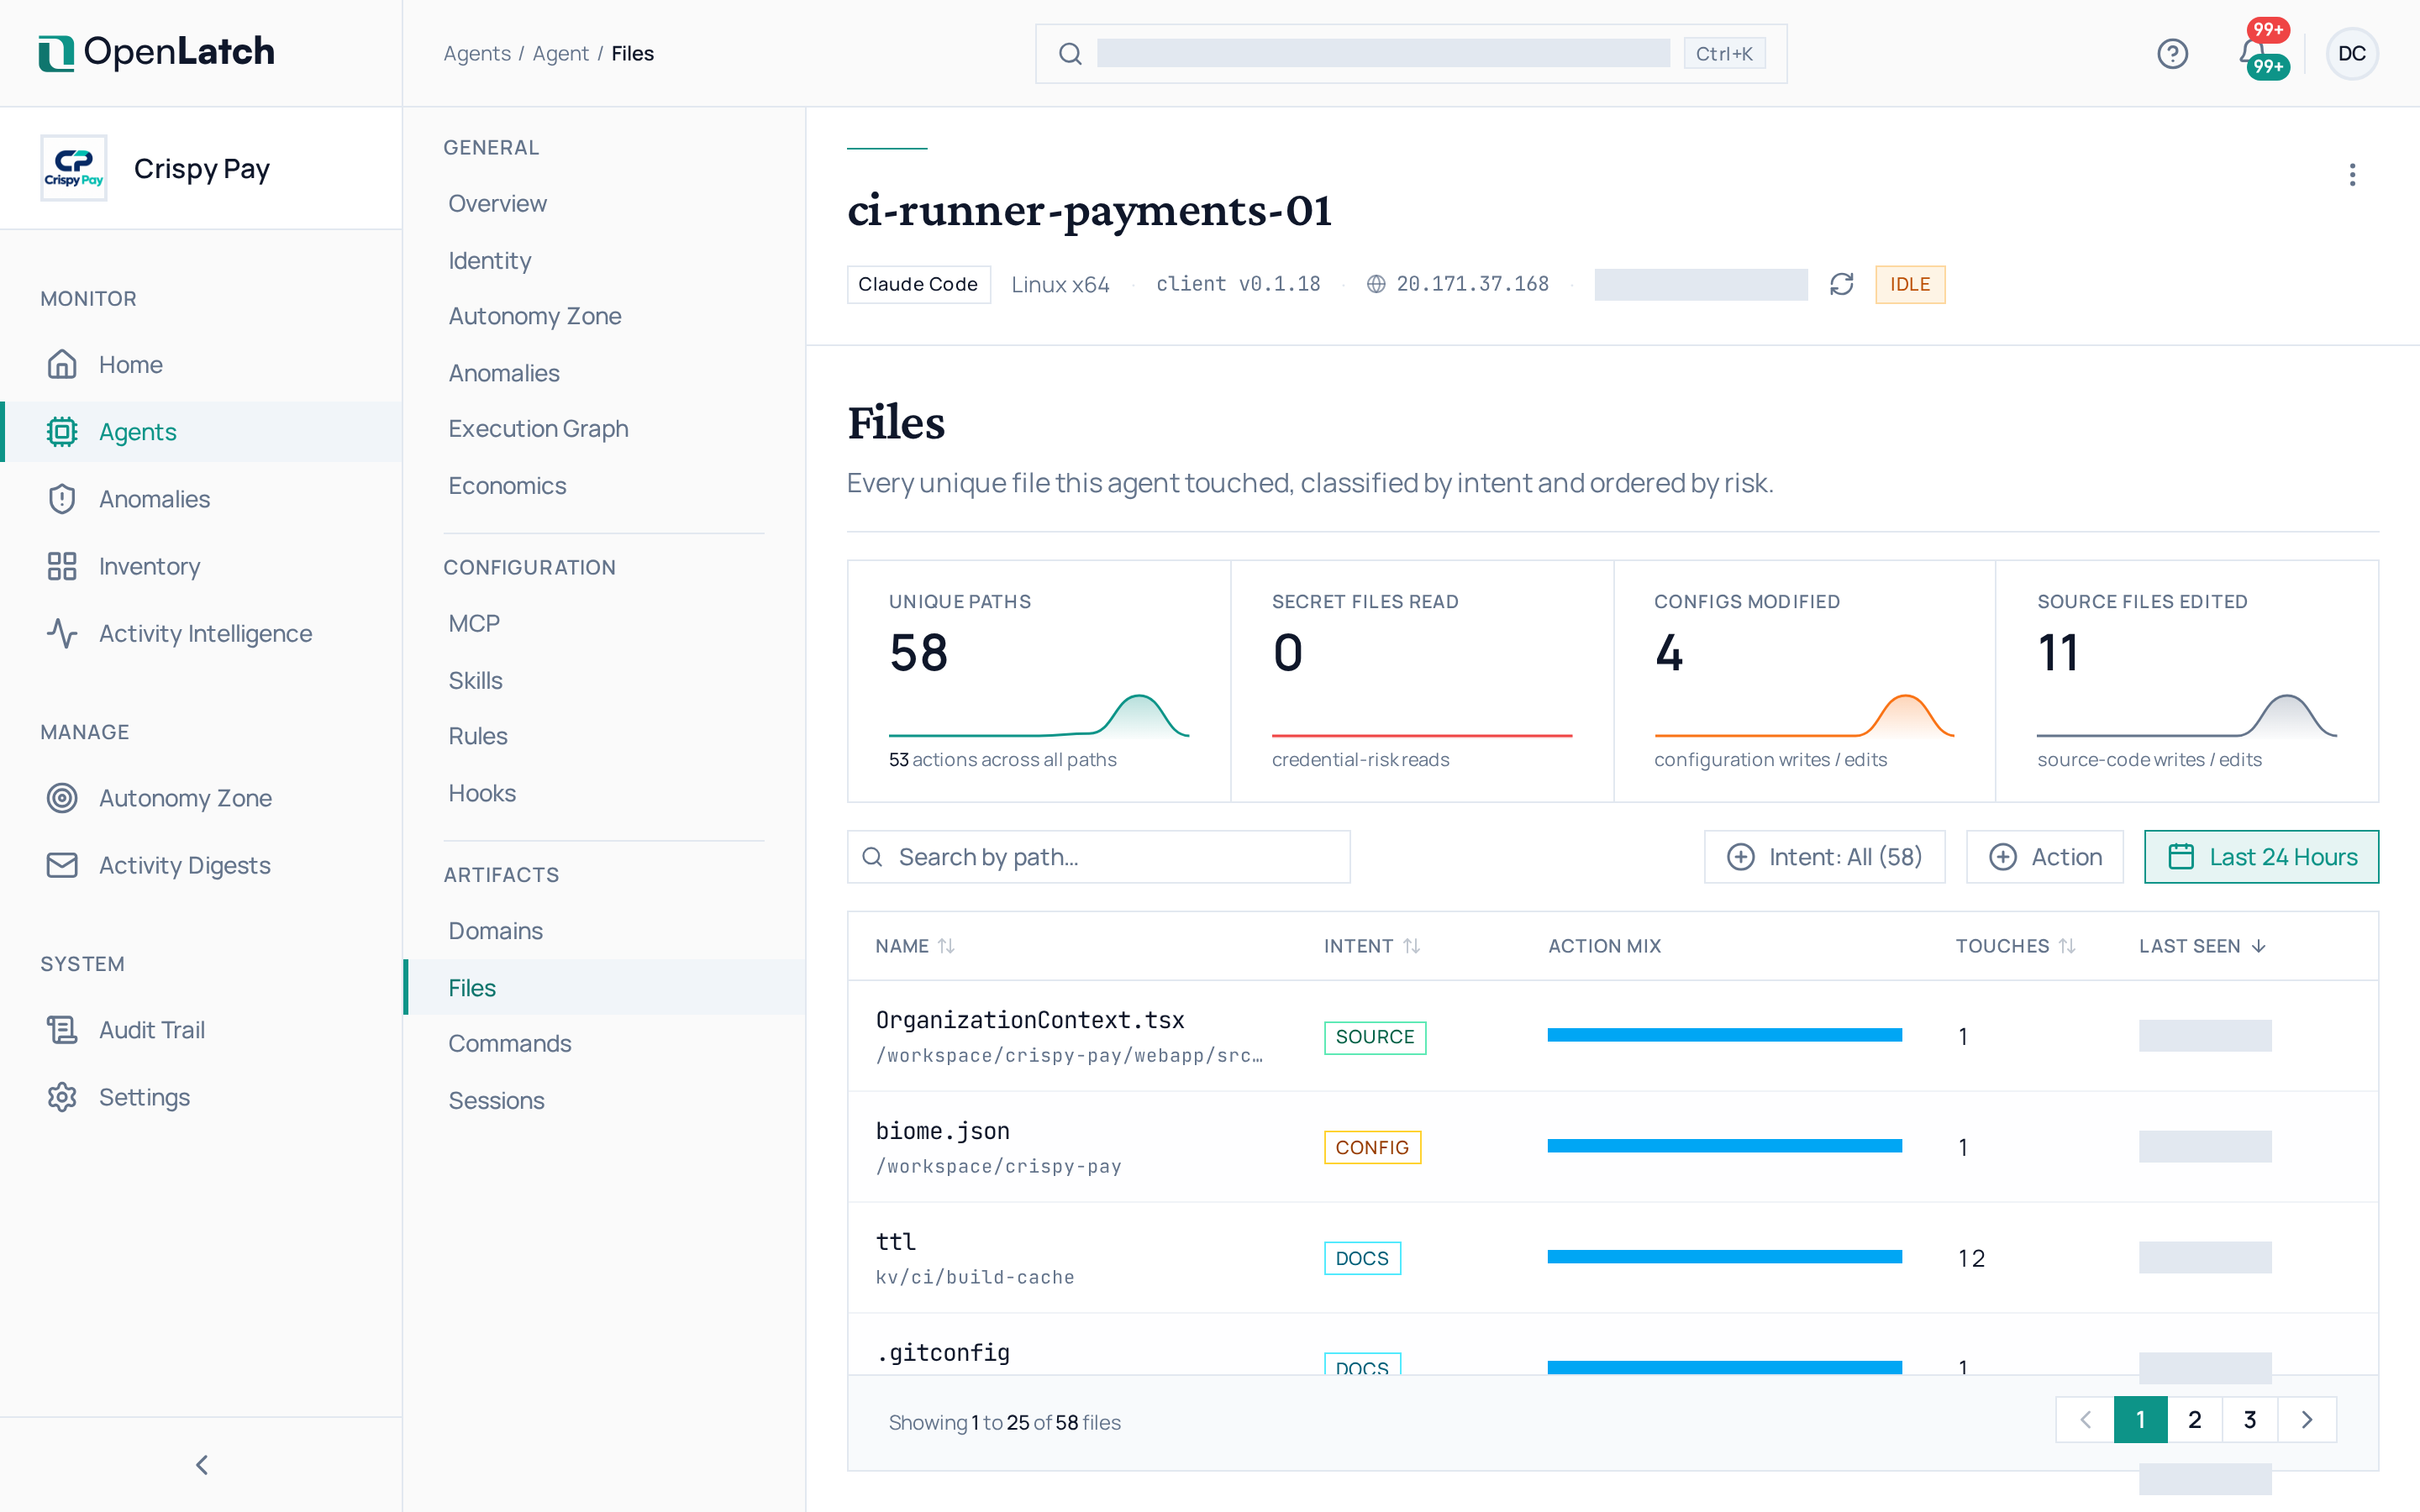
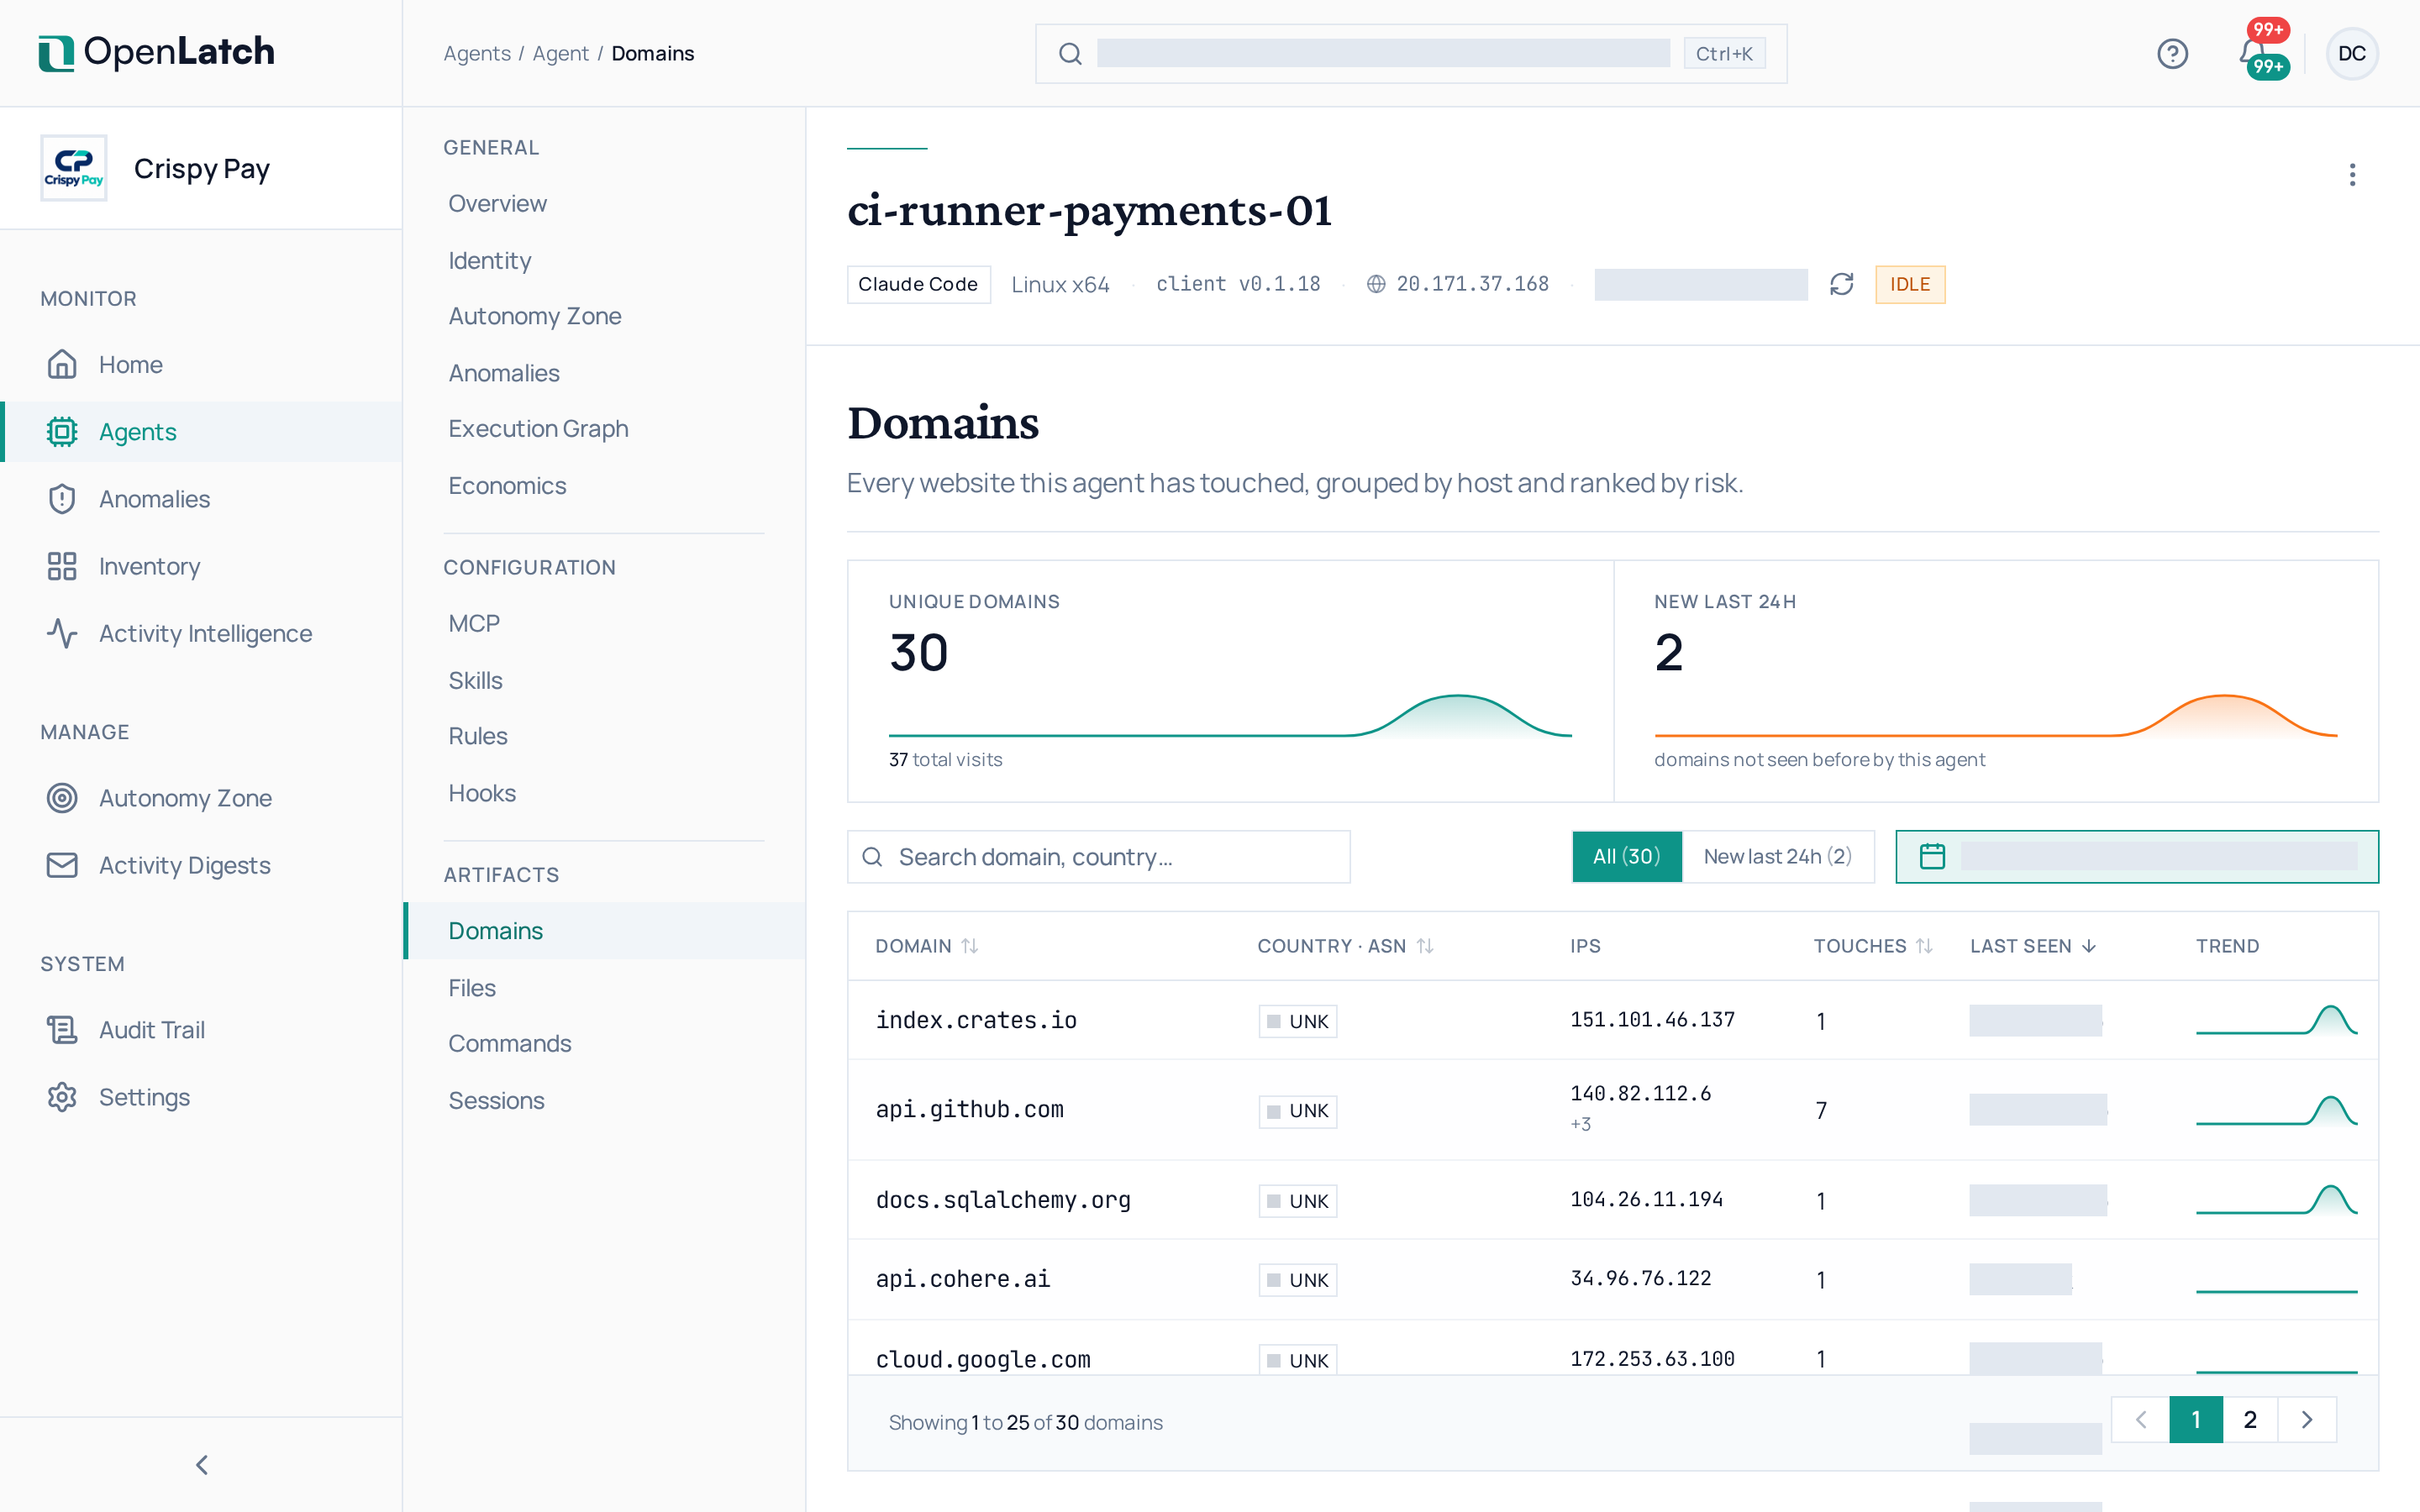
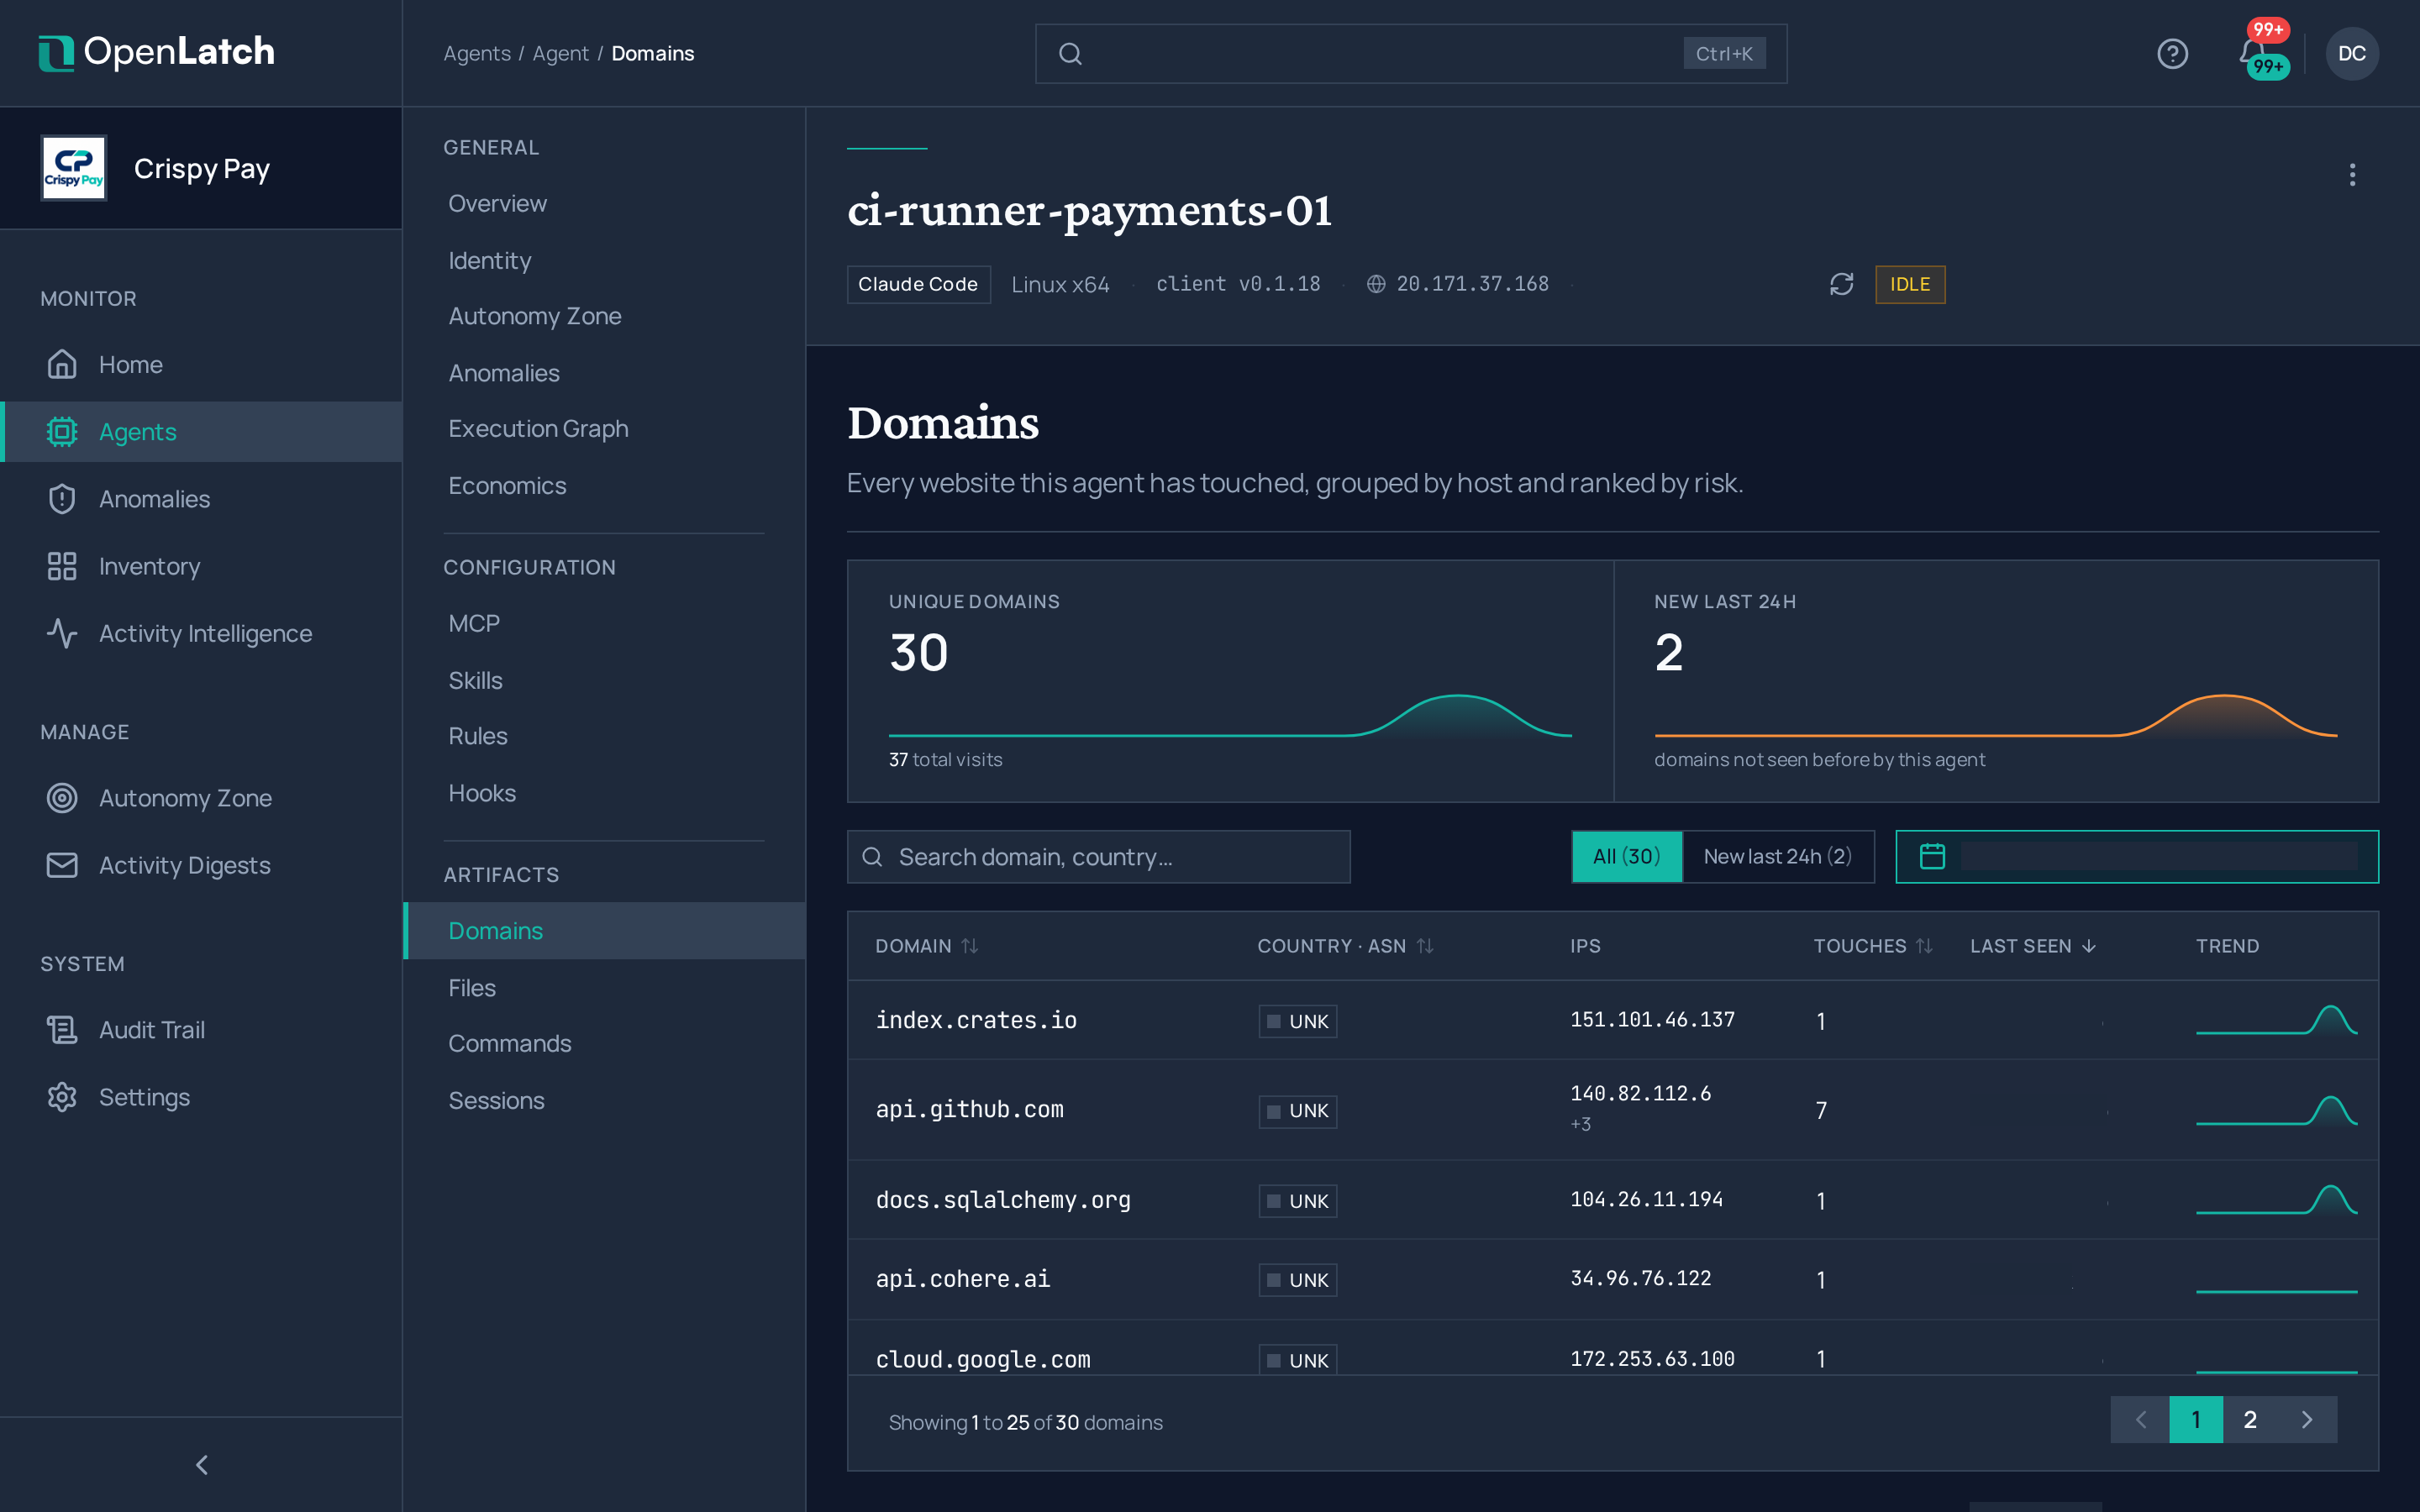
El texto de los comandos y las rutas de archivo se enmascaran en la máquina antes de enviarse, así que una credencial nunca aparece aquí. Consulta Tratamiento de datos y seguridad.
Anomalías
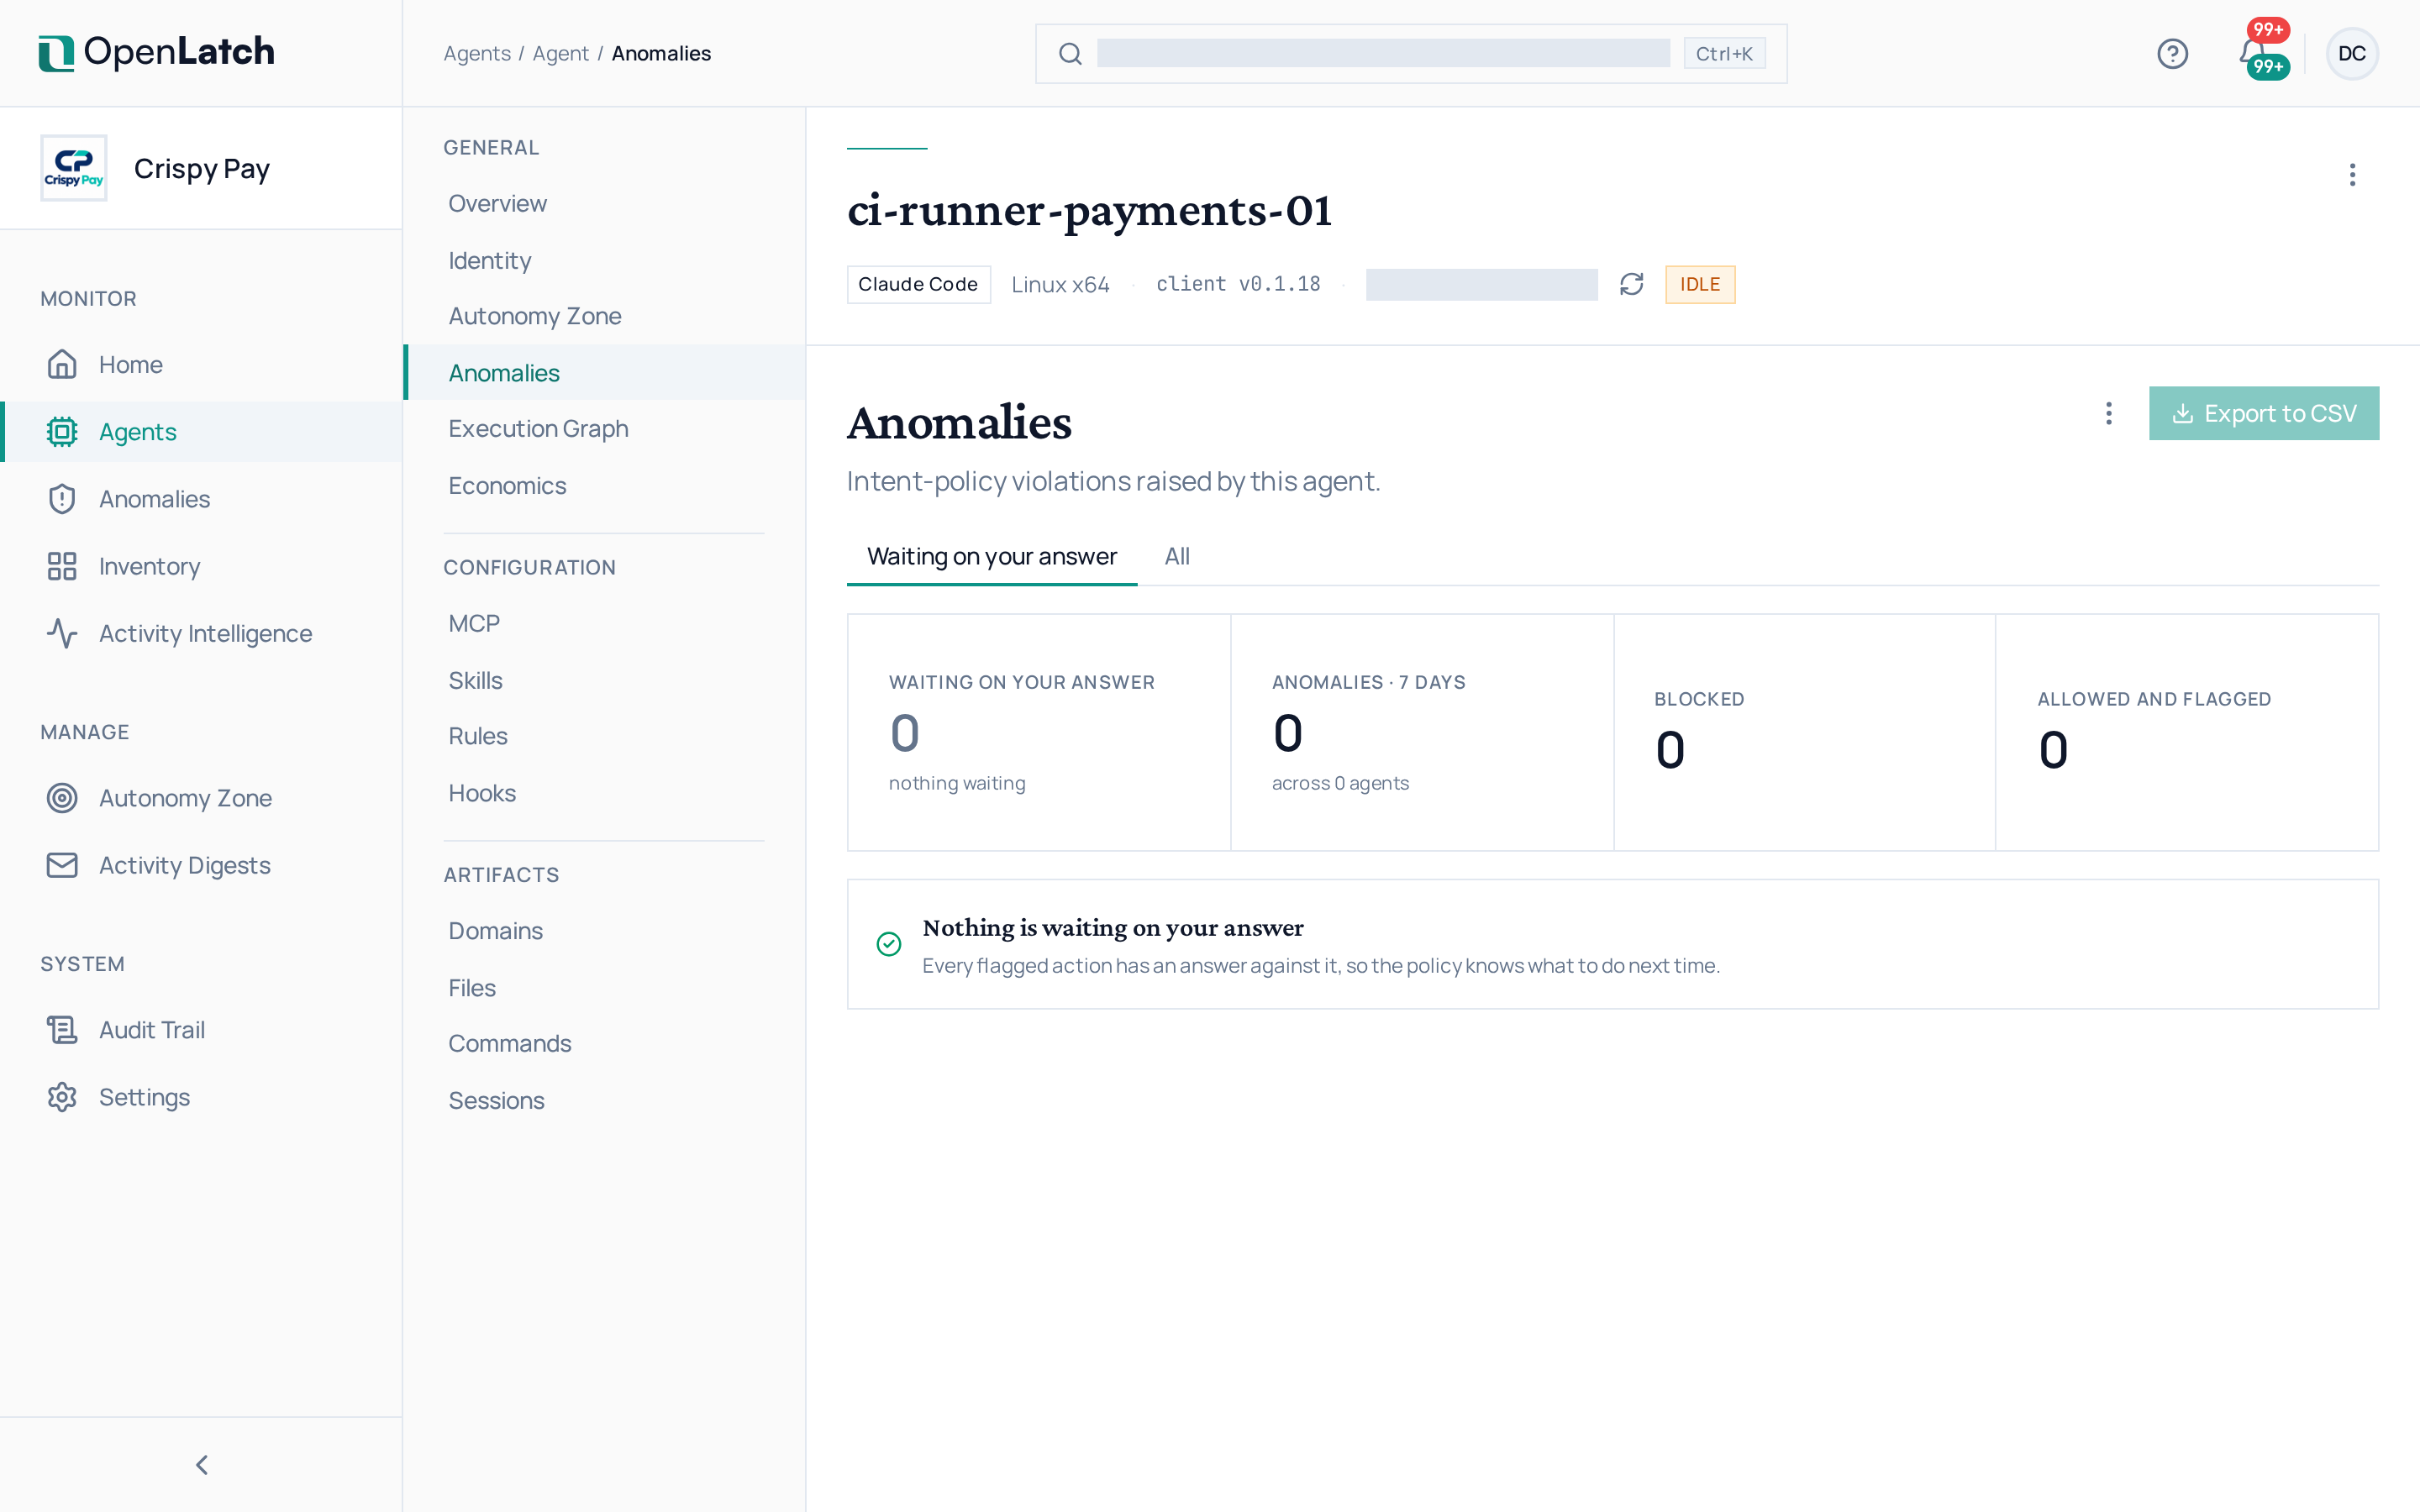
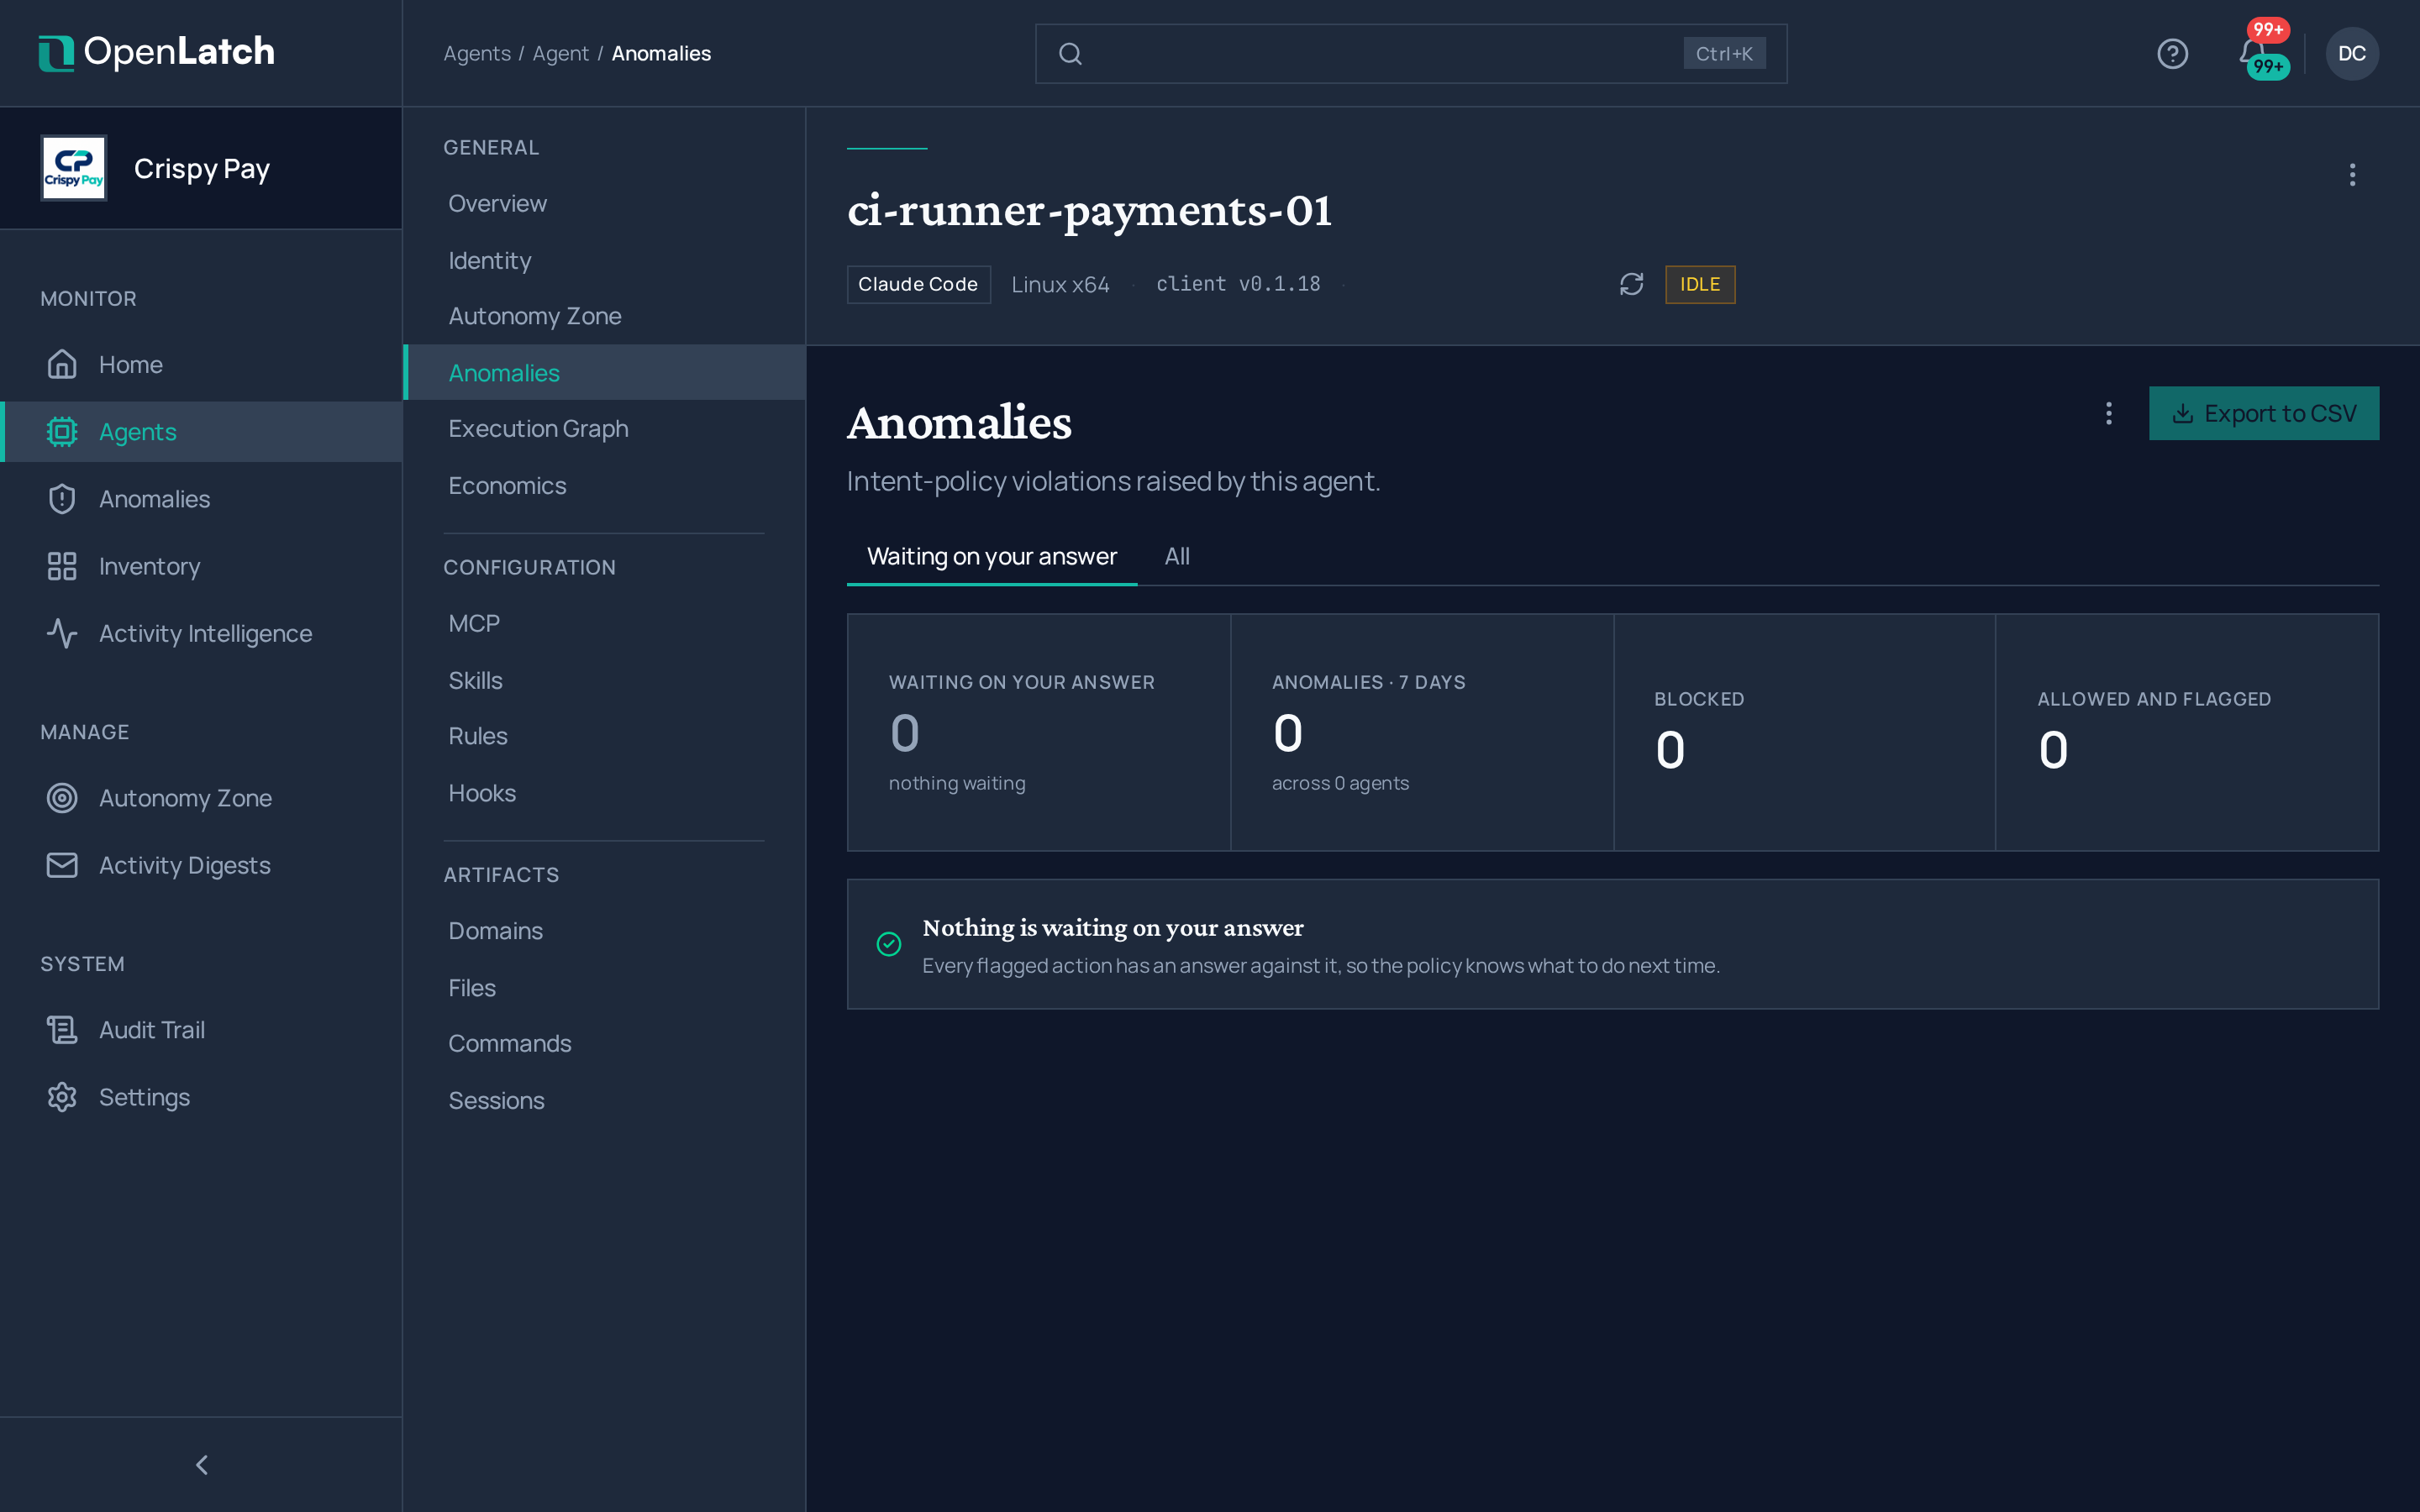
Sección titulada «Anomalías»La pestaña Anomalies solo enumera las anomalías de este agente: sus acciones que incumplieron una política de intención de su zona, cada una con la política, su dimensión y el veredicto. Revisar las anomalías explica cómo trabajarlas en toda la organización.
Convertir una observación en una política
Sección titulada «Convertir una observación en una política»Cuando una acción muestra algo que quieres que se decida de otra forma la próxima vez, redacta la política de intención que lo diga: consulta Redactar una Agent Intent Policy. OpenLatch solo genera una anomalía donde una política ratificada cubre la acción.