

Gestionar las claves de API
Usa Account › API Keys para crear las claves que dan a un programa acceso a OpenLatch en tu nombre. Una clave sirve para dos usos:
| Uso | Cómo se proporciona la clave |
|---|---|
| Inscribir una máquina sin iniciar sesión en el navegador, para una instalación gestionada o desatendida | Como OPENLATCH_API_KEY en el entorno de la instalación. Consulta Desplegar el cliente |
Llamar a la API REST pública de OpenLatch, bajo /api/public/v1 en app.openlatch.ai | En la cabecera Authorization: Bearer de cada petición |
Una clave actúa con tu rol en la organización. Una creada por un editor no puede cambiar un ajuste de identidad, y revocar la clave o rebajar tu rol cierran la misma puerta.
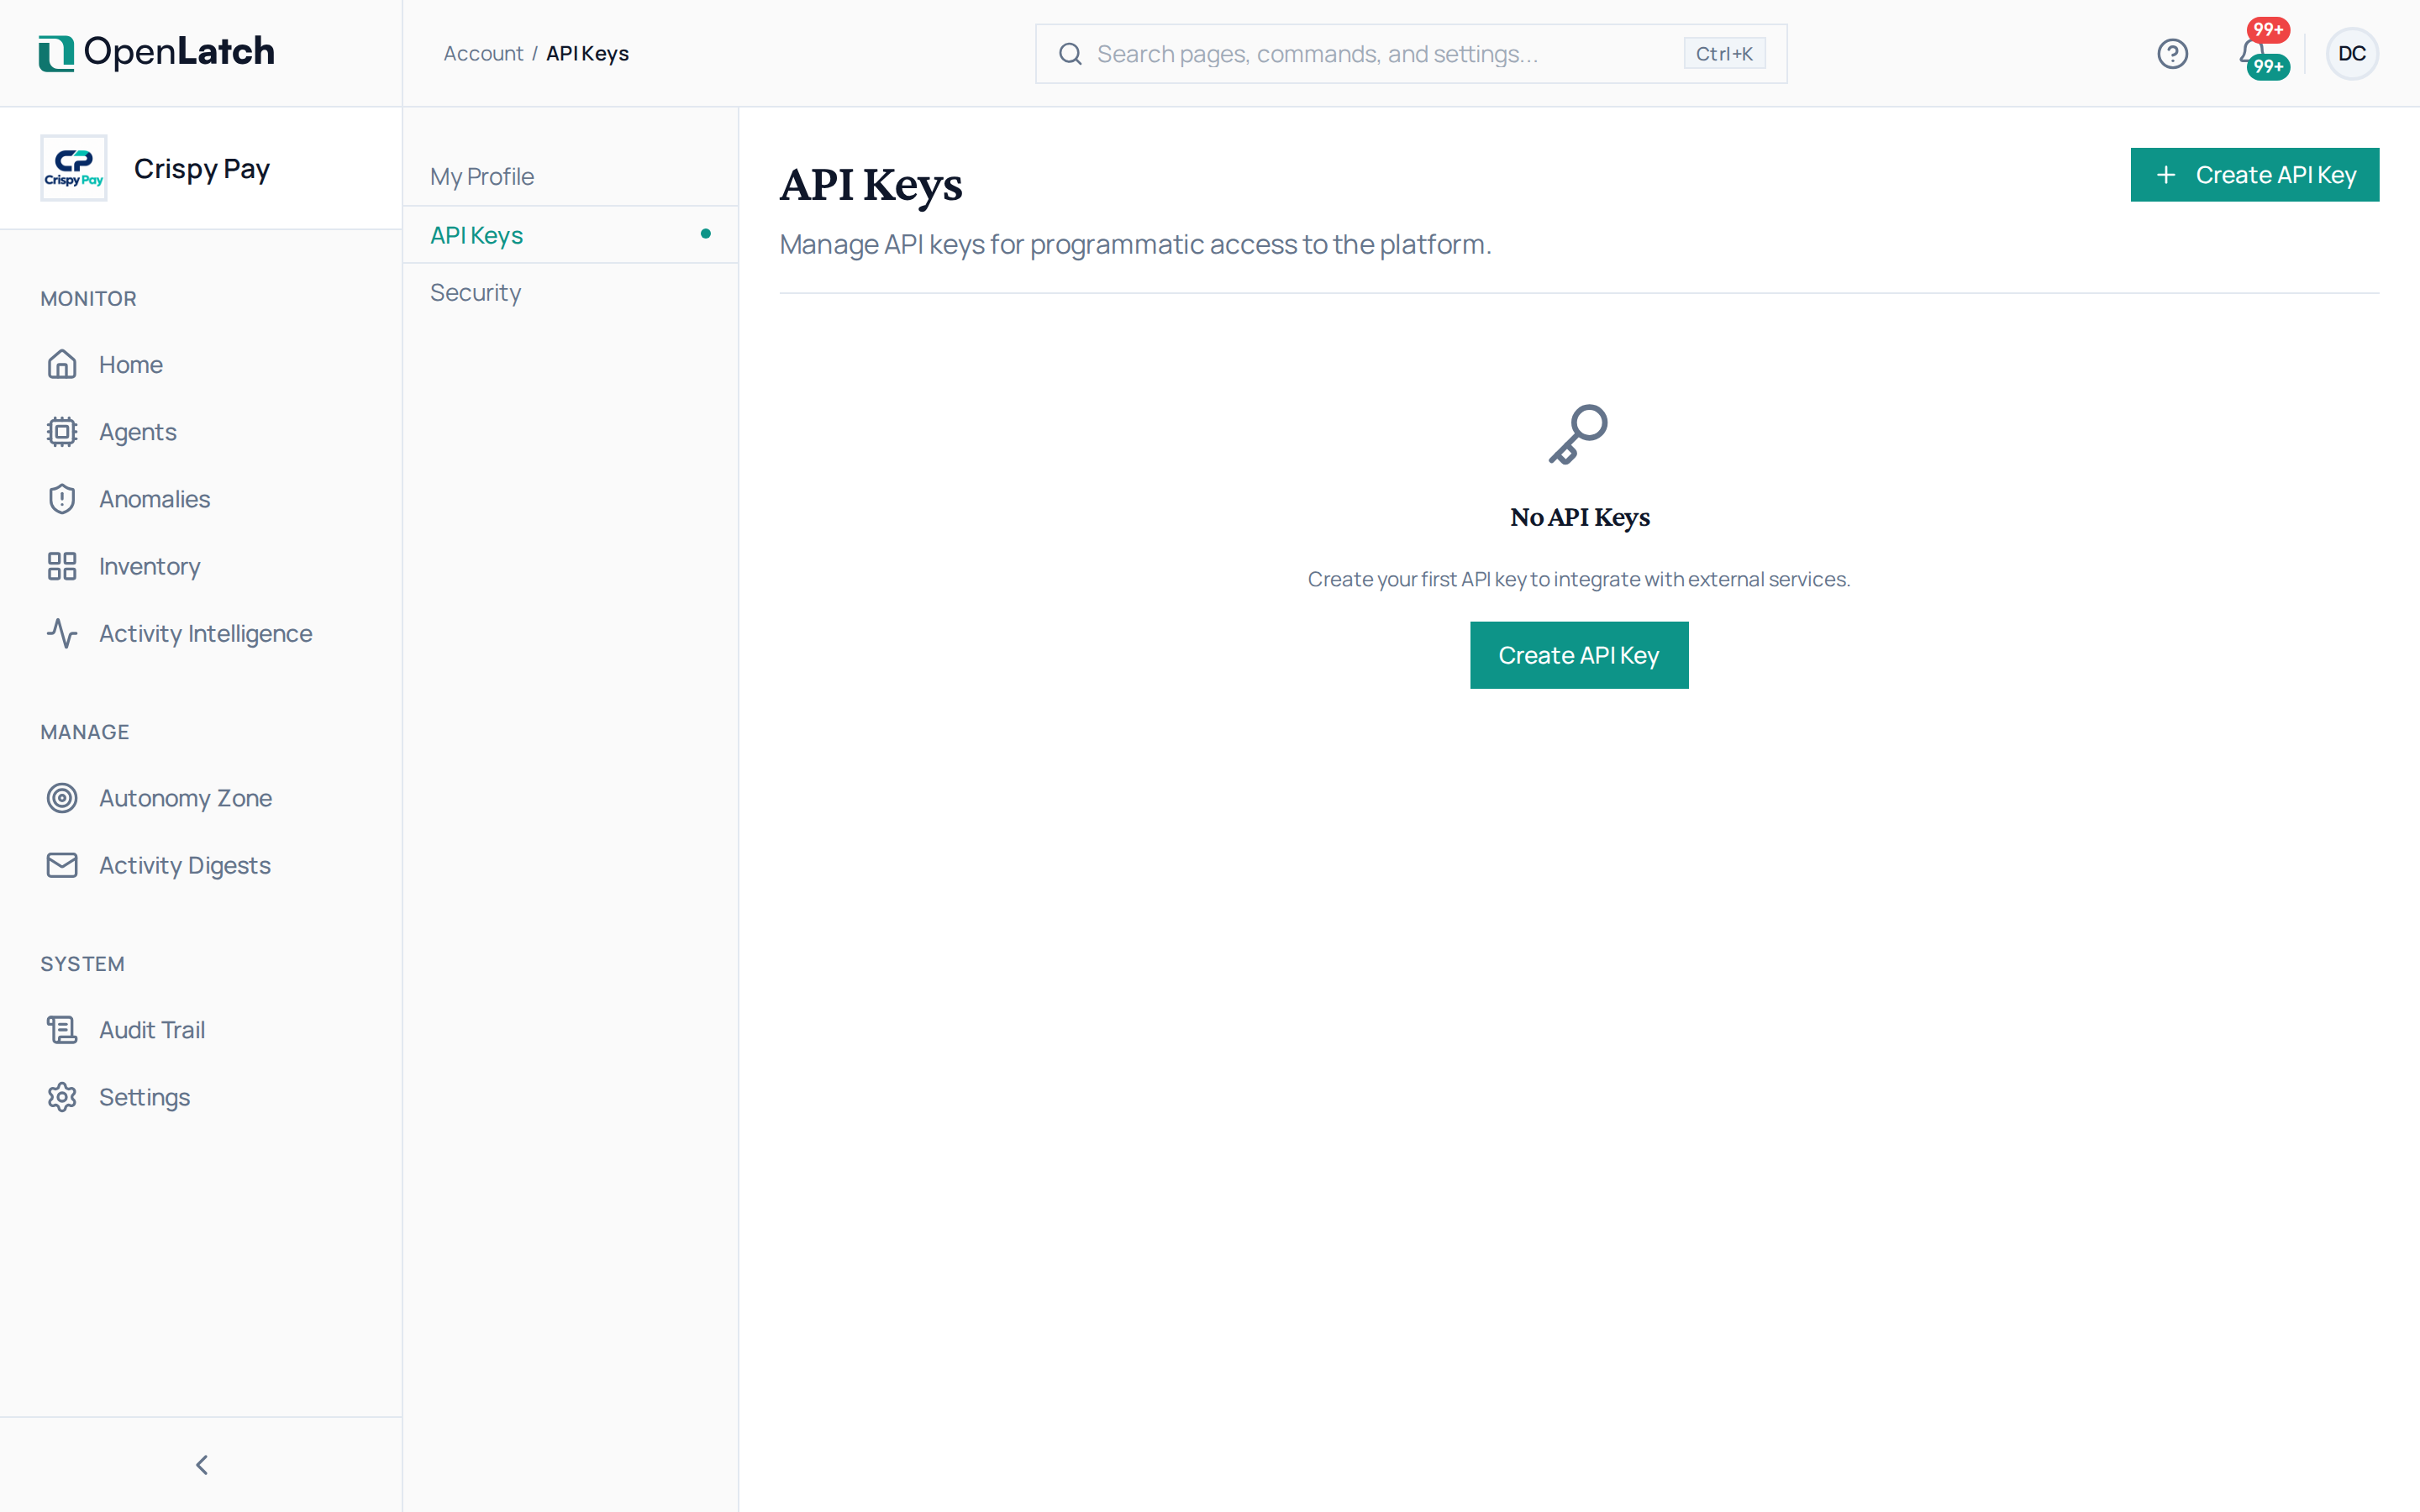
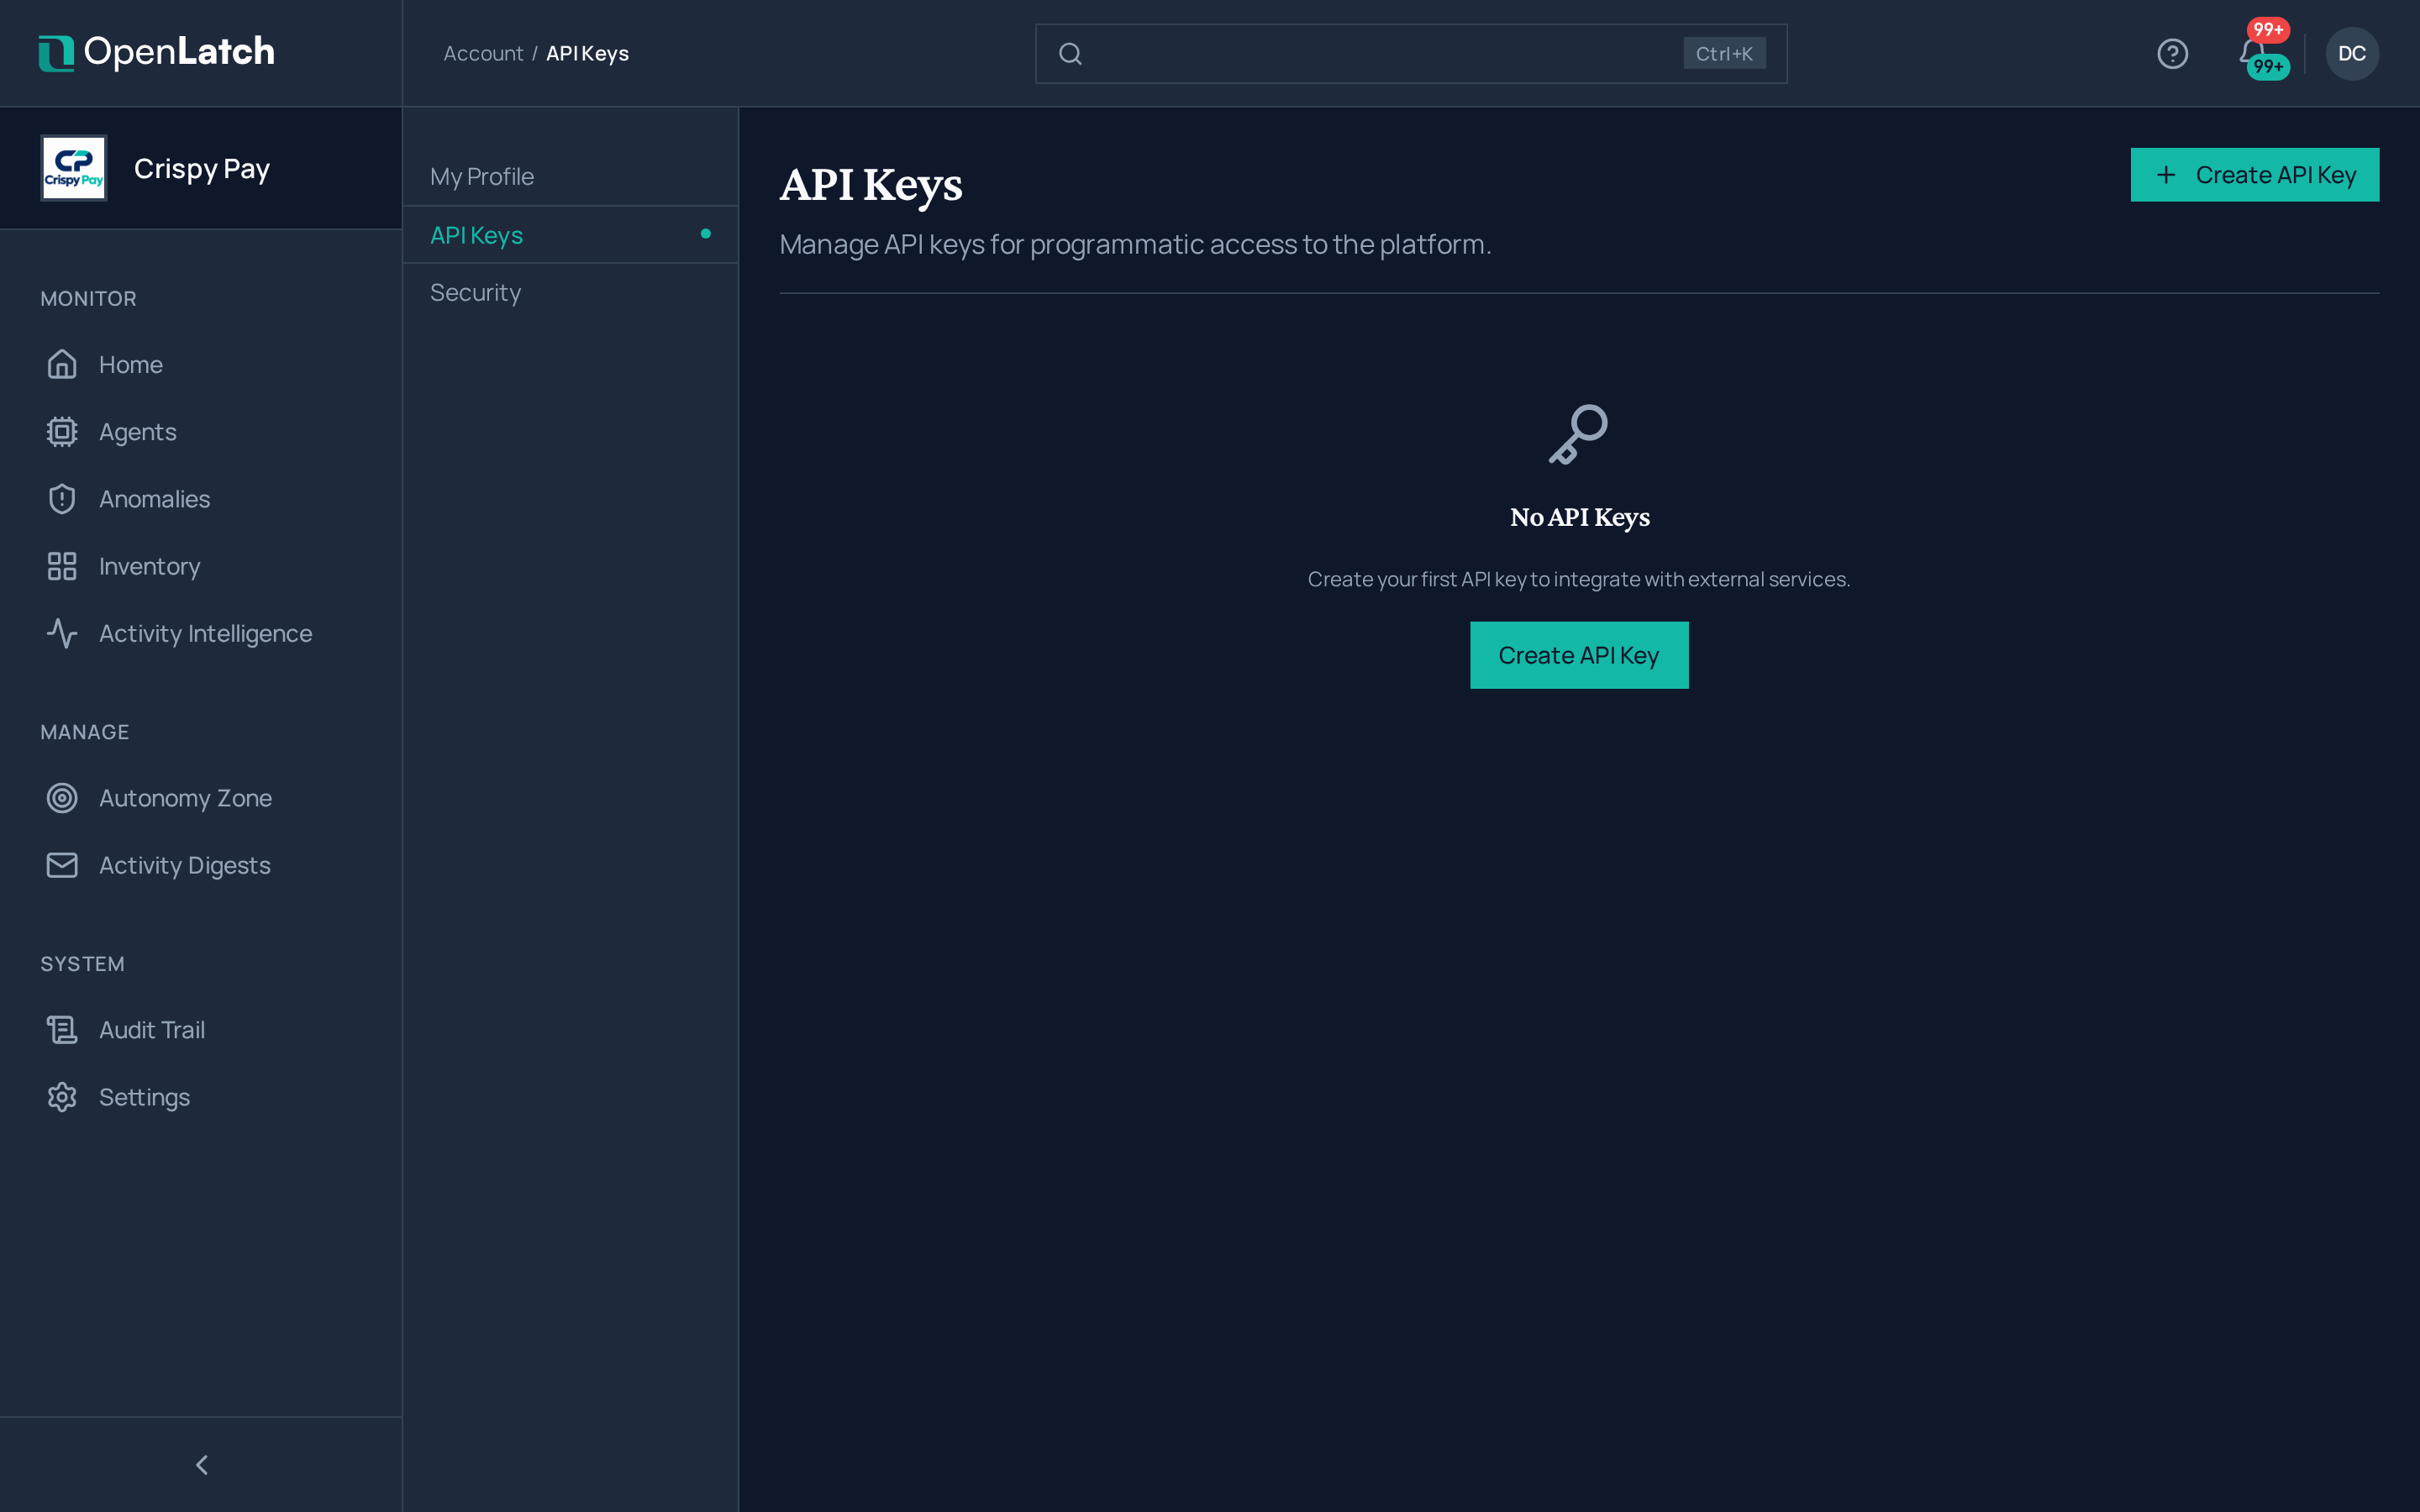
Crear una clave
Sección titulada «Crear una clave»- Abre la página API Keys de tu cuenta y elige Create API Key.
- Ponle a la clave el nombre de lo que la usará, por ejemplo la oleada de despliegue o la integración, y elige Create Key.
- Copia ahora el valor de la clave. Se muestra una sola vez, completo; después de cerrarlo, la lista solo muestra un valor enmascarado.
- Guárdala en el almacén de secretos de tu organización. Nunca la escribas en un script, un paquete, una línea de comandos ni un documento compartido.
Usa una clave por uso: una por oleada de despliegue, una por integración. Una clave que puedes revocar sola es una clave que puedes revocar sin afectar a nada más.
Revocar una clave
Sección titulada «Revocar una clave»Elige Revoke en la clave y confirma. La revocación no se puede deshacer, y todo lo que usa la clave pierde el acceso al instante. Una máquina inscrita con una clave de oleada guarda esa clave y se autentica con ella, así que revocar la clave desconecta la máquina. Da primero una clave nueva a esas máquinas: defínela como OPENLATCH_API_KEY y vuelve a ejecutar openlatch init --yes en cada una.
La columna Last used te indica si una clave se sigue presentando antes de revocarla. Una clave que ha caducado figura como Expired.