

Gérer les clés d’API
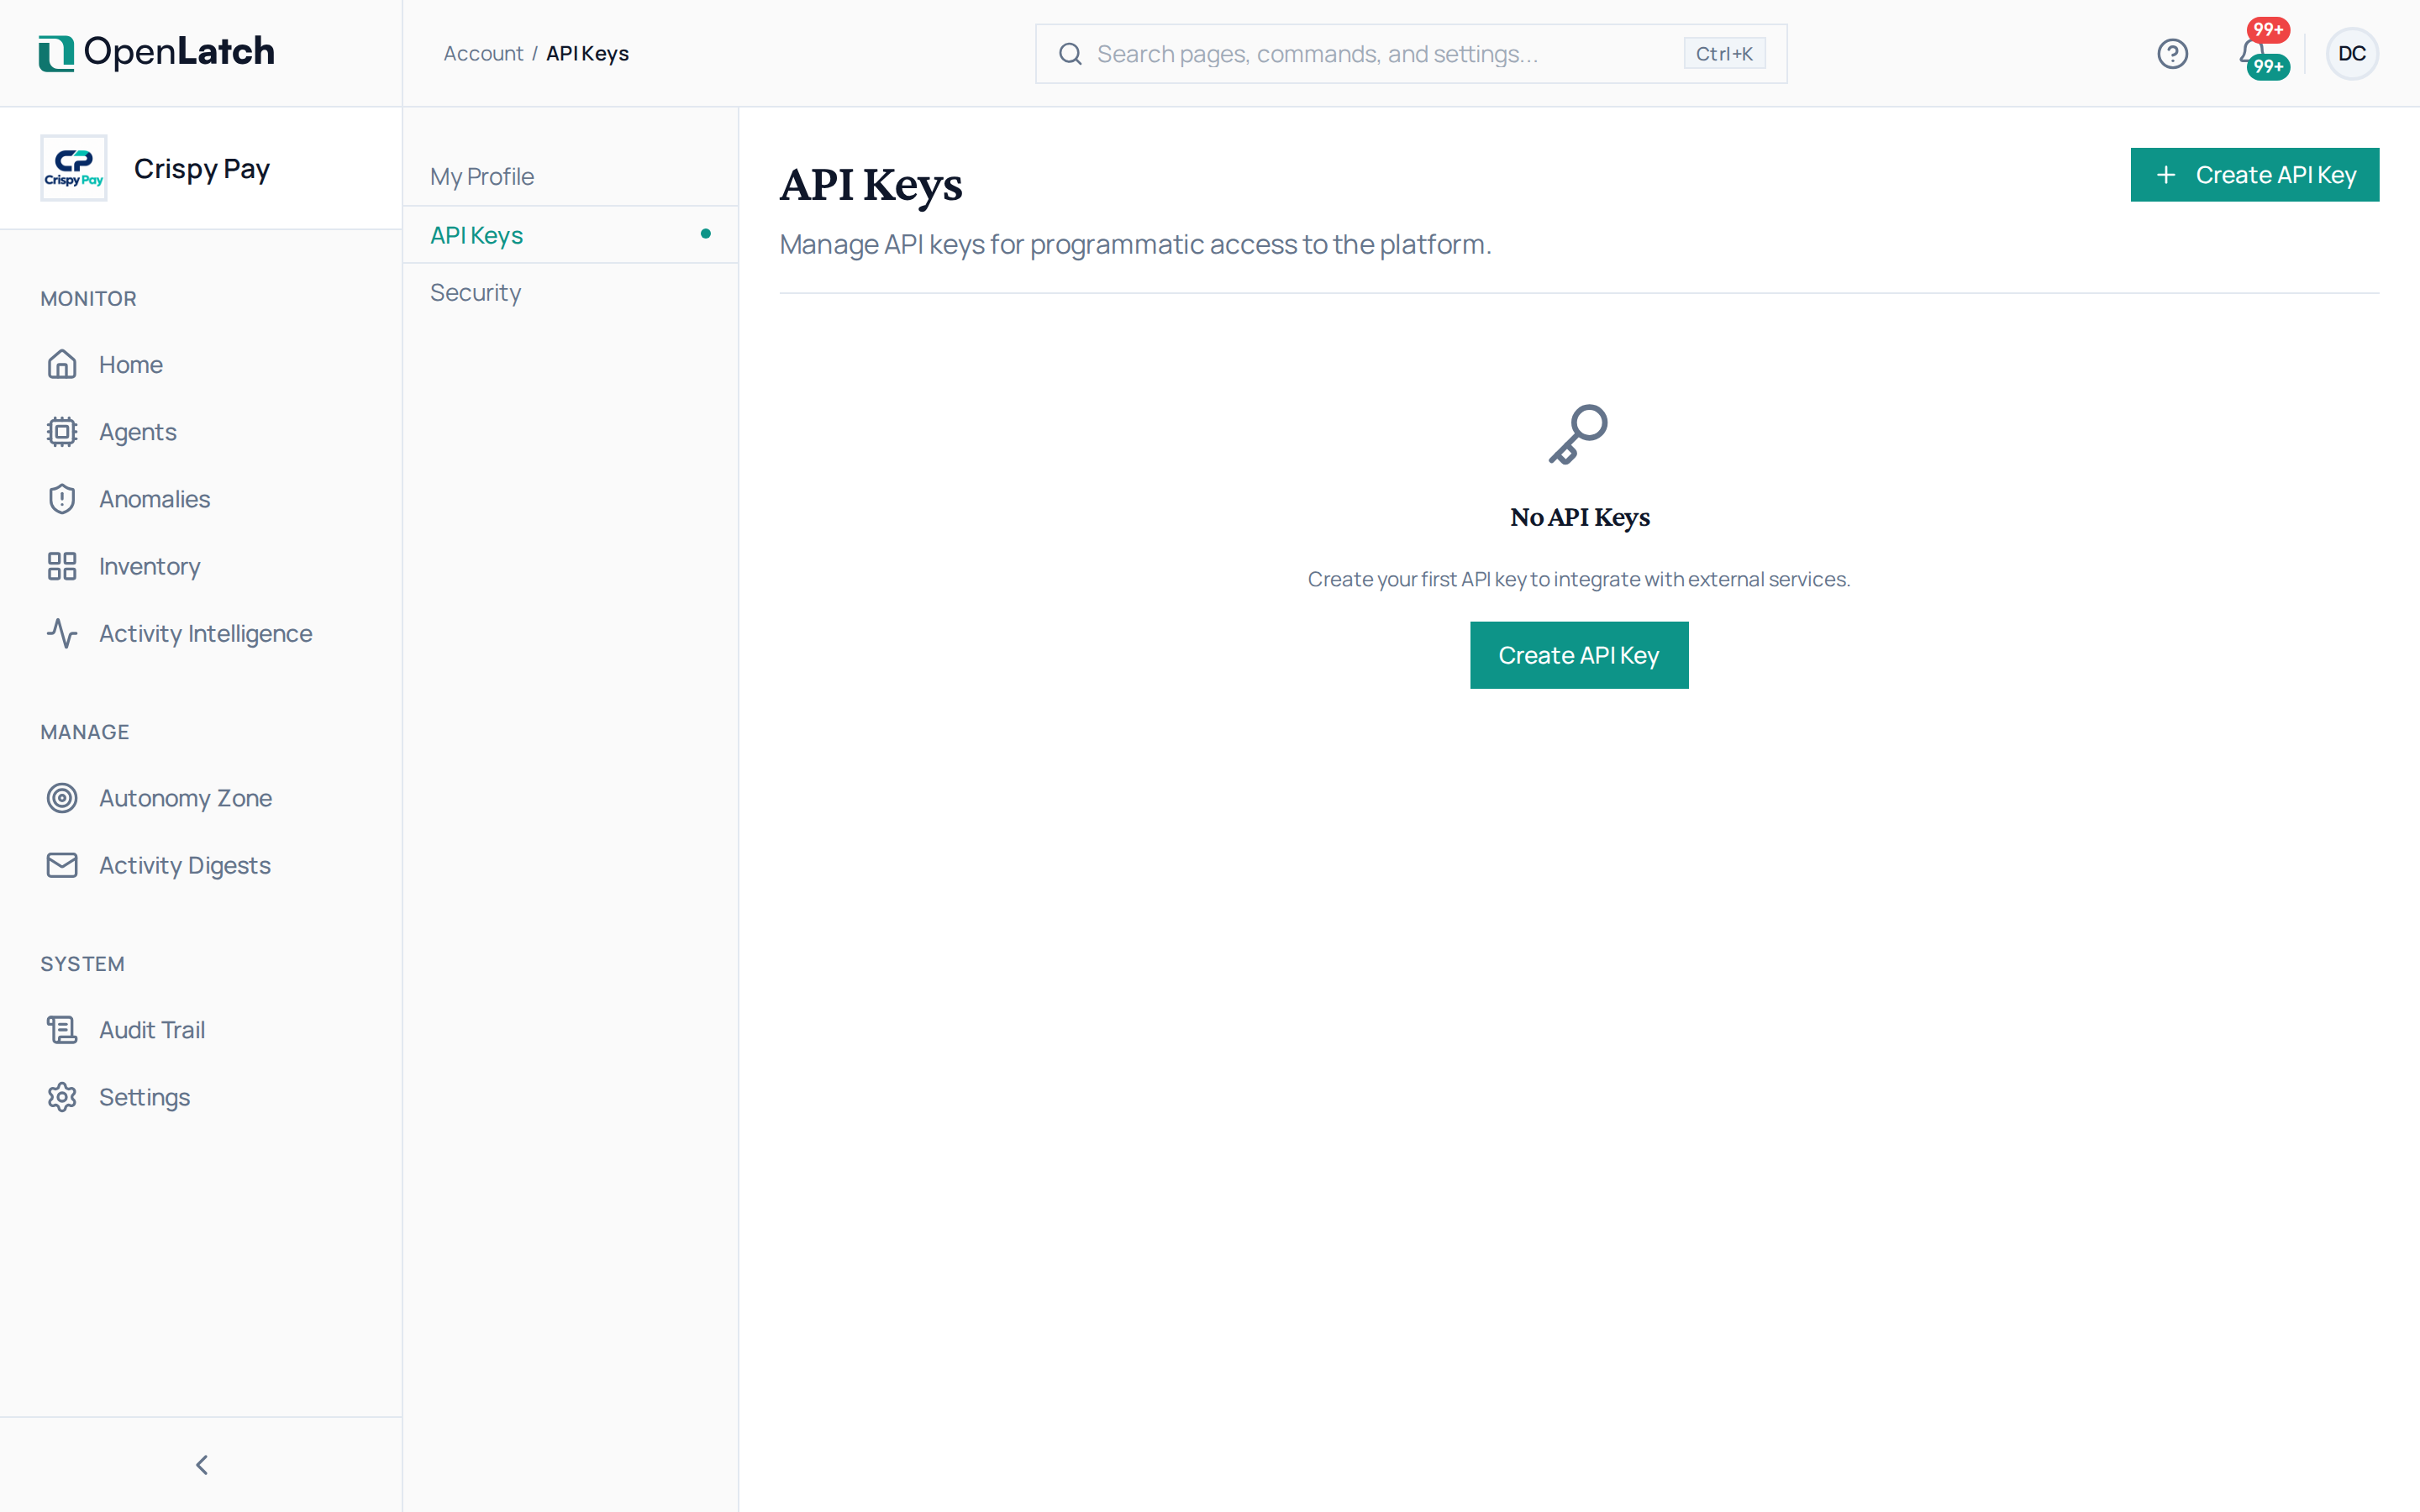
Utilisez Account › API Keys pour créer les clés qui donnent à un programme l’accès à OpenLatch en votre nom. Une clé sert à deux usages :
| Usage | Comment la clé est fournie |
|---|---|
| Inscrire une machine sans connexion par navigateur, pour une installation gérée ou sans surveillance | Sous le nom OPENLATCH_API_KEY dans l’environnement de l’installation. Voir Déployer le client |
Appeler l’API REST publique d’OpenLatch, sous /api/public/v1 sur app.openlatch.ai | Dans l’en-tête Authorization: Bearer de chaque requête |
Une clé agit avec votre rôle dans l’organisation. Une clé créée par un editor ne peut pas modifier un réglage d’identité, et révoquer la clé ou abaisser votre rôle ferment la même porte.
Créer une clé
Section intitulée « Créer une clé »- Ouvrez la page API Keys de votre compte et choisissez Create API Key.
- Nommez la clé d’après ce qui l’utilisera, par exemple la vague de déploiement ou l’intégration, et choisissez Create Key.
- Copiez la valeur de la clé maintenant. Elle est affichée une seule fois, en entier ; après fermeture, la liste ne montre qu’une valeur masquée.
- Conservez-la dans le coffre de secrets de votre organisation. Ne l’écrivez jamais dans un script, un paquet, une ligne de commande ou un document partagé.
Utilisez une clé par usage : une par vague de déploiement, une par intégration. Une clé que vous pouvez révoquer seule est une clé que vous pouvez révoquer sans rien perturber d’autre.
Révoquer une clé
Section intitulée « Révoquer une clé »Choisissez Revoke sur la clé et confirmez. La révocation est définitive, et tout ce qui utilise la clé perd l’accès immédiatement. Une machine inscrite avec une clé de vague enregistre cette clé et s’authentifie avec elle : révoquer la clé déconnecte la machine. Donnez d’abord une nouvelle clé à ces machines : définissez-la comme OPENLATCH_API_KEY et relancez openlatch init --yes sur chacune.
La colonne Last used vous indique si une clé est encore présentée avant de la révoquer. Une clé arrivée à expiration apparaît comme Expired.