

Consulter le journal d’audit
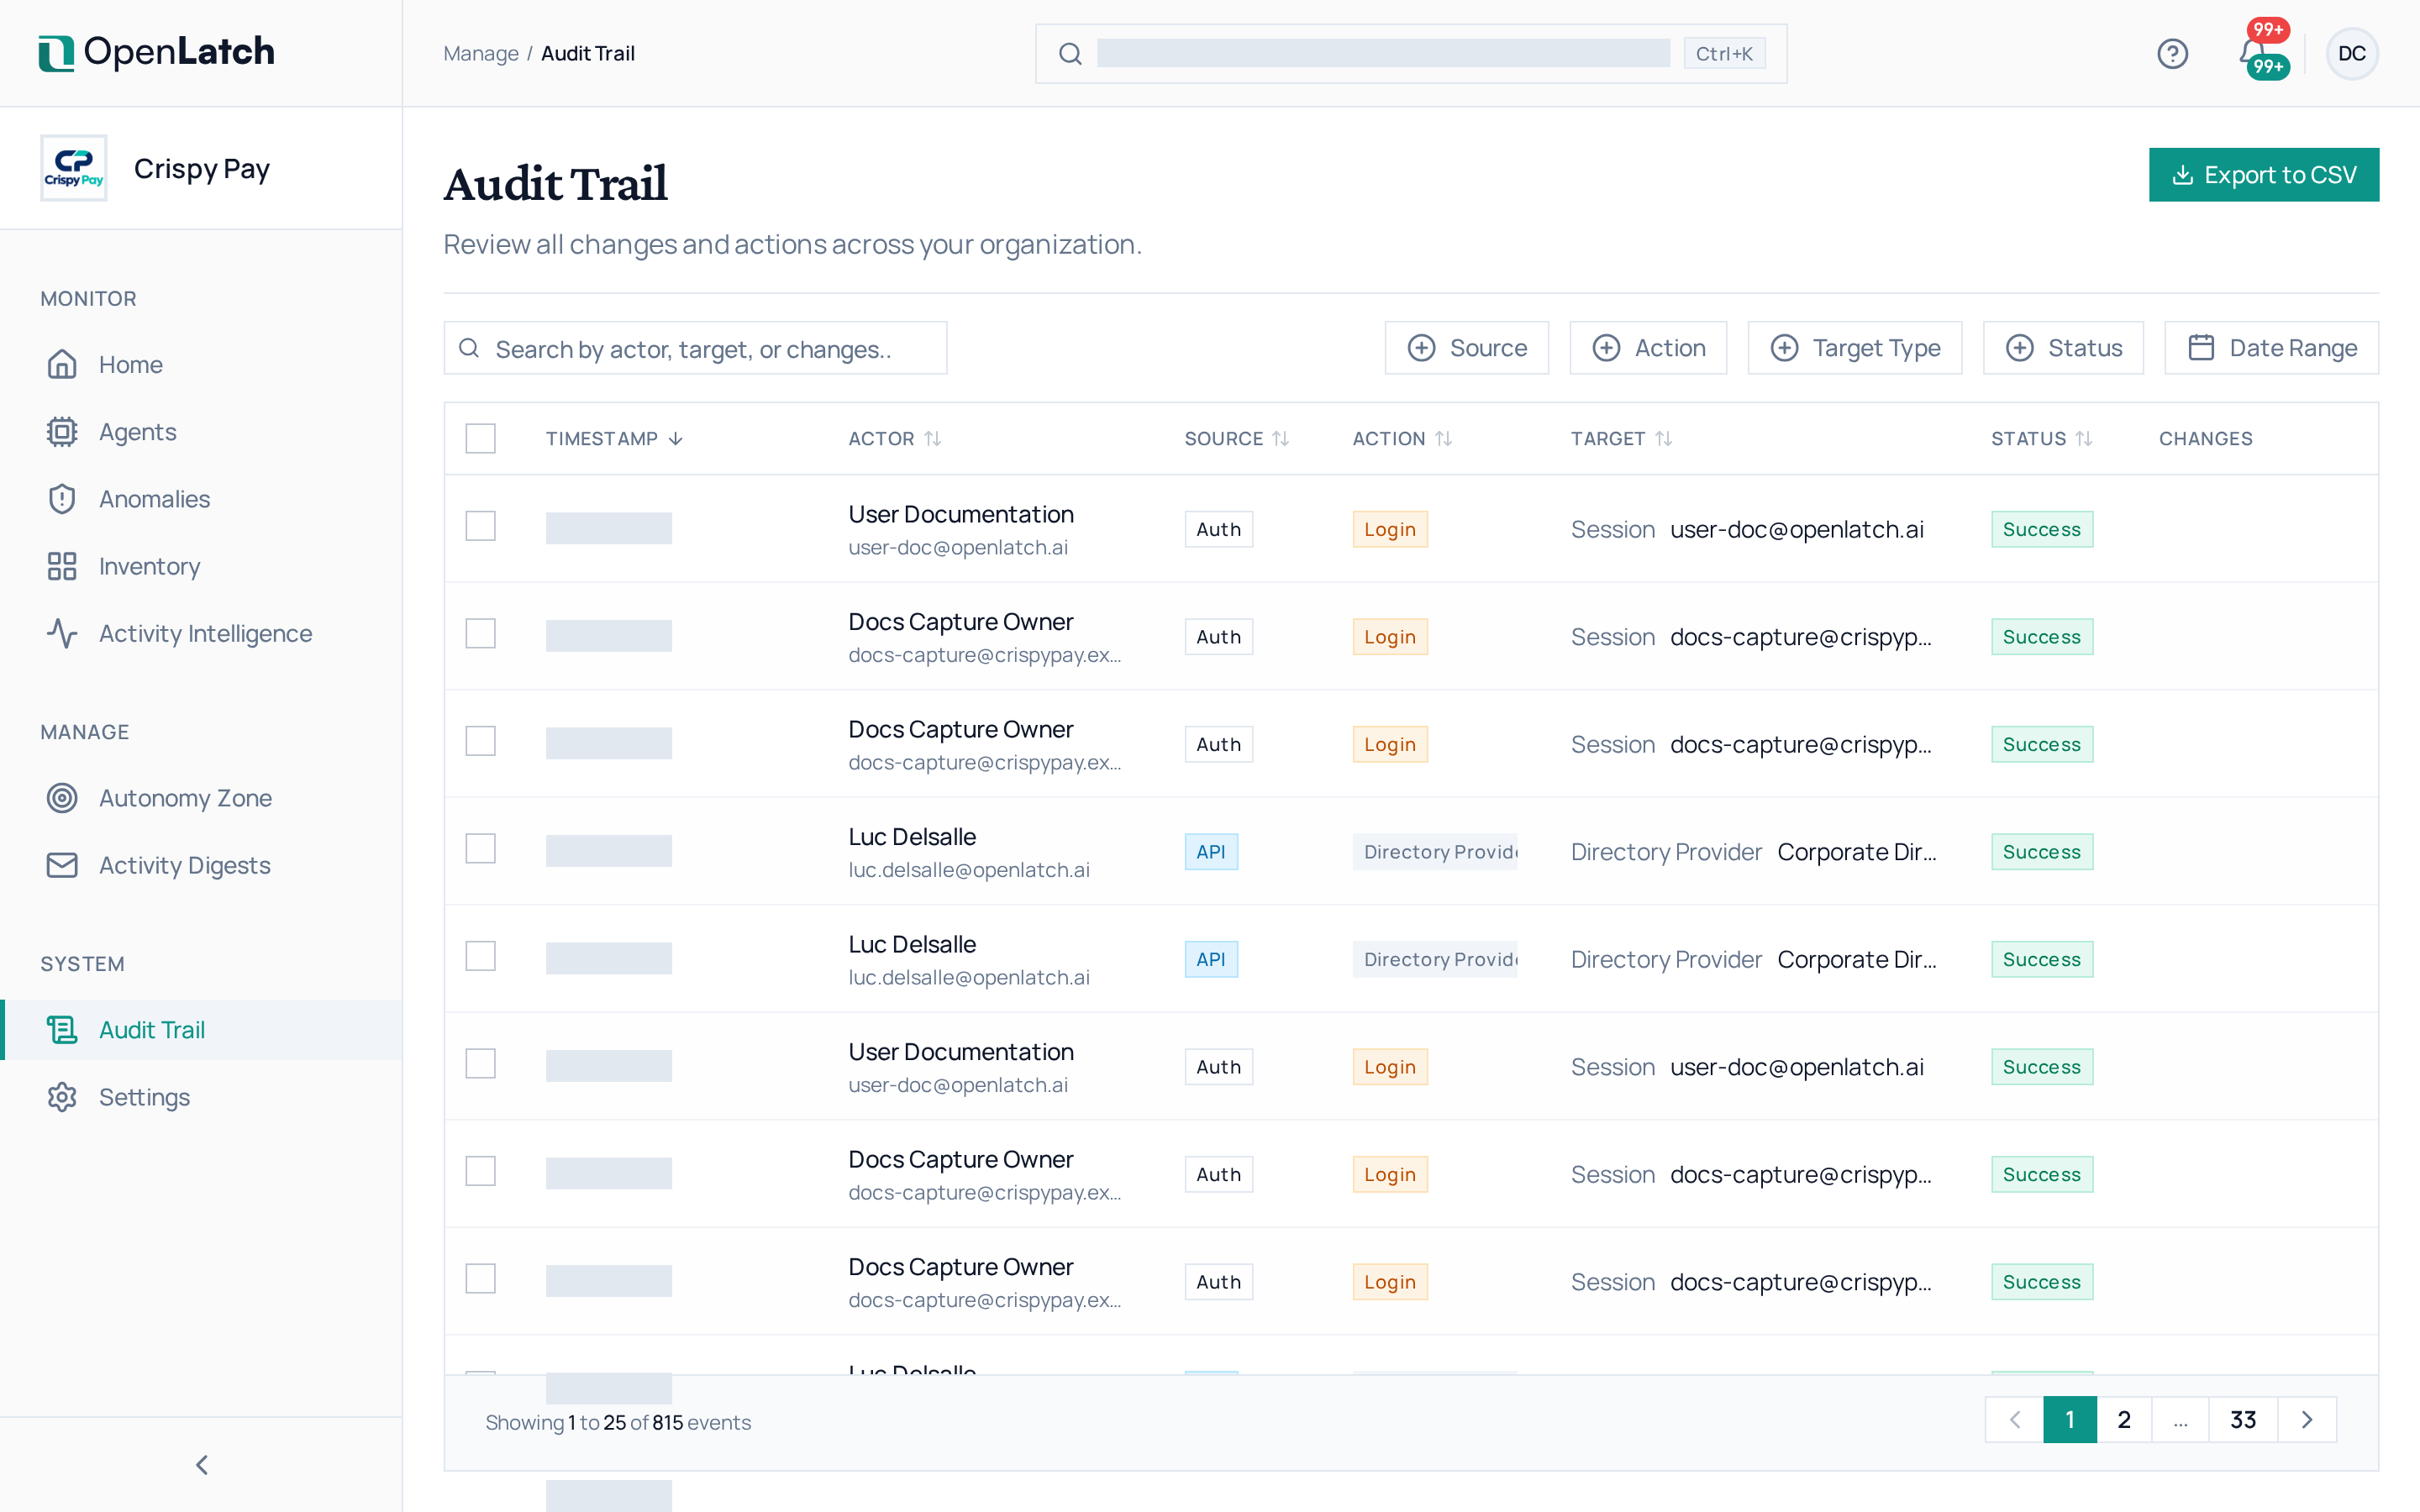
Utilisez la page Audit Trail pour consulter chaque changement et chaque action de votre organisation : qui a fait quoi, sur quoi, et quand. Le journal est en ajout seul et chaîné par hachage : une entrée modifiée ou supprimée rompt la chaîne. Ses réglages, sous Settings › Audit Trail, demandent le rôle admin ou supérieur.
Trouver un événement
Section intitulée « Trouver un événement »- Ouvrez Audit Trail.
- Cherchez par auteur, cible ou changement, ou filtrez par source, action, type de cible, état et période.
- Ouvrez un événement. Son détail montre l’auteur, le contexte, l’état, chaque champ modifié avec son ancienne et sa nouvelle valeur, et la place de l’événement dans la chaîne d’intégrité.
Chaque changement de politique y figure avec son auteur et l’état avant et après, de même que chaque réponse donnée à un Ask.
L’exporter
Section intitulée « L’exporter »Choisissez Export pour télécharger les événements qui correspondent à votre recherche et à vos filtres, en CSV ou JSON. L’export lui-même est enregistré comme événement d’audit.
Définir la conservation et vérifier l’intégrité
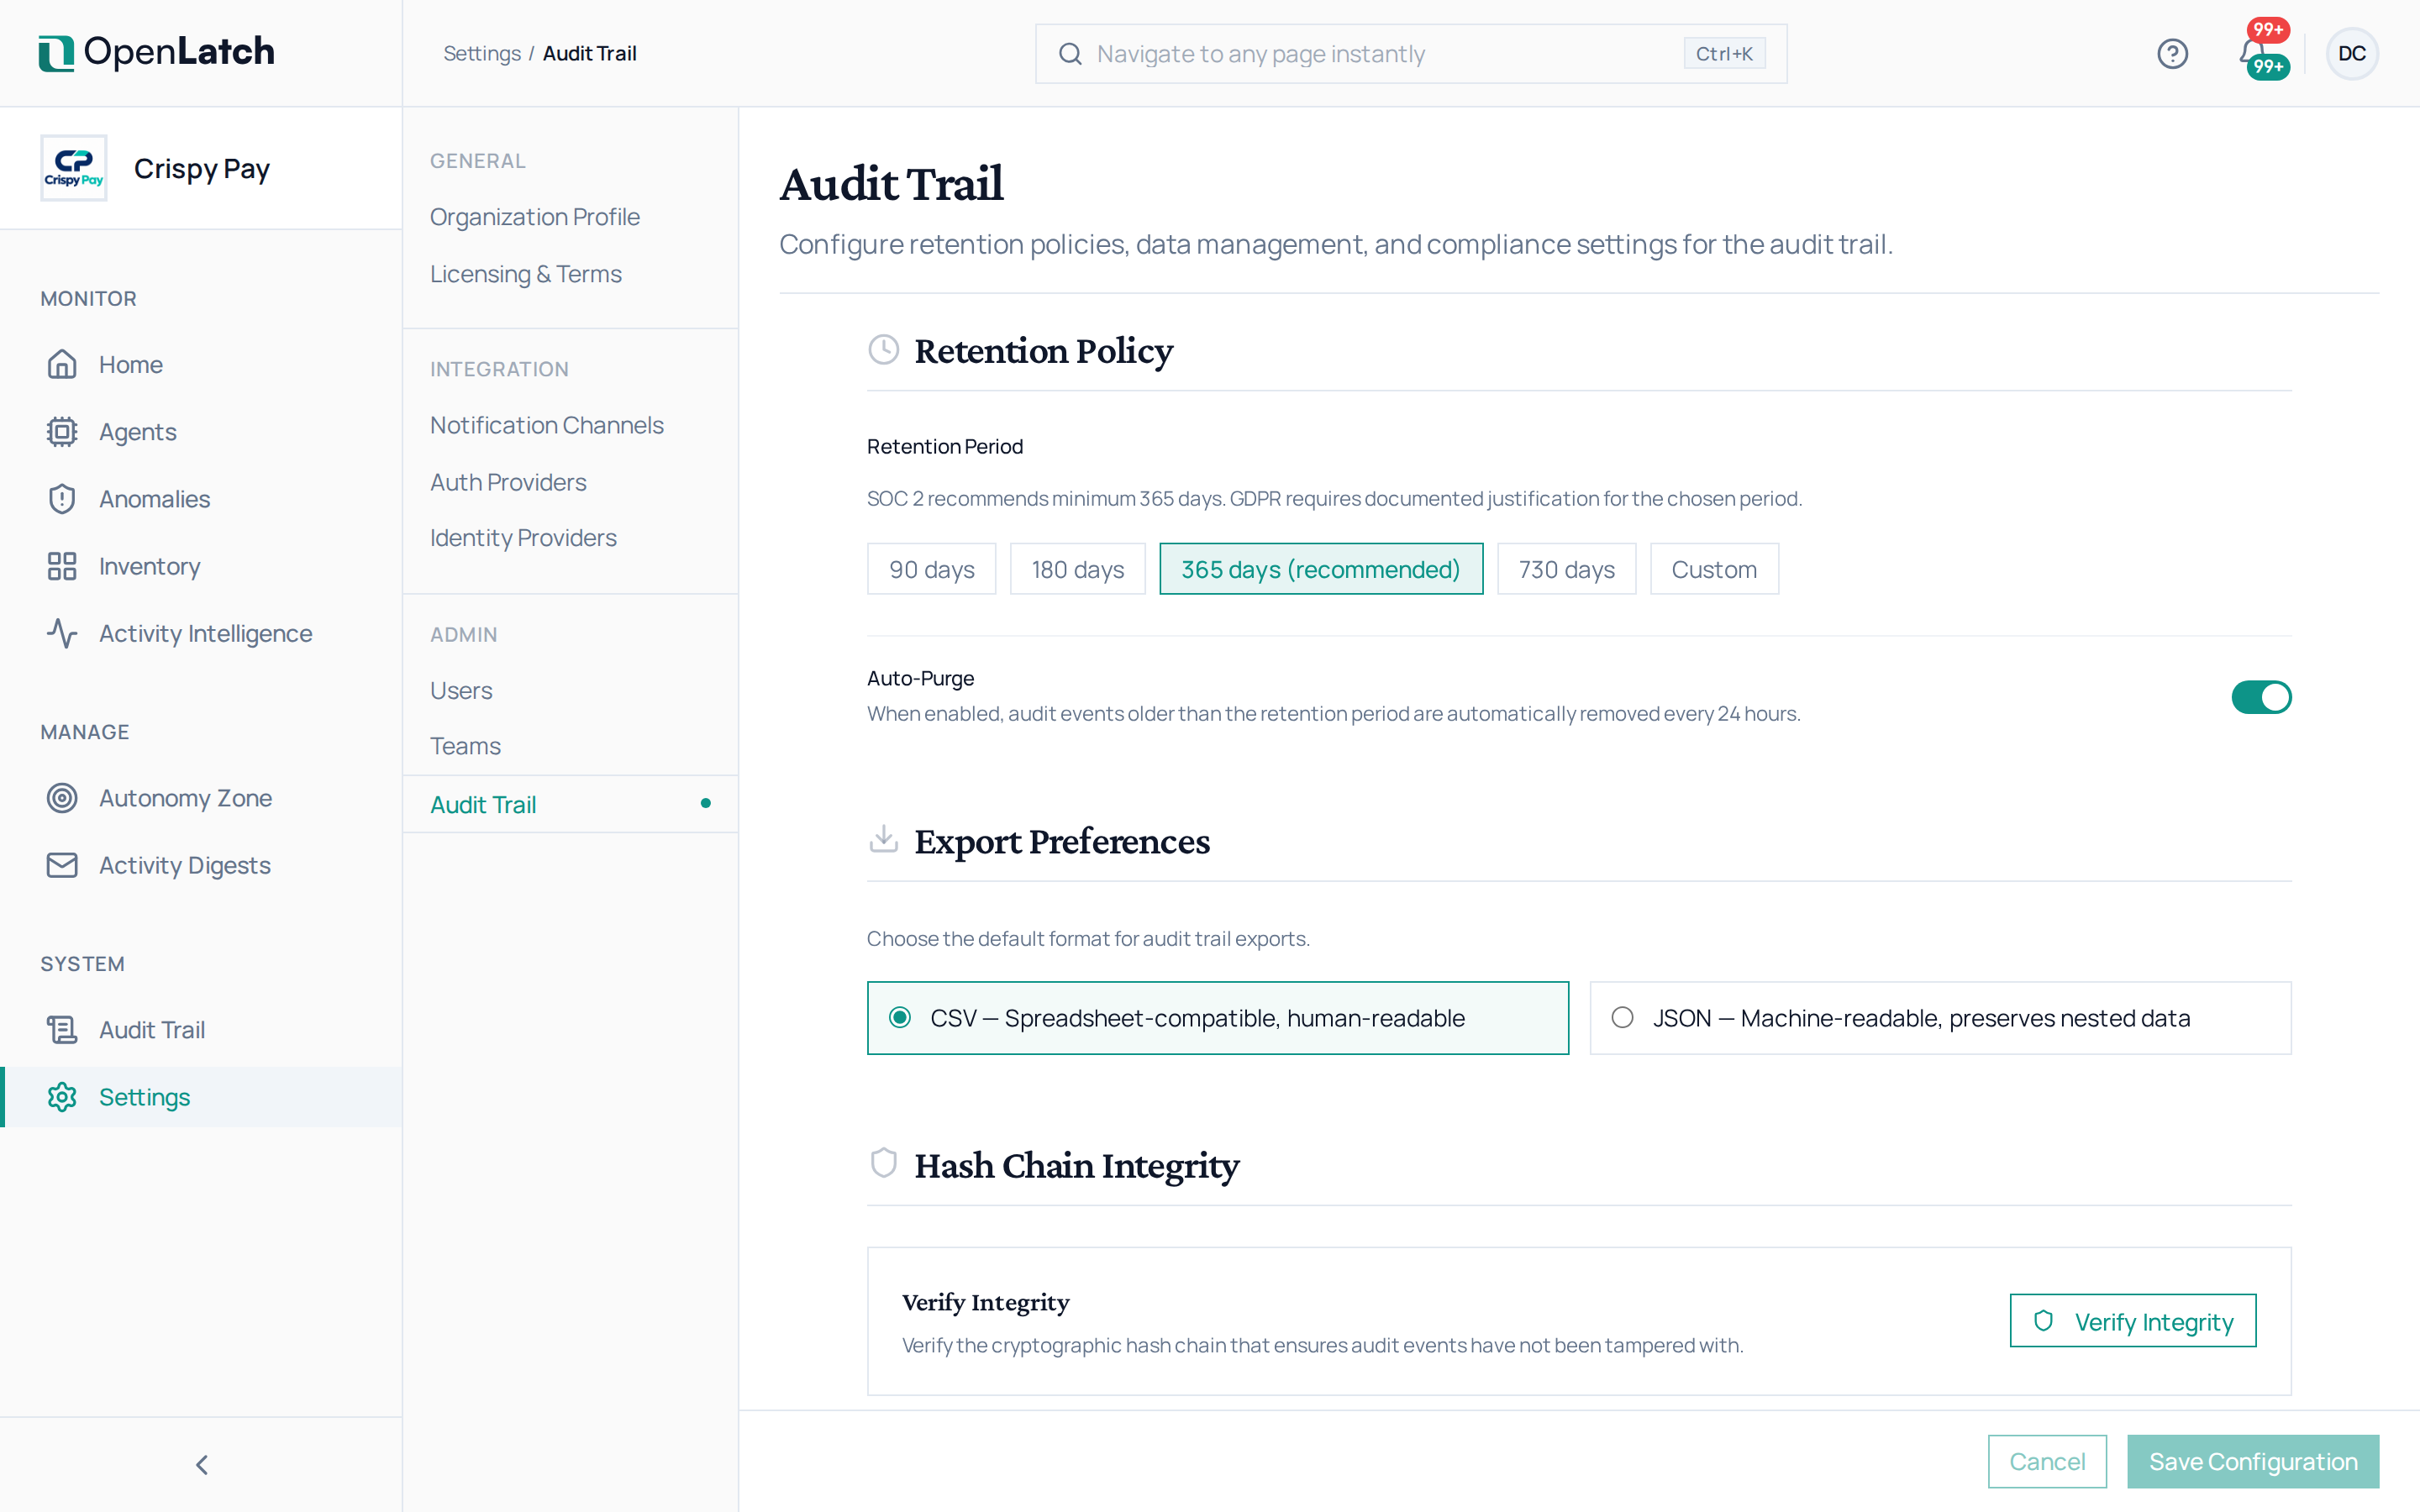
Section intitulée « Définir la conservation et vérifier l’intégrité »Ouvrez Settings › Audit Trail.
| Réglage | Ce qu’il fait |
|---|---|
| Durée de conservation | Combien de temps les événements sont conservés : 90, 180, 365 ou 730 jours, ou une durée personnalisée. La console recommande 365 jours |
| Purge automatique | Activée, elle supprime toutes les 24 heures les événements plus anciens que la durée de conservation |
| Format d’export | Le format par défaut d’un export : CSV, lisible dans un tableur, ou JSON, qui conserve les données imbriquées |
| Verify integrity | Vérifie la chaîne de hachage de chaque événement. Une purge rompt la chaîne là où elle a supprimé des événements, et la vérification signale cette rupture |
La même page porte deux actions irréversibles : l’anonymisation du journal, qui remplace l’e-mail, le nom et l’identifiant utilisateur de l’acteur de chaque événement par des valeurs anonymisées tout en conservant les enregistrements et la chaîne (les adresses IP et les autres détails de chaque événement restent tels qu’enregistrés), et la suppression de tous les événements d’audit, qui rompt la chaîne. Chacune vous demande de saisir un mot de confirmation.
Le journal d’audit est le seul enregistrement dont vous définissez la conservation. Traitement des données et sécurité liste la conservation fixe de tous les autres.