

Configurer l’authentification unique
Utilisez Settings › SAML SSO pour connecter le fournisseur d’identité de votre entreprise, et Settings › Auth Providers pour consulter les méthodes de connexion de votre organisation et exiger l’authentification à deux facteurs. Il vous faut le rôle admin ou supérieur.
Connecter l’authentification unique SAML
Section intitulée « Connecter l’authentification unique SAML »La console prend en charge SAML 2.0, configuré par organisation. Microsoft Entra ID, Okta, PingOne et Active Directory Federation Services se connectent ainsi.
- Ouvrez Settings › SAML SSO. Copiez les informations du fournisseur de services dans votre fournisseur d’identité quand vous y créez l’application SAML : l’URL de l’Assertion Consumer Service (ACS), l’identifiant d’entité SP et l’URL de métadonnées SP.
- Sélectionnez votre fournisseur d’identité pour obtenir des instructions écrites pour lui, puis saisissez ses informations : son identifiant d’entité, son URL d’authentification, et son certificat de signature ou son URL de métadonnées. L’assertion de votre fournisseur d’identité doit porter l’adresse e-mail et le nom d’affichage de l’utilisateur.
- Ajoutez les domaines de messagerie autorisés. Les personnes dont l’adresse appartient à l’un d’eux peuvent se connecter par SAML. Un domaine ne peut appartenir qu’à une organisation ; la console vous prévient si une autre organisation l’a déjà revendiqué.
- Enregistrez, puis lancez le test de connexion. Il vérifie, sur la configuration enregistrée, que l’URL de métadonnées ou l’URL de connexion de votre fournisseur d’identité répond ; il n’effectue pas de connexion SAML. Connectez-vous ensuite vous-même par SAML, dans une fenêtre de navigation privée, avant de demander à qui que ce soit d’autre de le faire.
Une connexion SAML propre à l’organisation est la seule méthode de connexion qui admet un nouveau membre sans invitation, et uniquement pour les domaines autorisés.
Consulter les méthodes de connexion et exiger l’authentification à deux facteurs
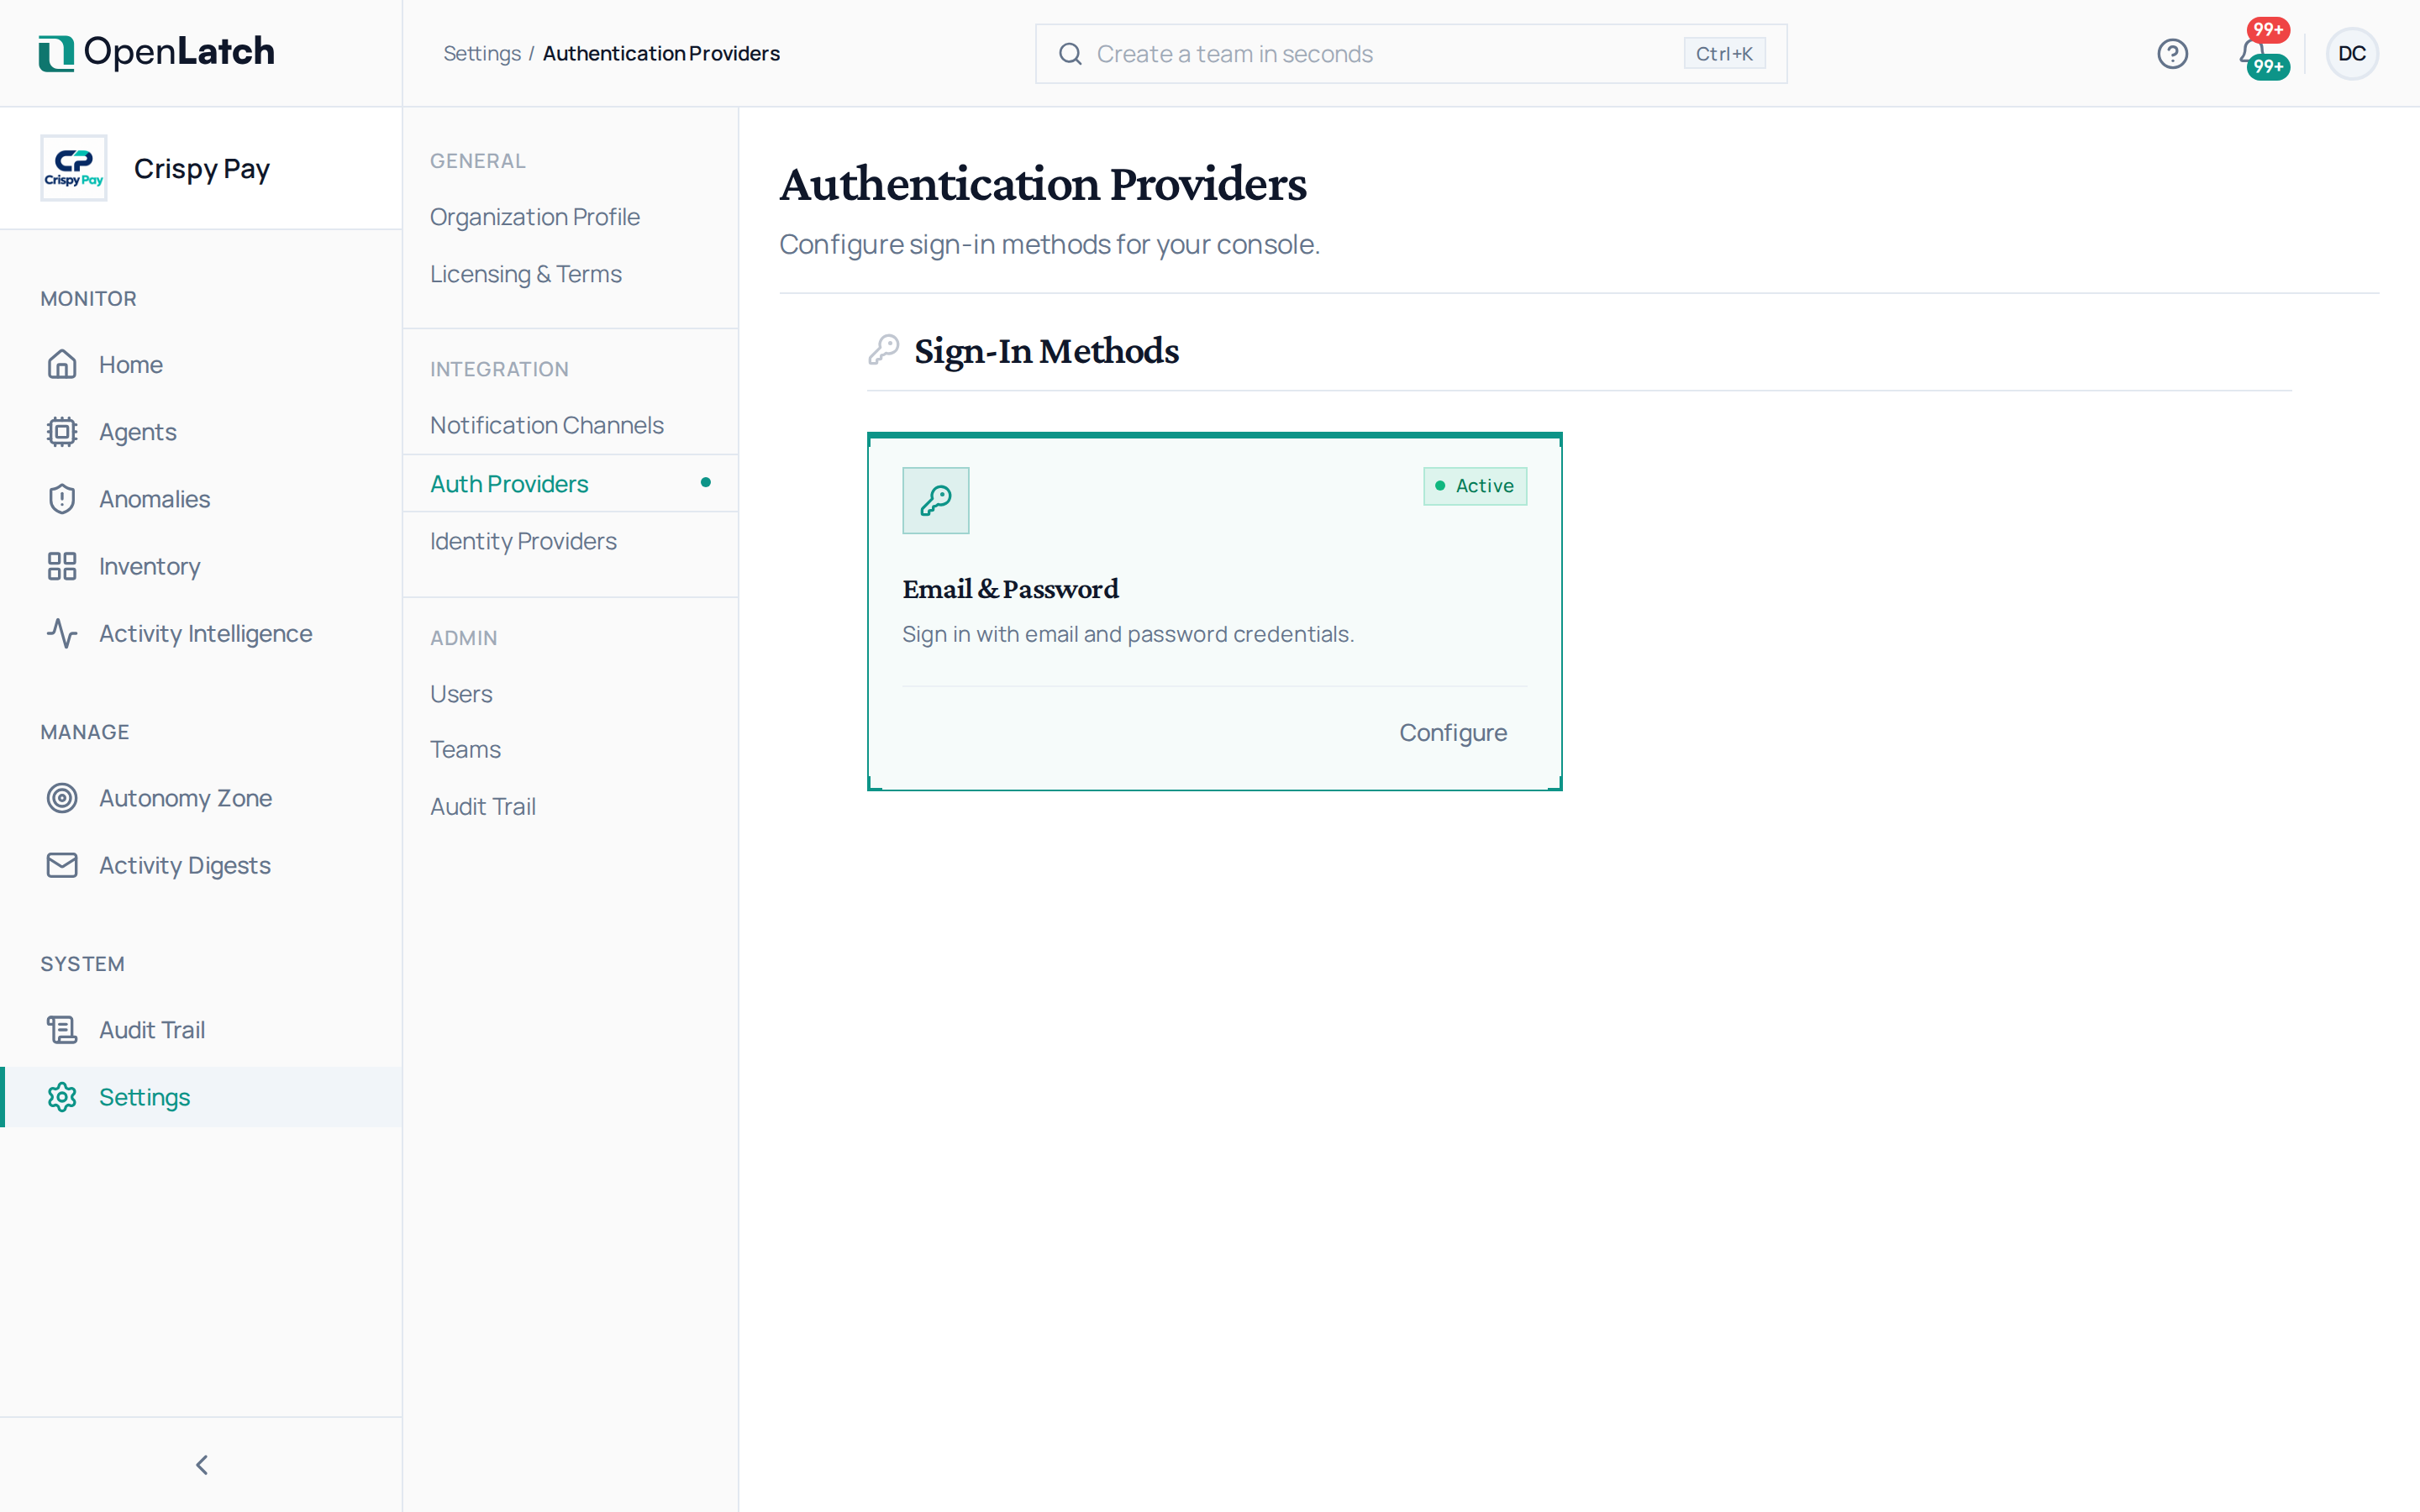
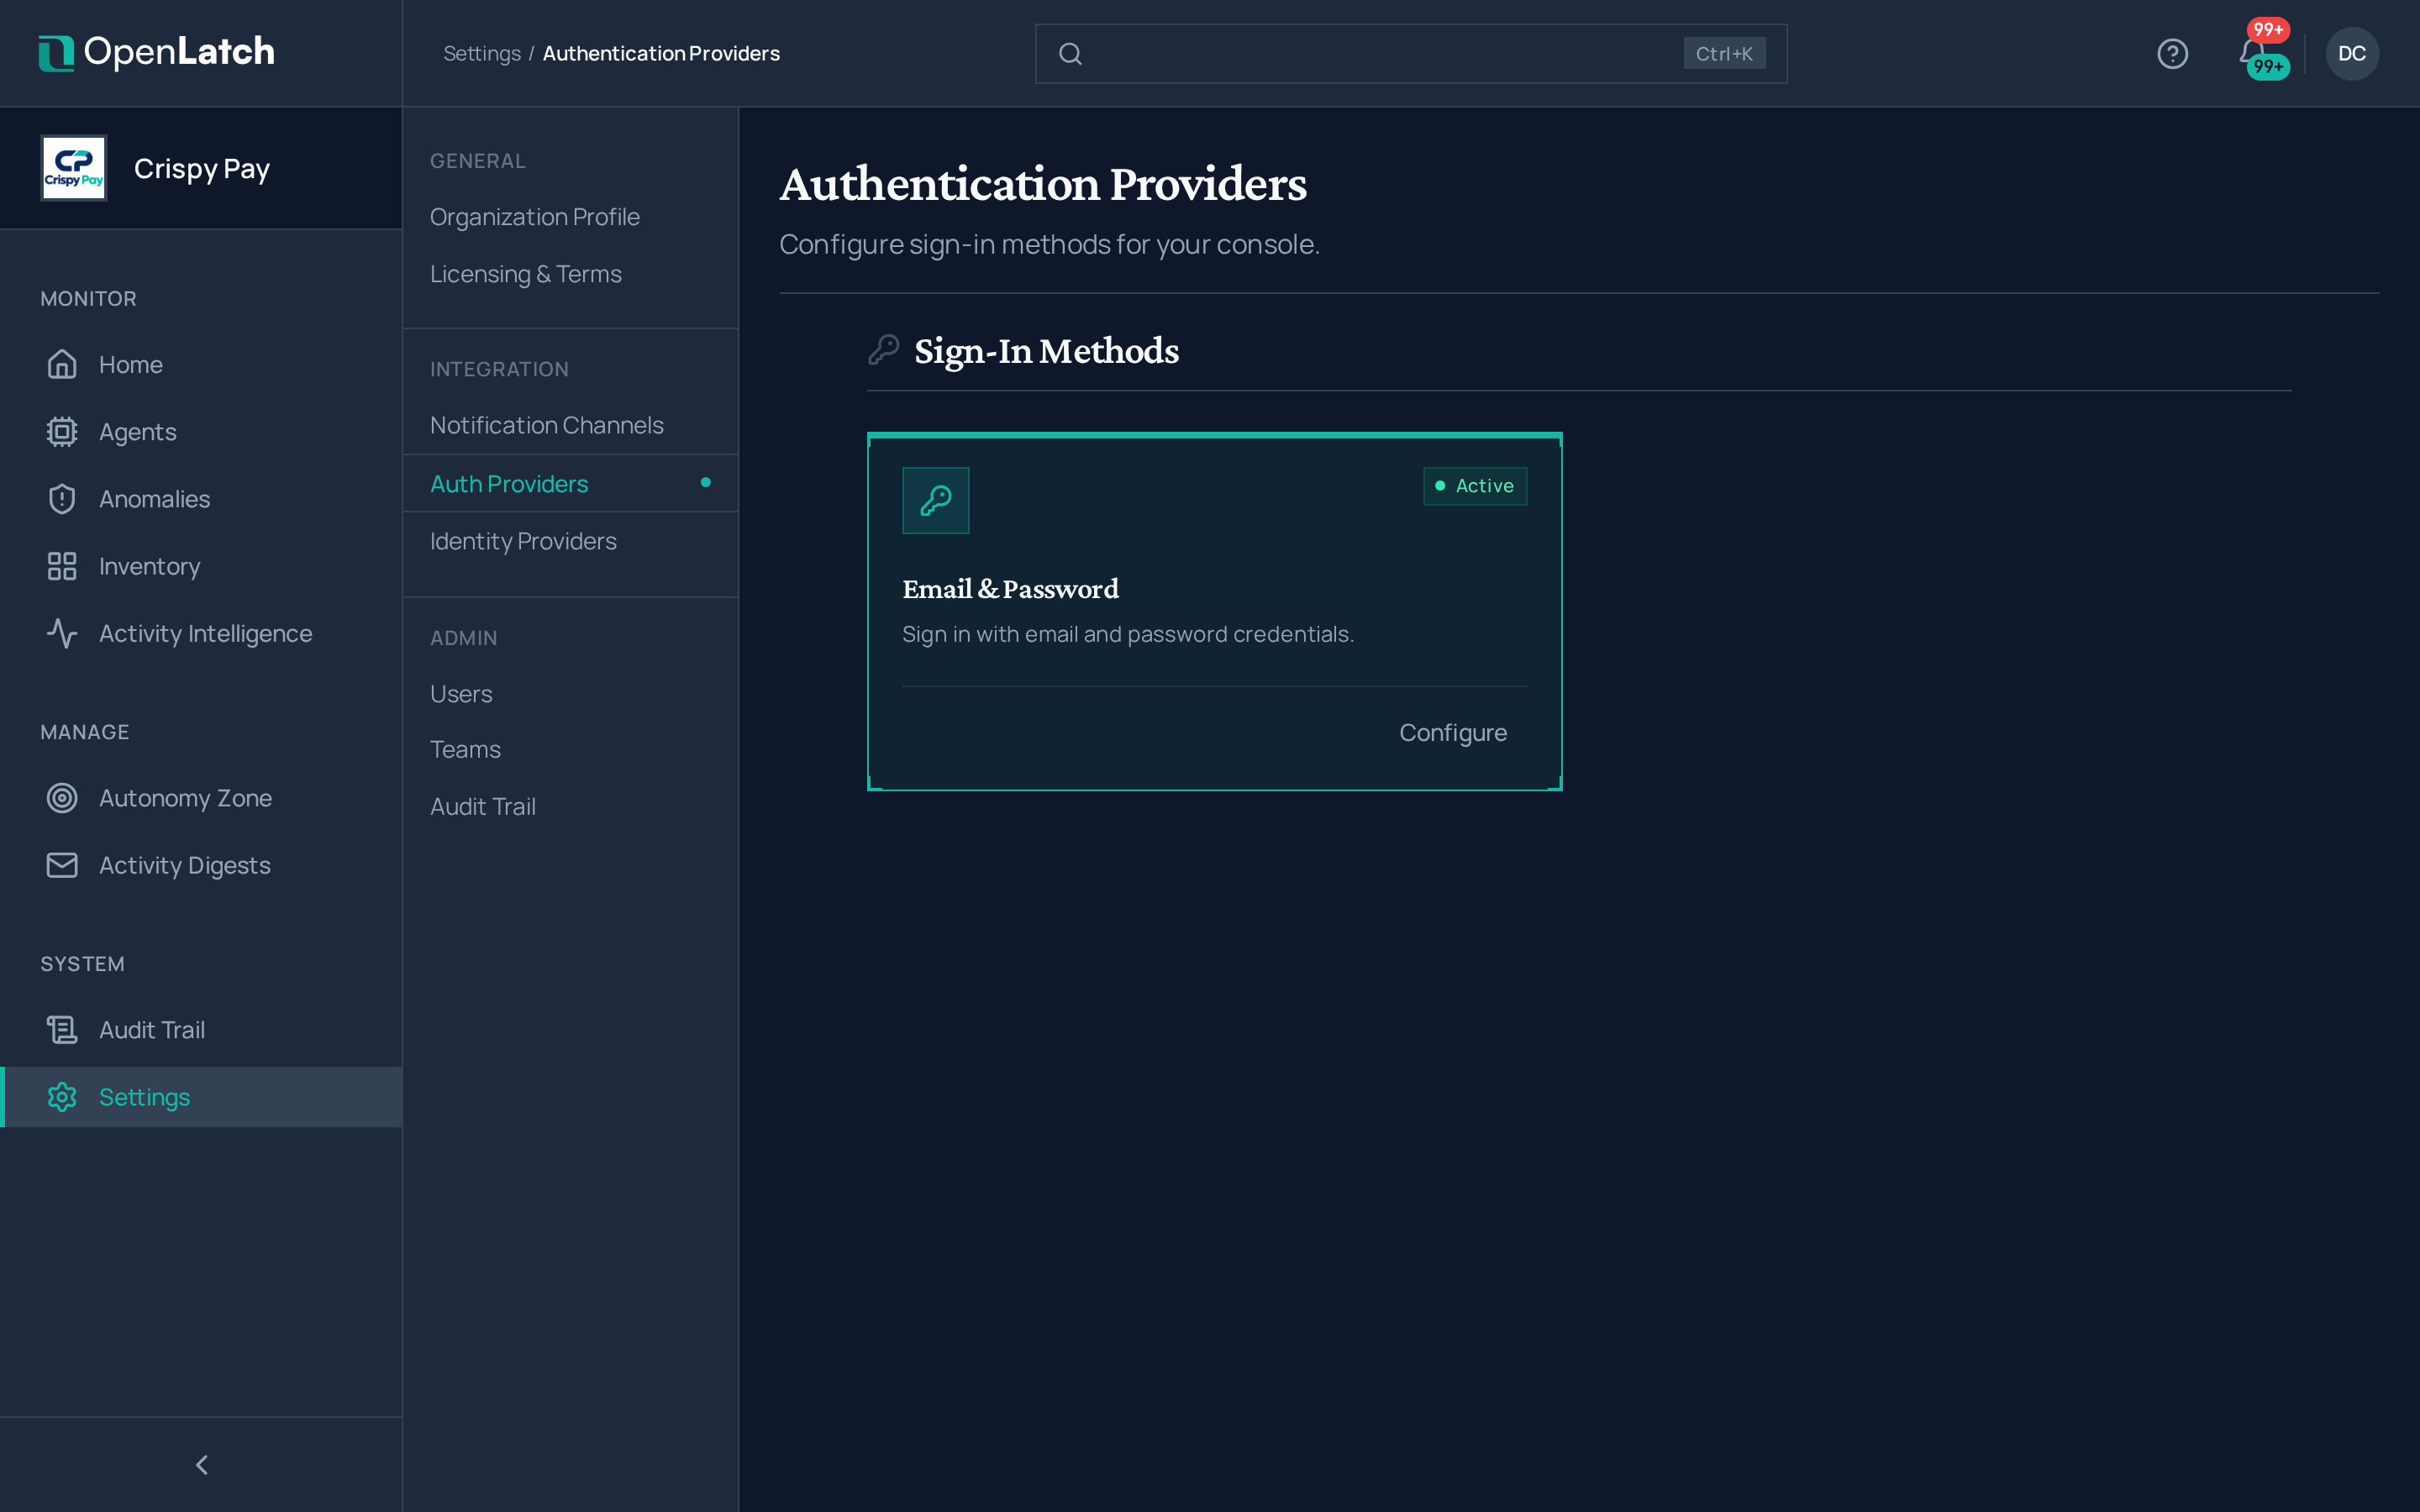
Section intitulée « Consulter les méthodes de connexion et exiger l’authentification à deux facteurs »Settings › Auth Providers présente les méthodes de connexion de votre organisation sous forme de cartes, chacune avec son état : Email & Password, et SAML SSO quand SAML est disponible sur votre site OpenLatch. Configure sur une carte ouvre ses réglages.
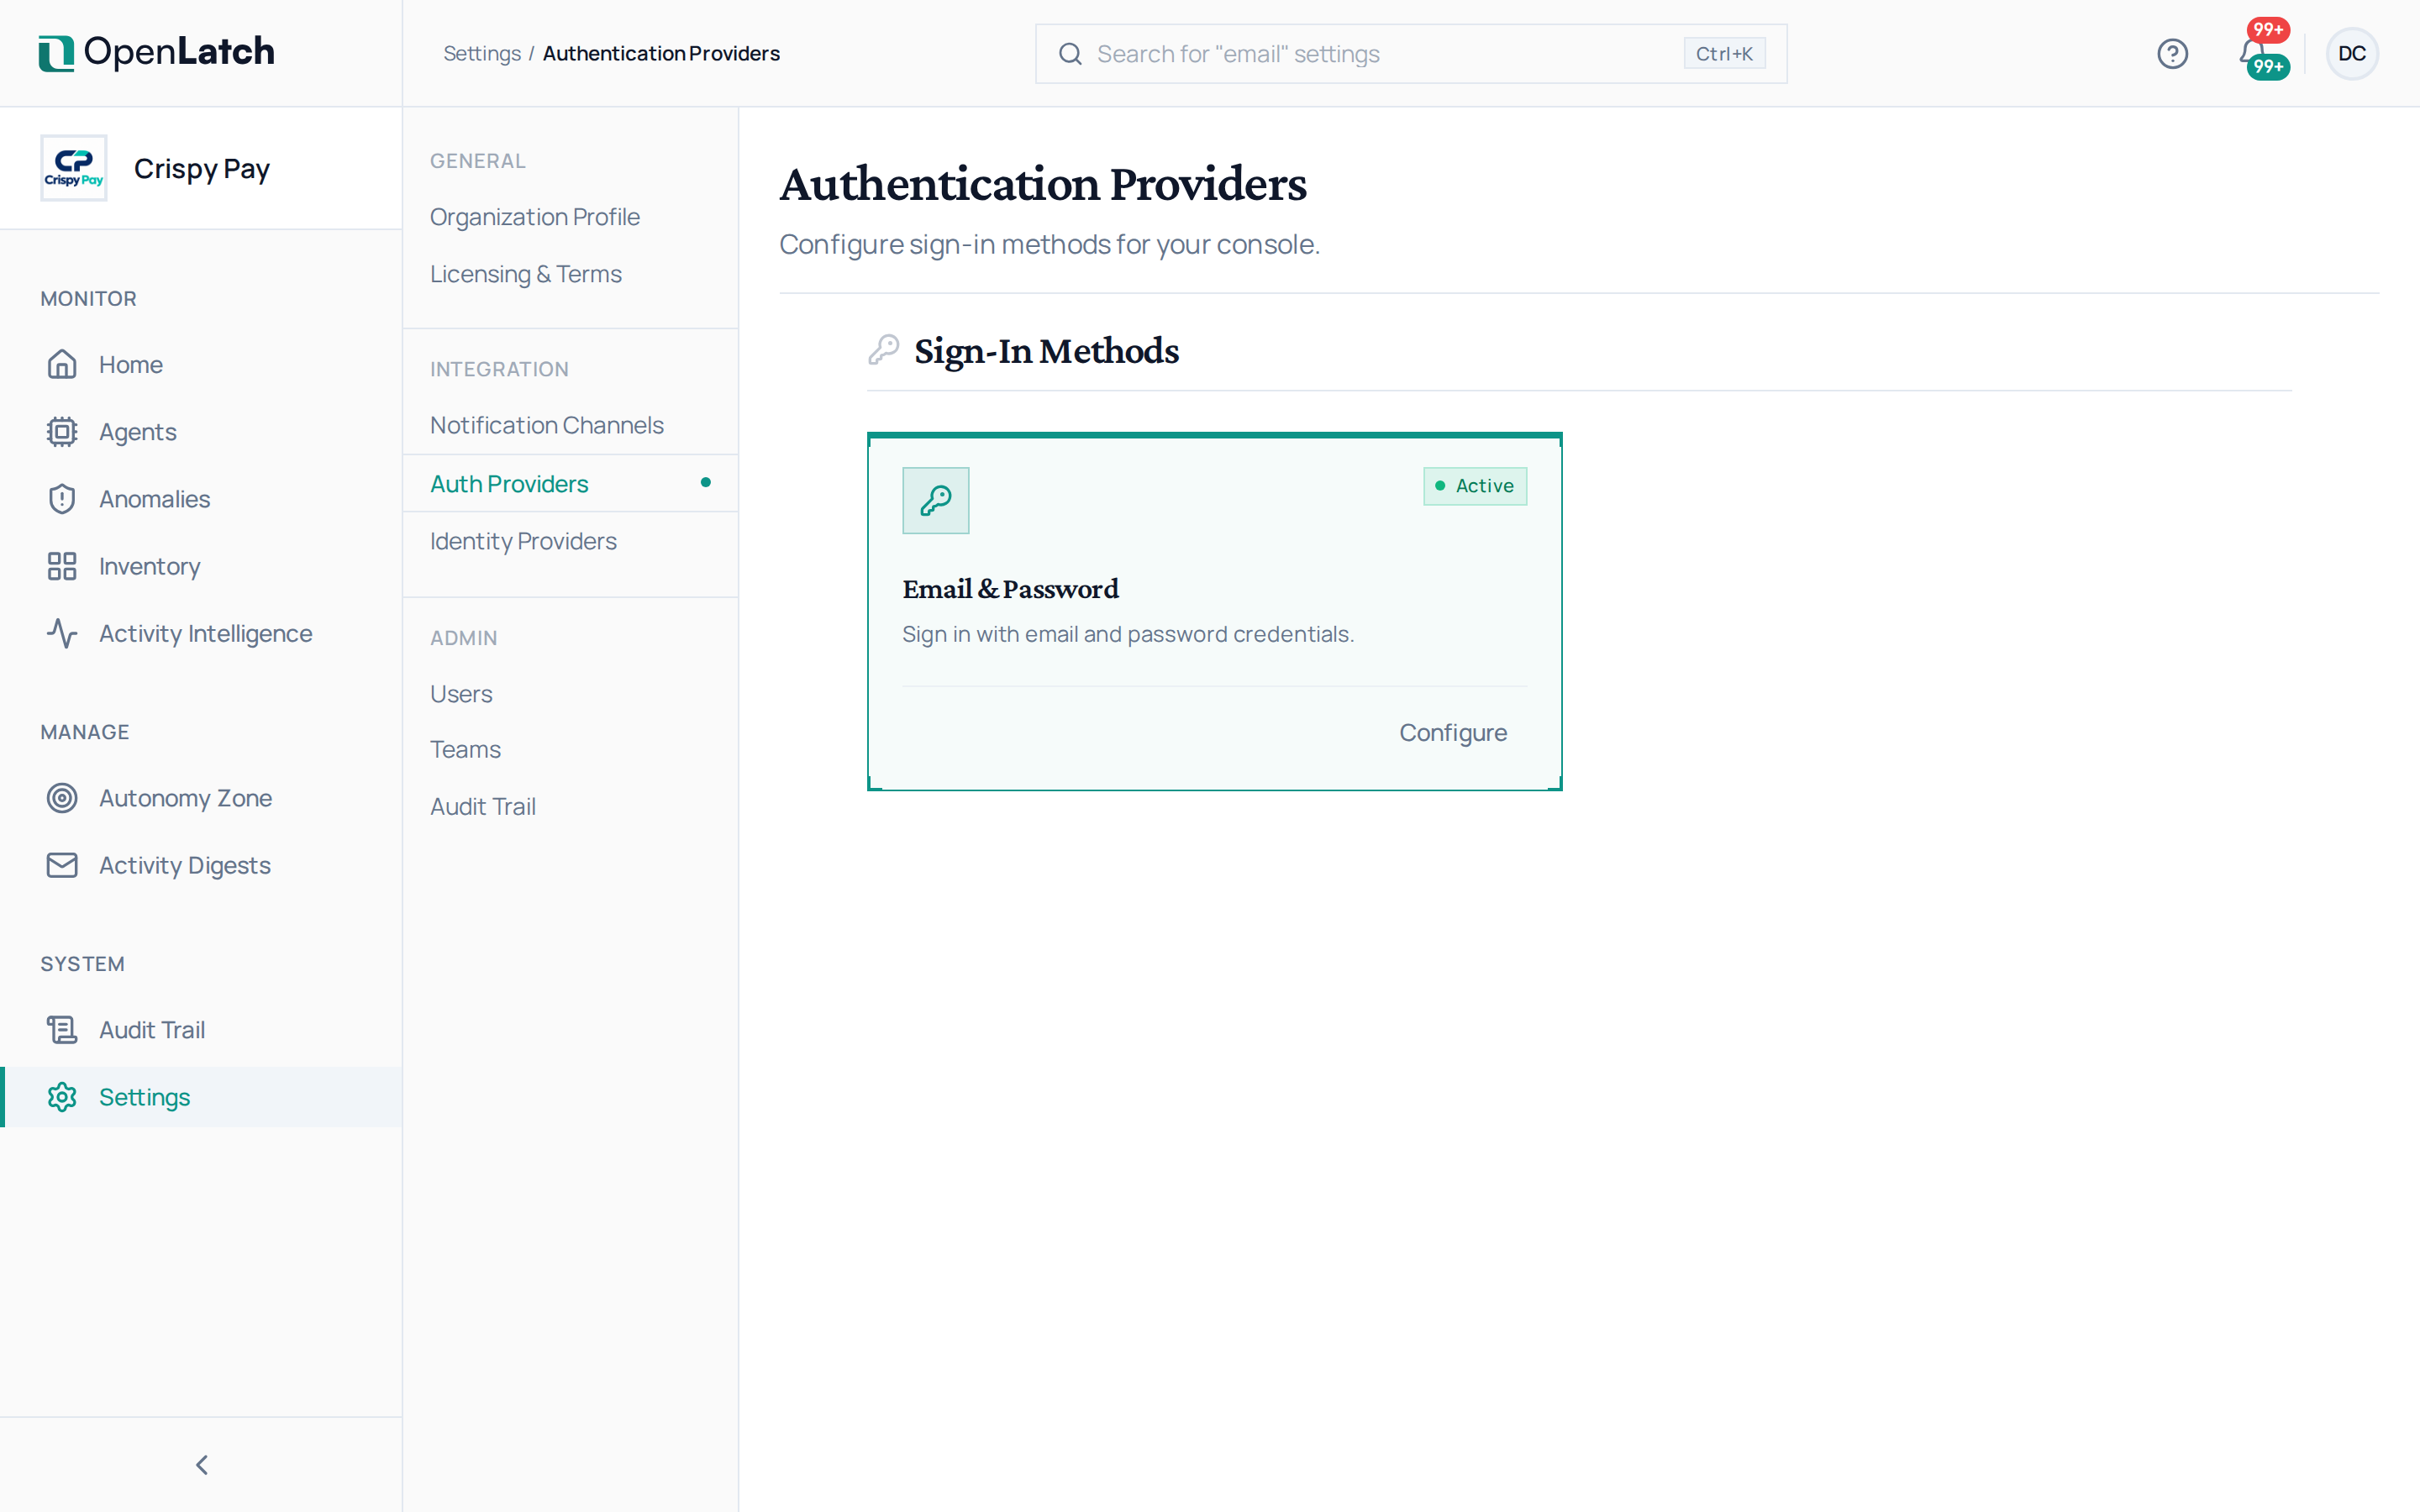
| Carte | Configure ouvre |
|---|---|
| Email & Password | La politique de double authentification. Exigez l’authentification à deux facteurs pour inviter chaque utilisateur à mot de passe qui ne l’a pas à la configurer. Après le délai de grâce que vous choisissez, il est renvoyé vers ses réglages de sécurité à chaque connexion tant qu’il ne l’a pas fait. Les utilisateurs qui se connectent uniquement par un fournisseur externe en sont exemptés. La carte affiche MFA Required tant que la politique est active |
| SAML SSO | La connexion SAML, configurée comme ci-dessus |
Chaque personne configure sa propre authentification à deux facteurs depuis son compte ; voir Gérer votre compte.