

Enquêter sur ce qu’a fait un agent
Utilisez les onglets d’activité d’un agent pour répondre à la question « qu’a fait cet agent, et pourquoi cela a-t-il été décidé ainsi ? ». Ouvrez l’agent depuis la page Agents, réglez la fenêtre de temps en haut, puis choisissez l’onglet qui correspond à votre question. Tous les rôles peuvent les lire.
| Votre question | Onglet |
|---|---|
| Qu’a-t-il fait pendant une session de travail ? | Sessions |
| Comment ses exécutions, ses outils et ce qu’il a touché s’articulent-ils ? | Execution graph |
| Quelles commandes shell a-t-il lancées ? | Commands |
| Quels fichiers a-t-il lus, écrits ou supprimés ? | Files |
| Quels sites web a-t-il atteints ? | Domains |
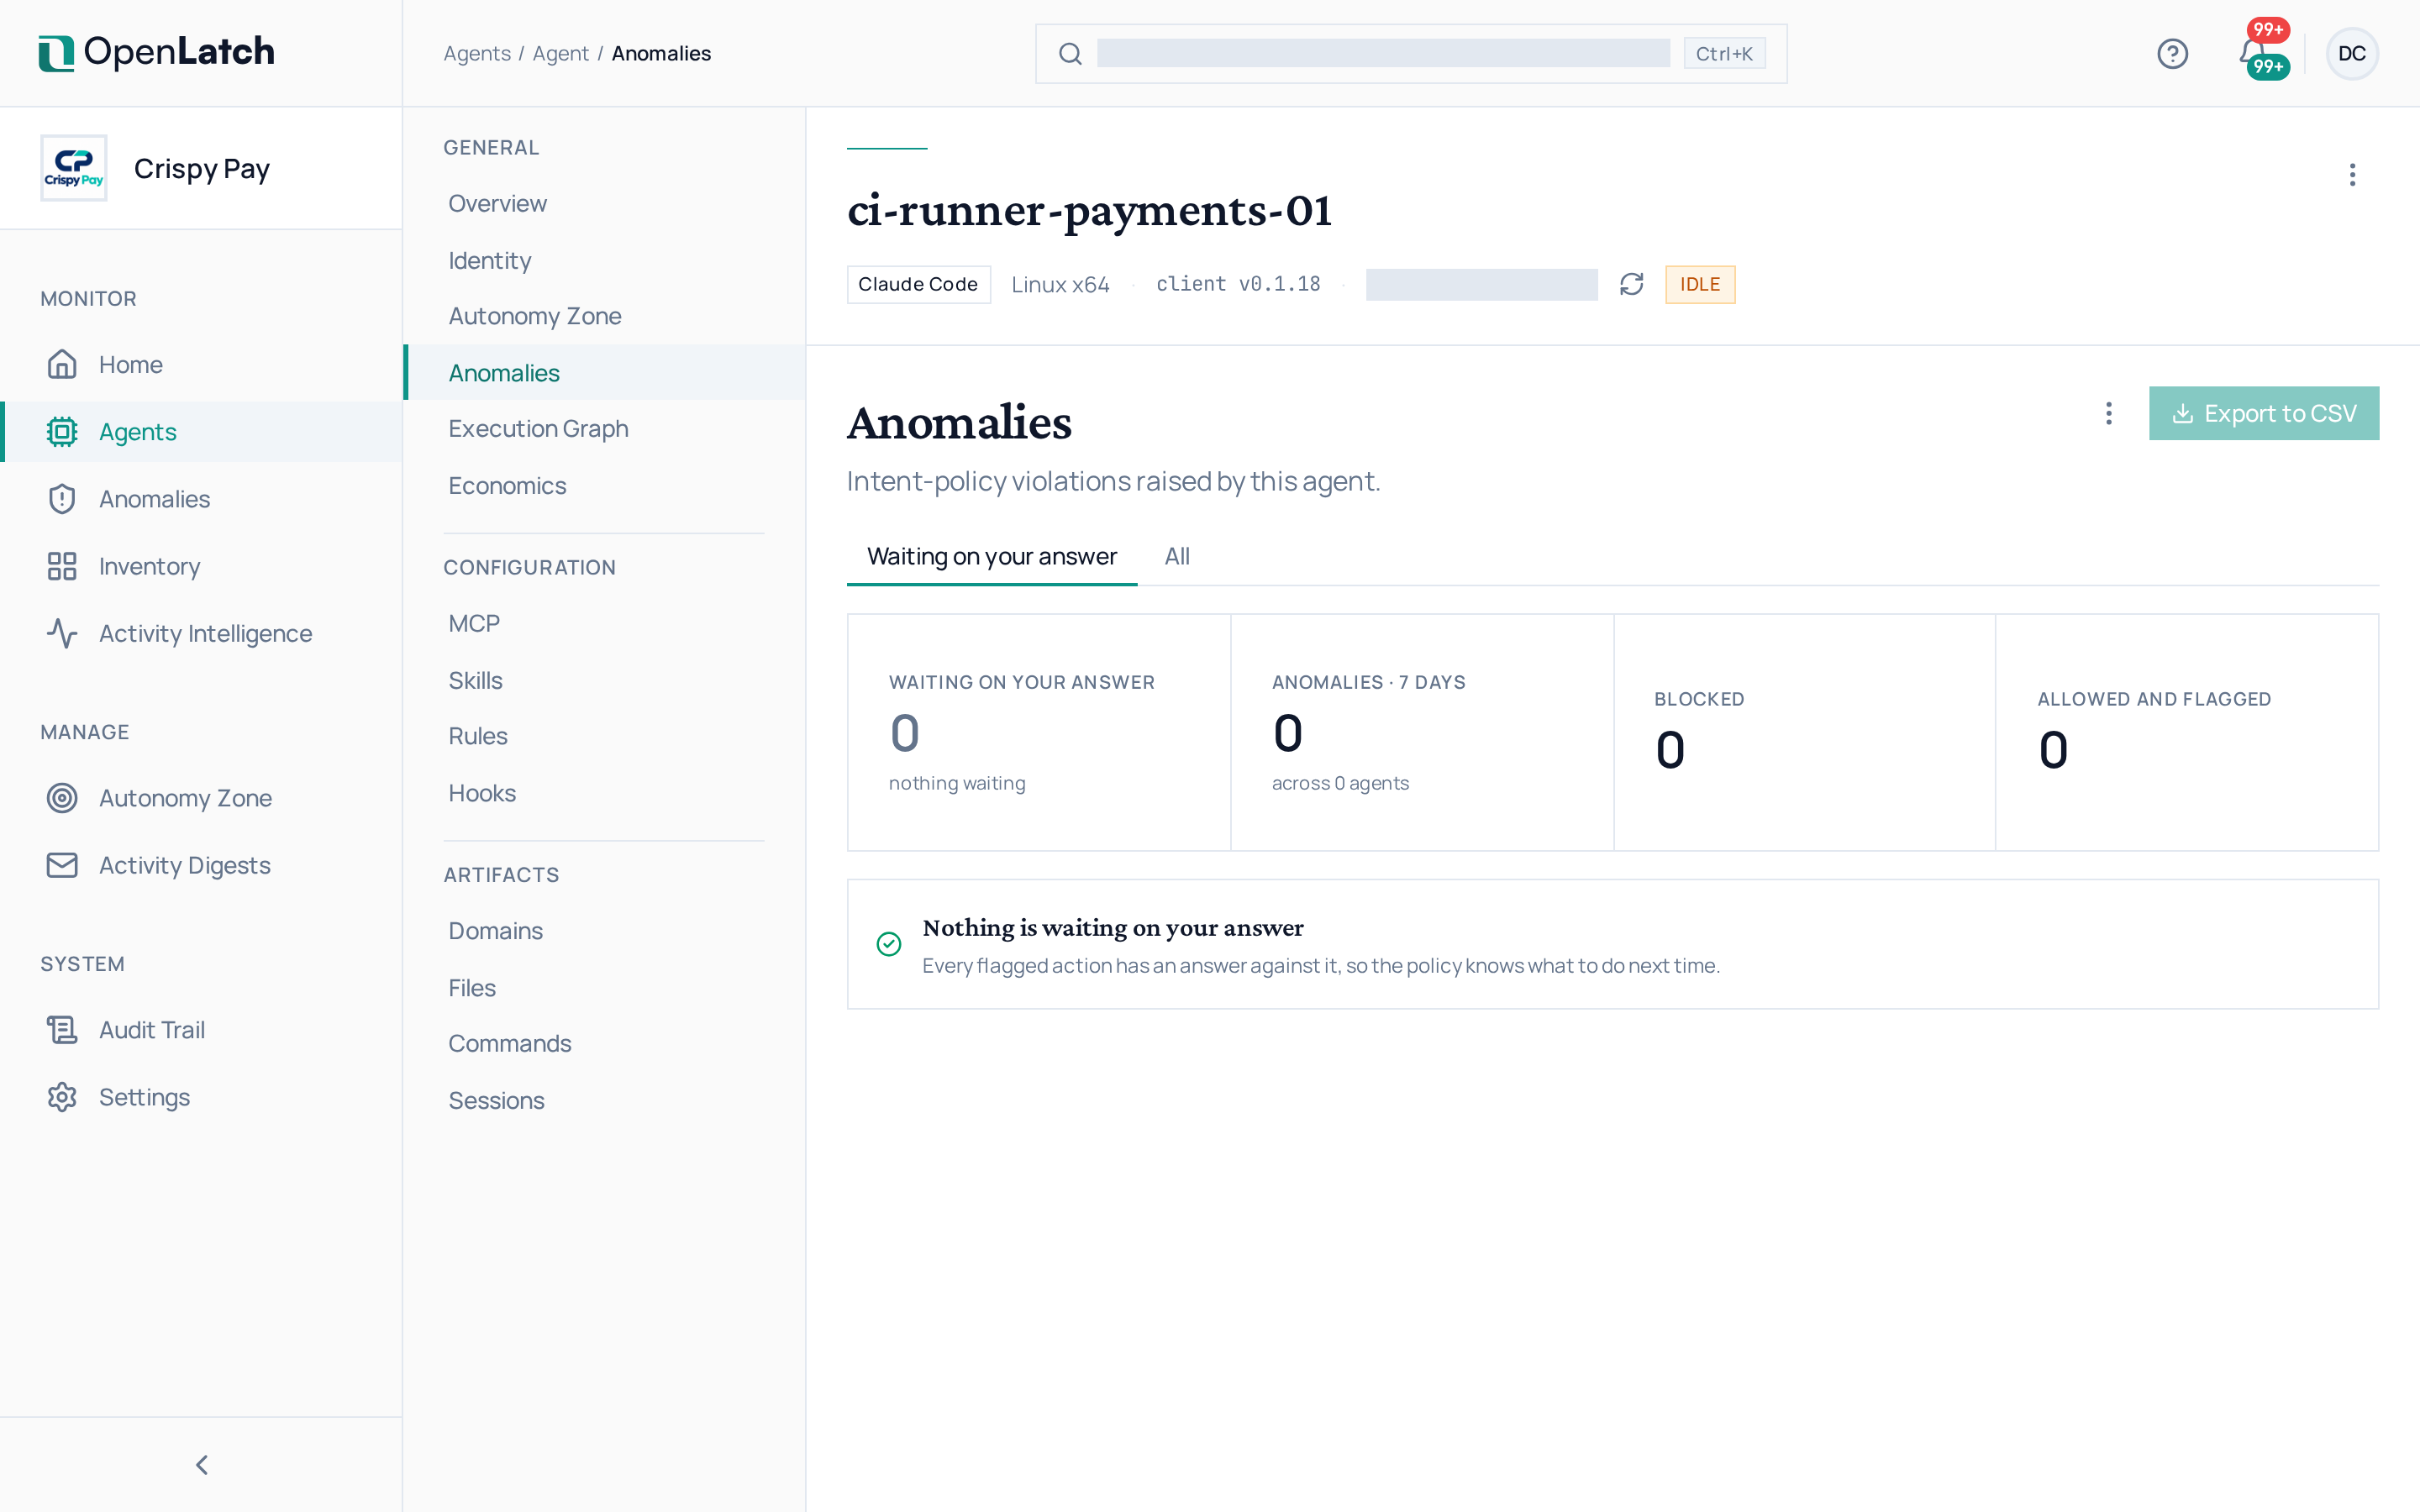
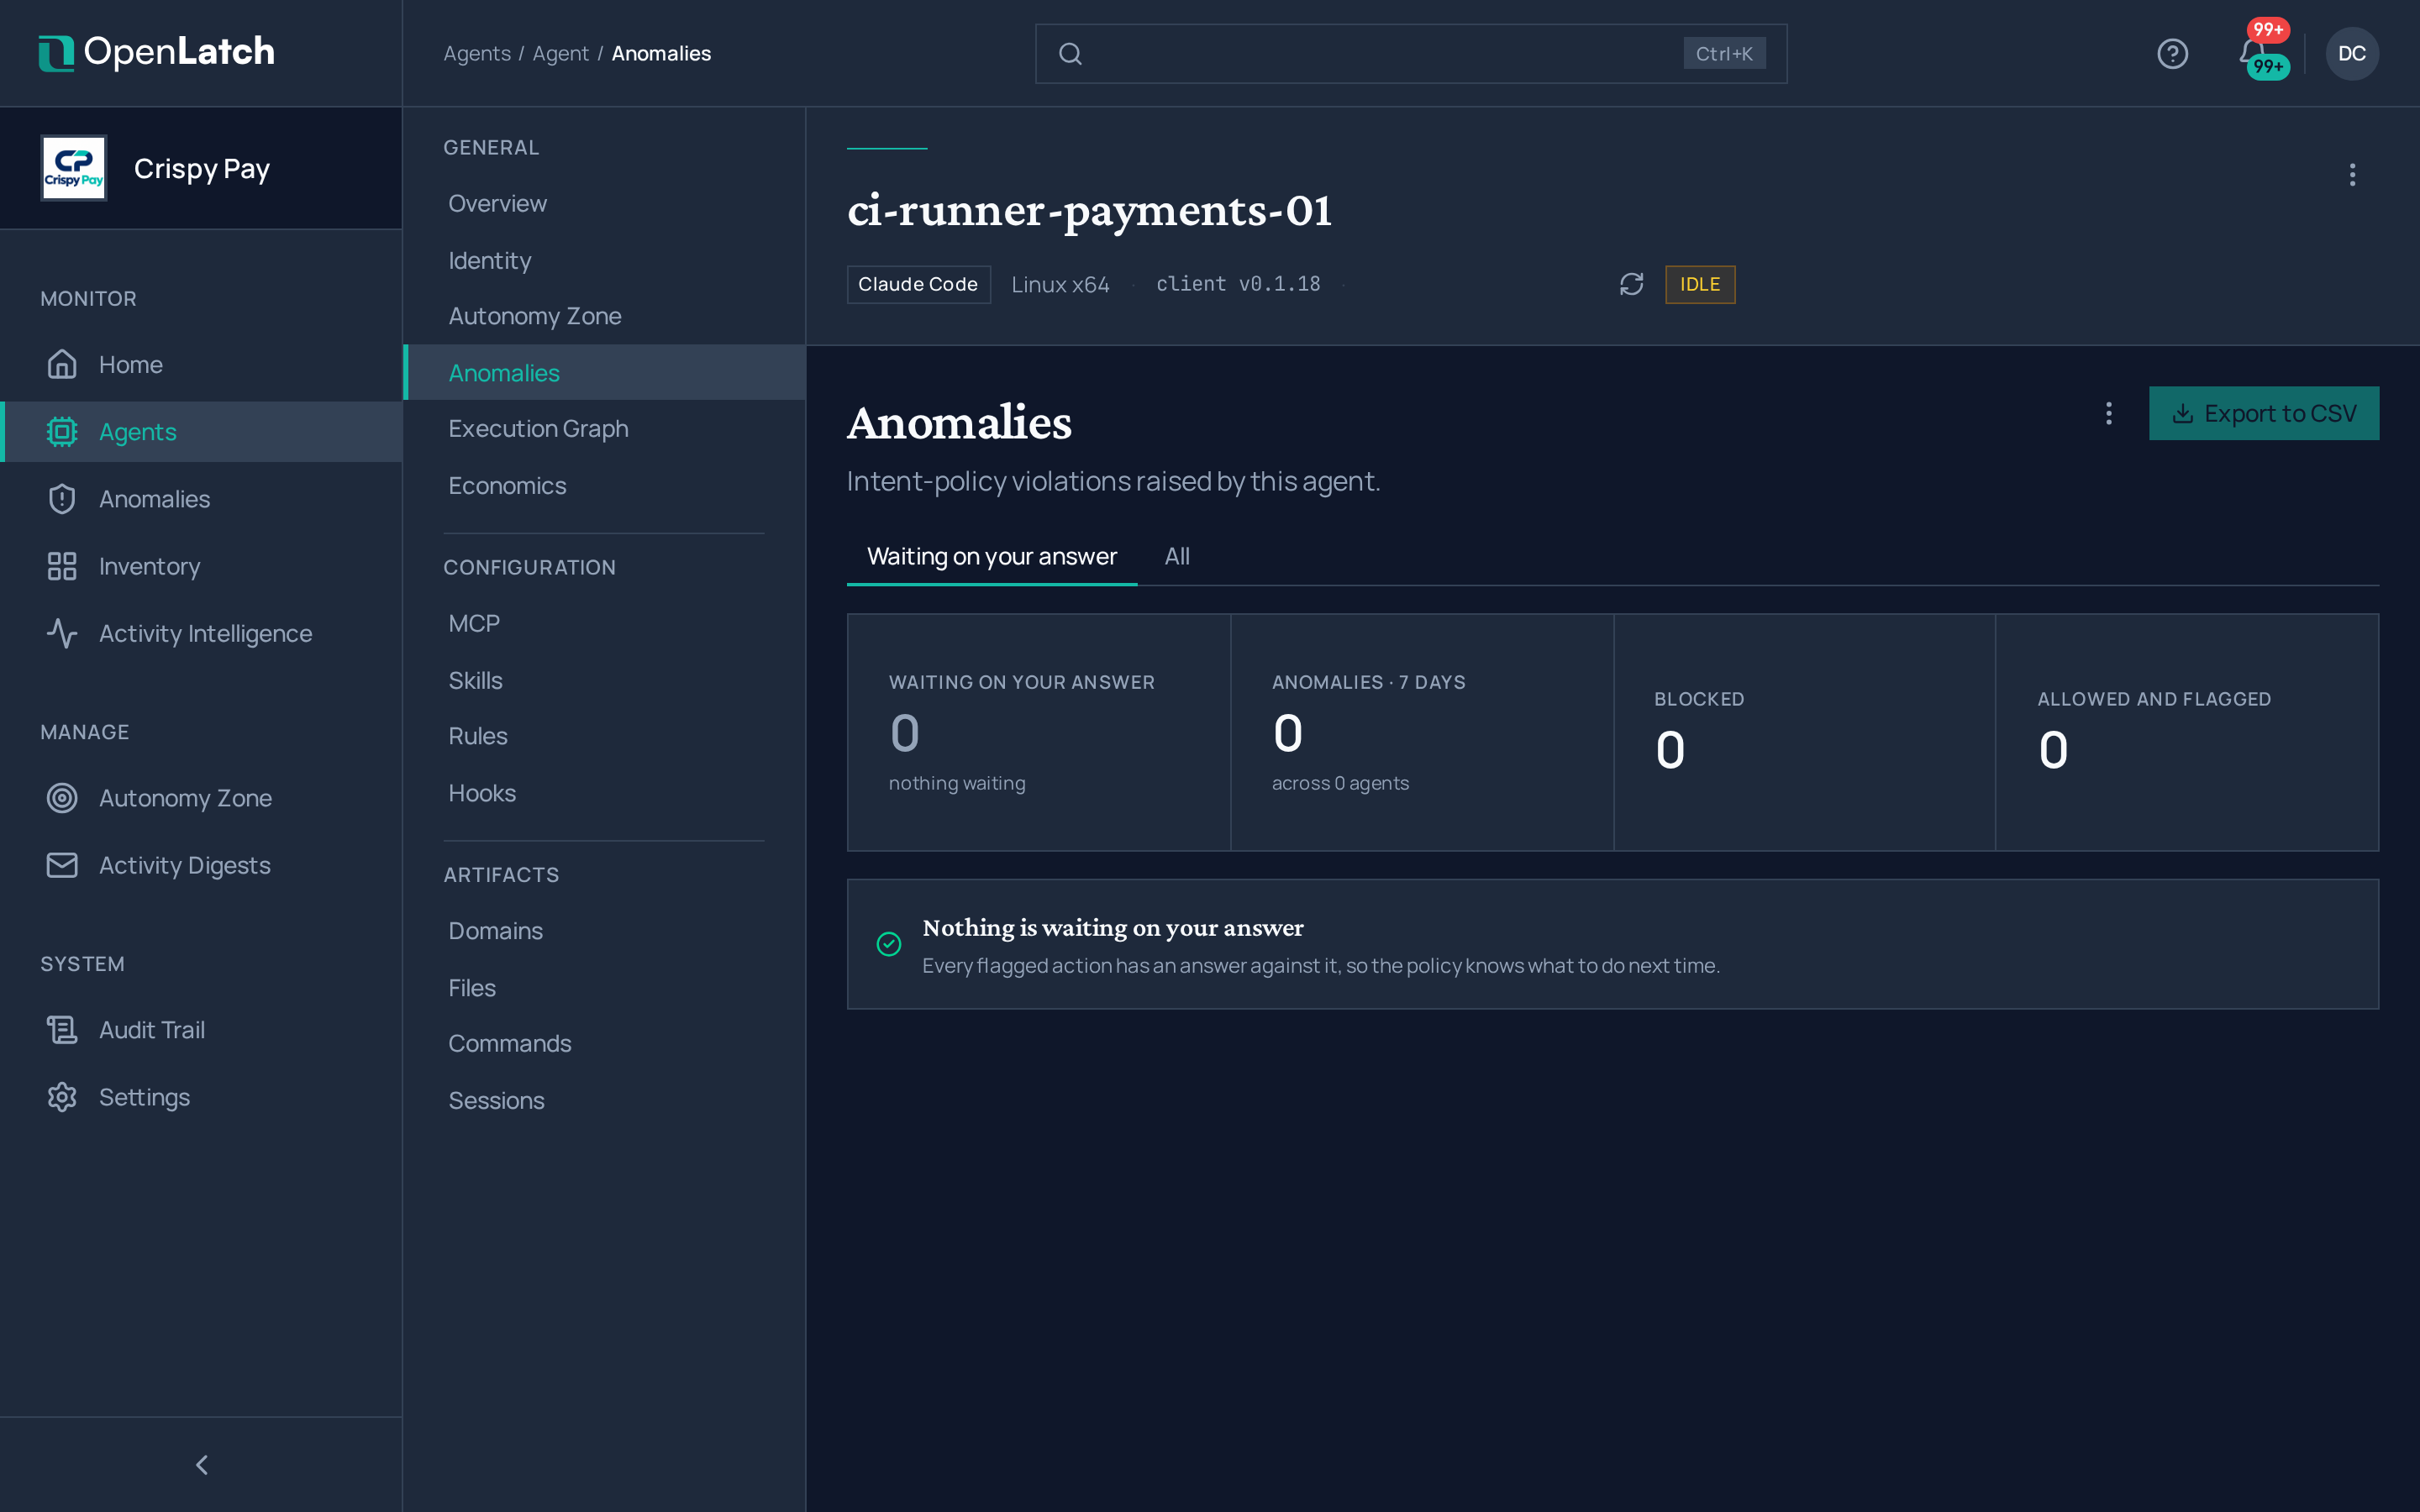
| Lesquelles de ses actions ont enfreint une politique d’intention ? | Anomalies |
Sessions
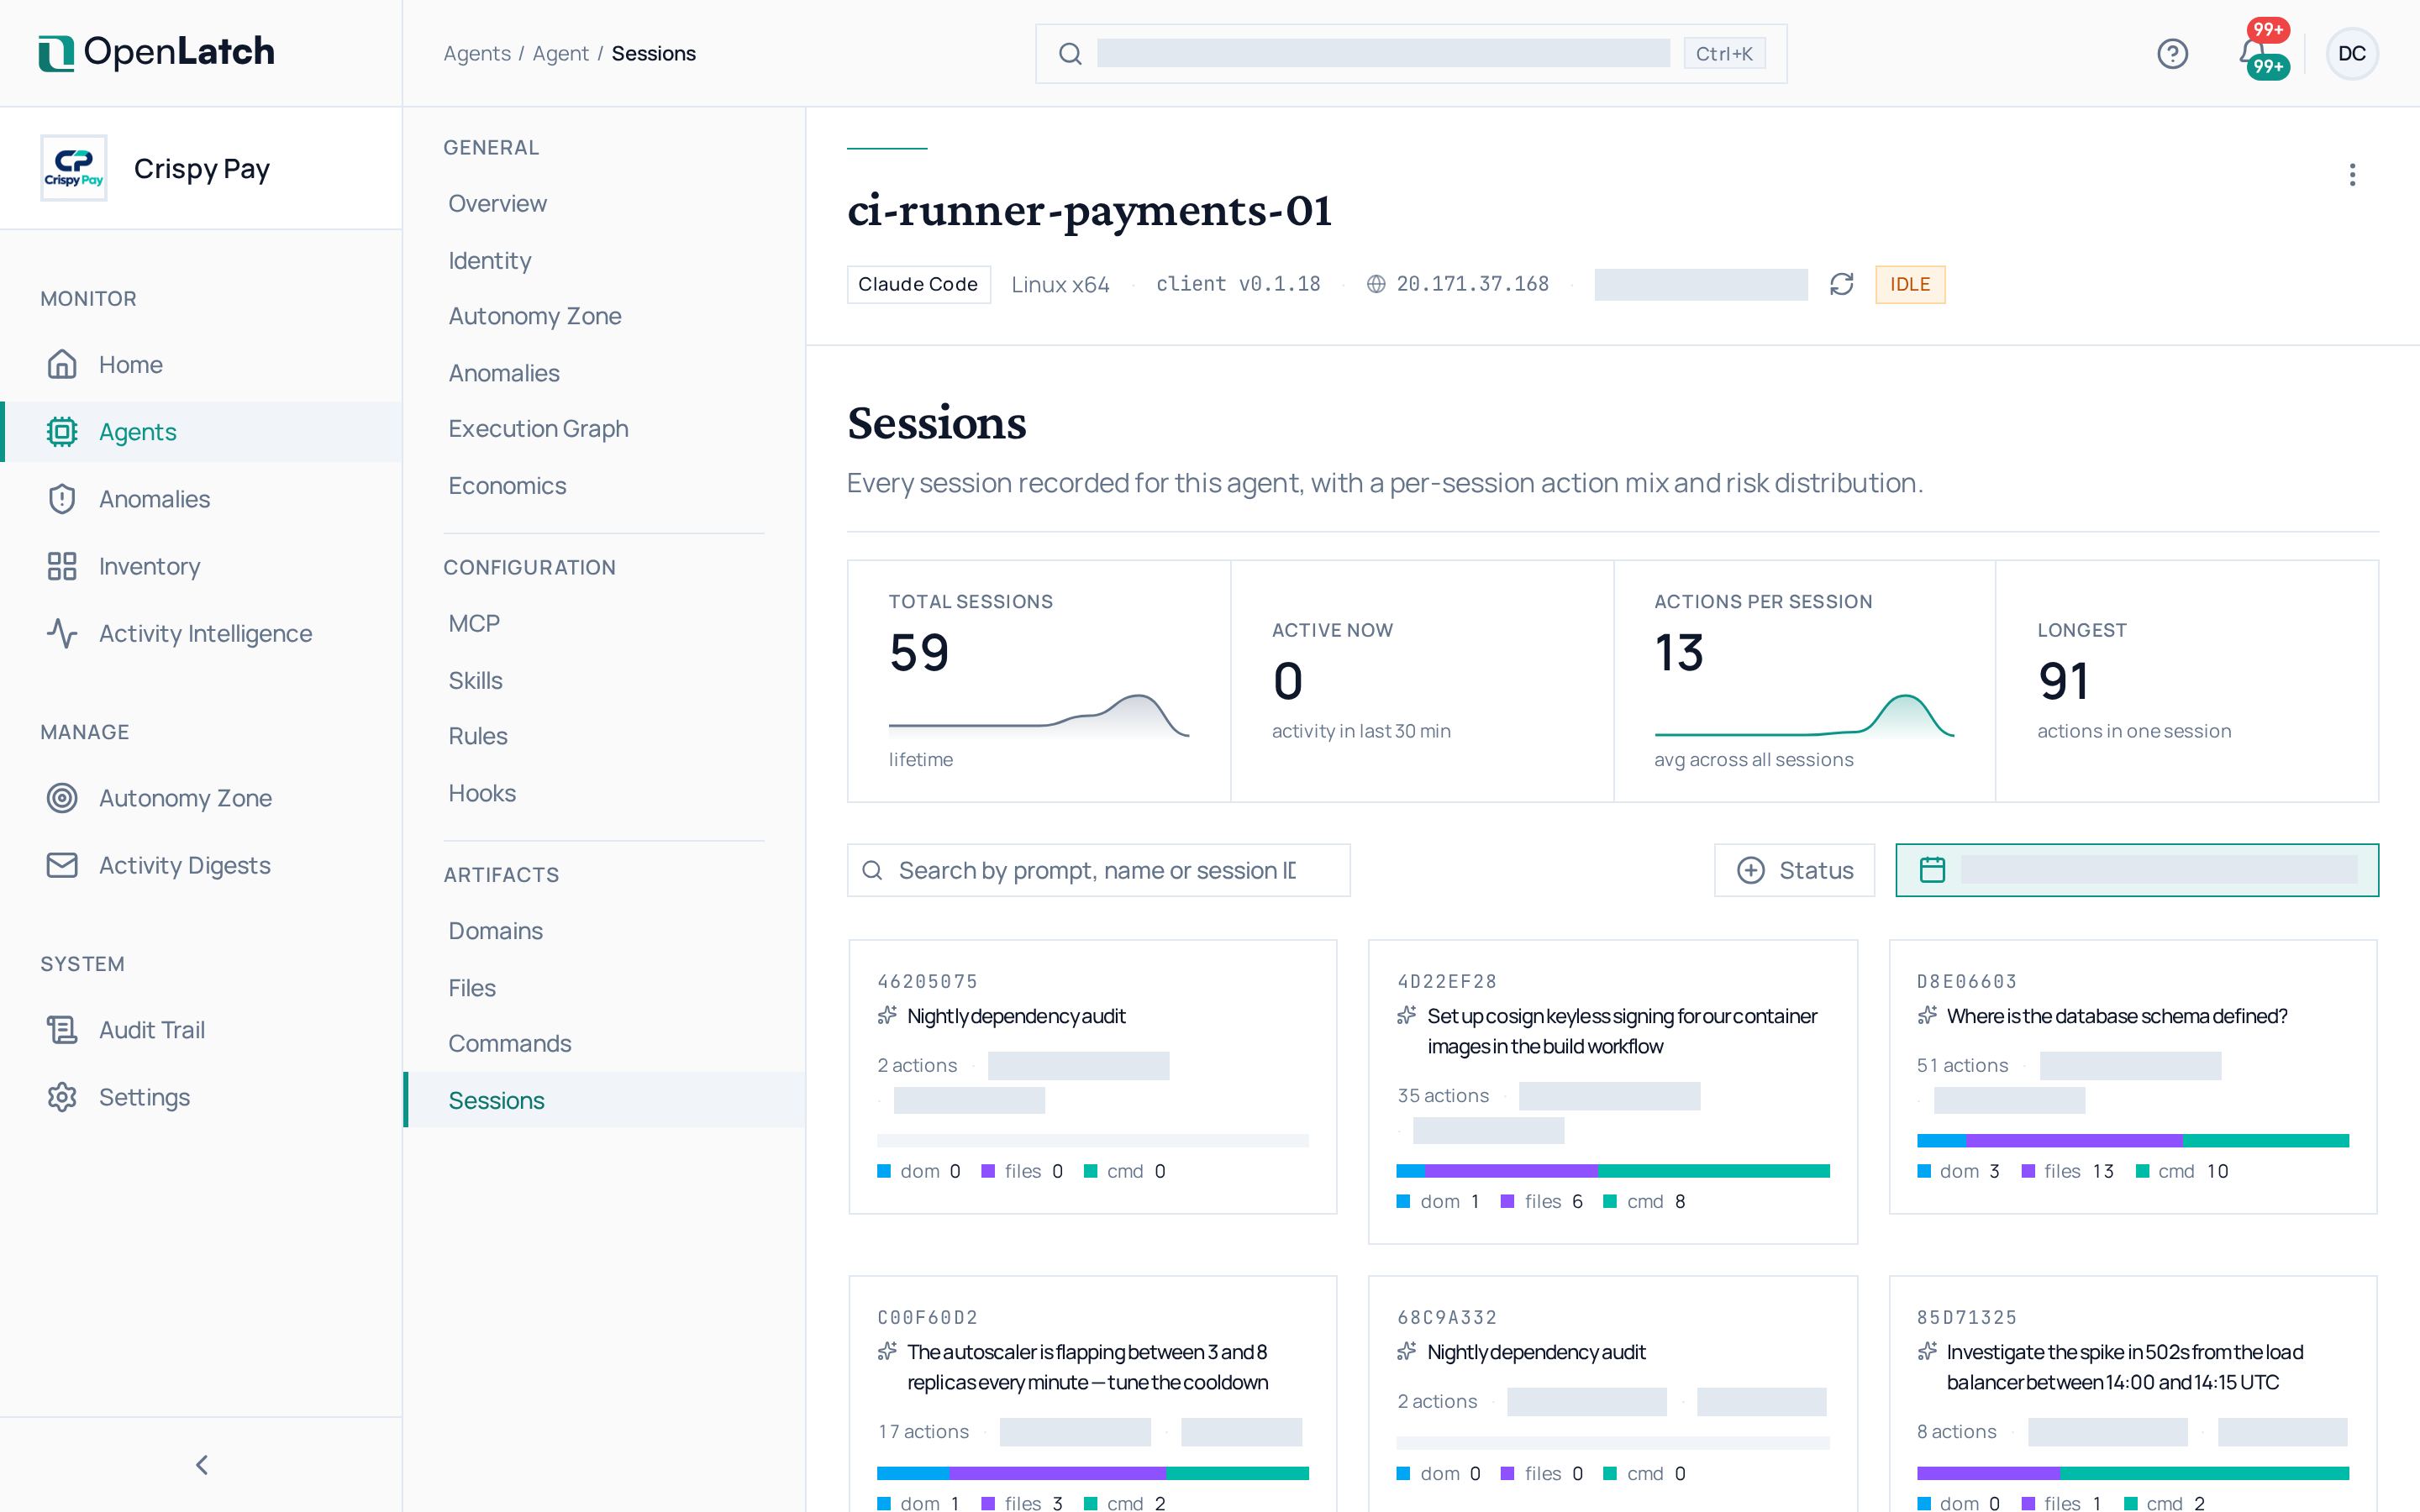
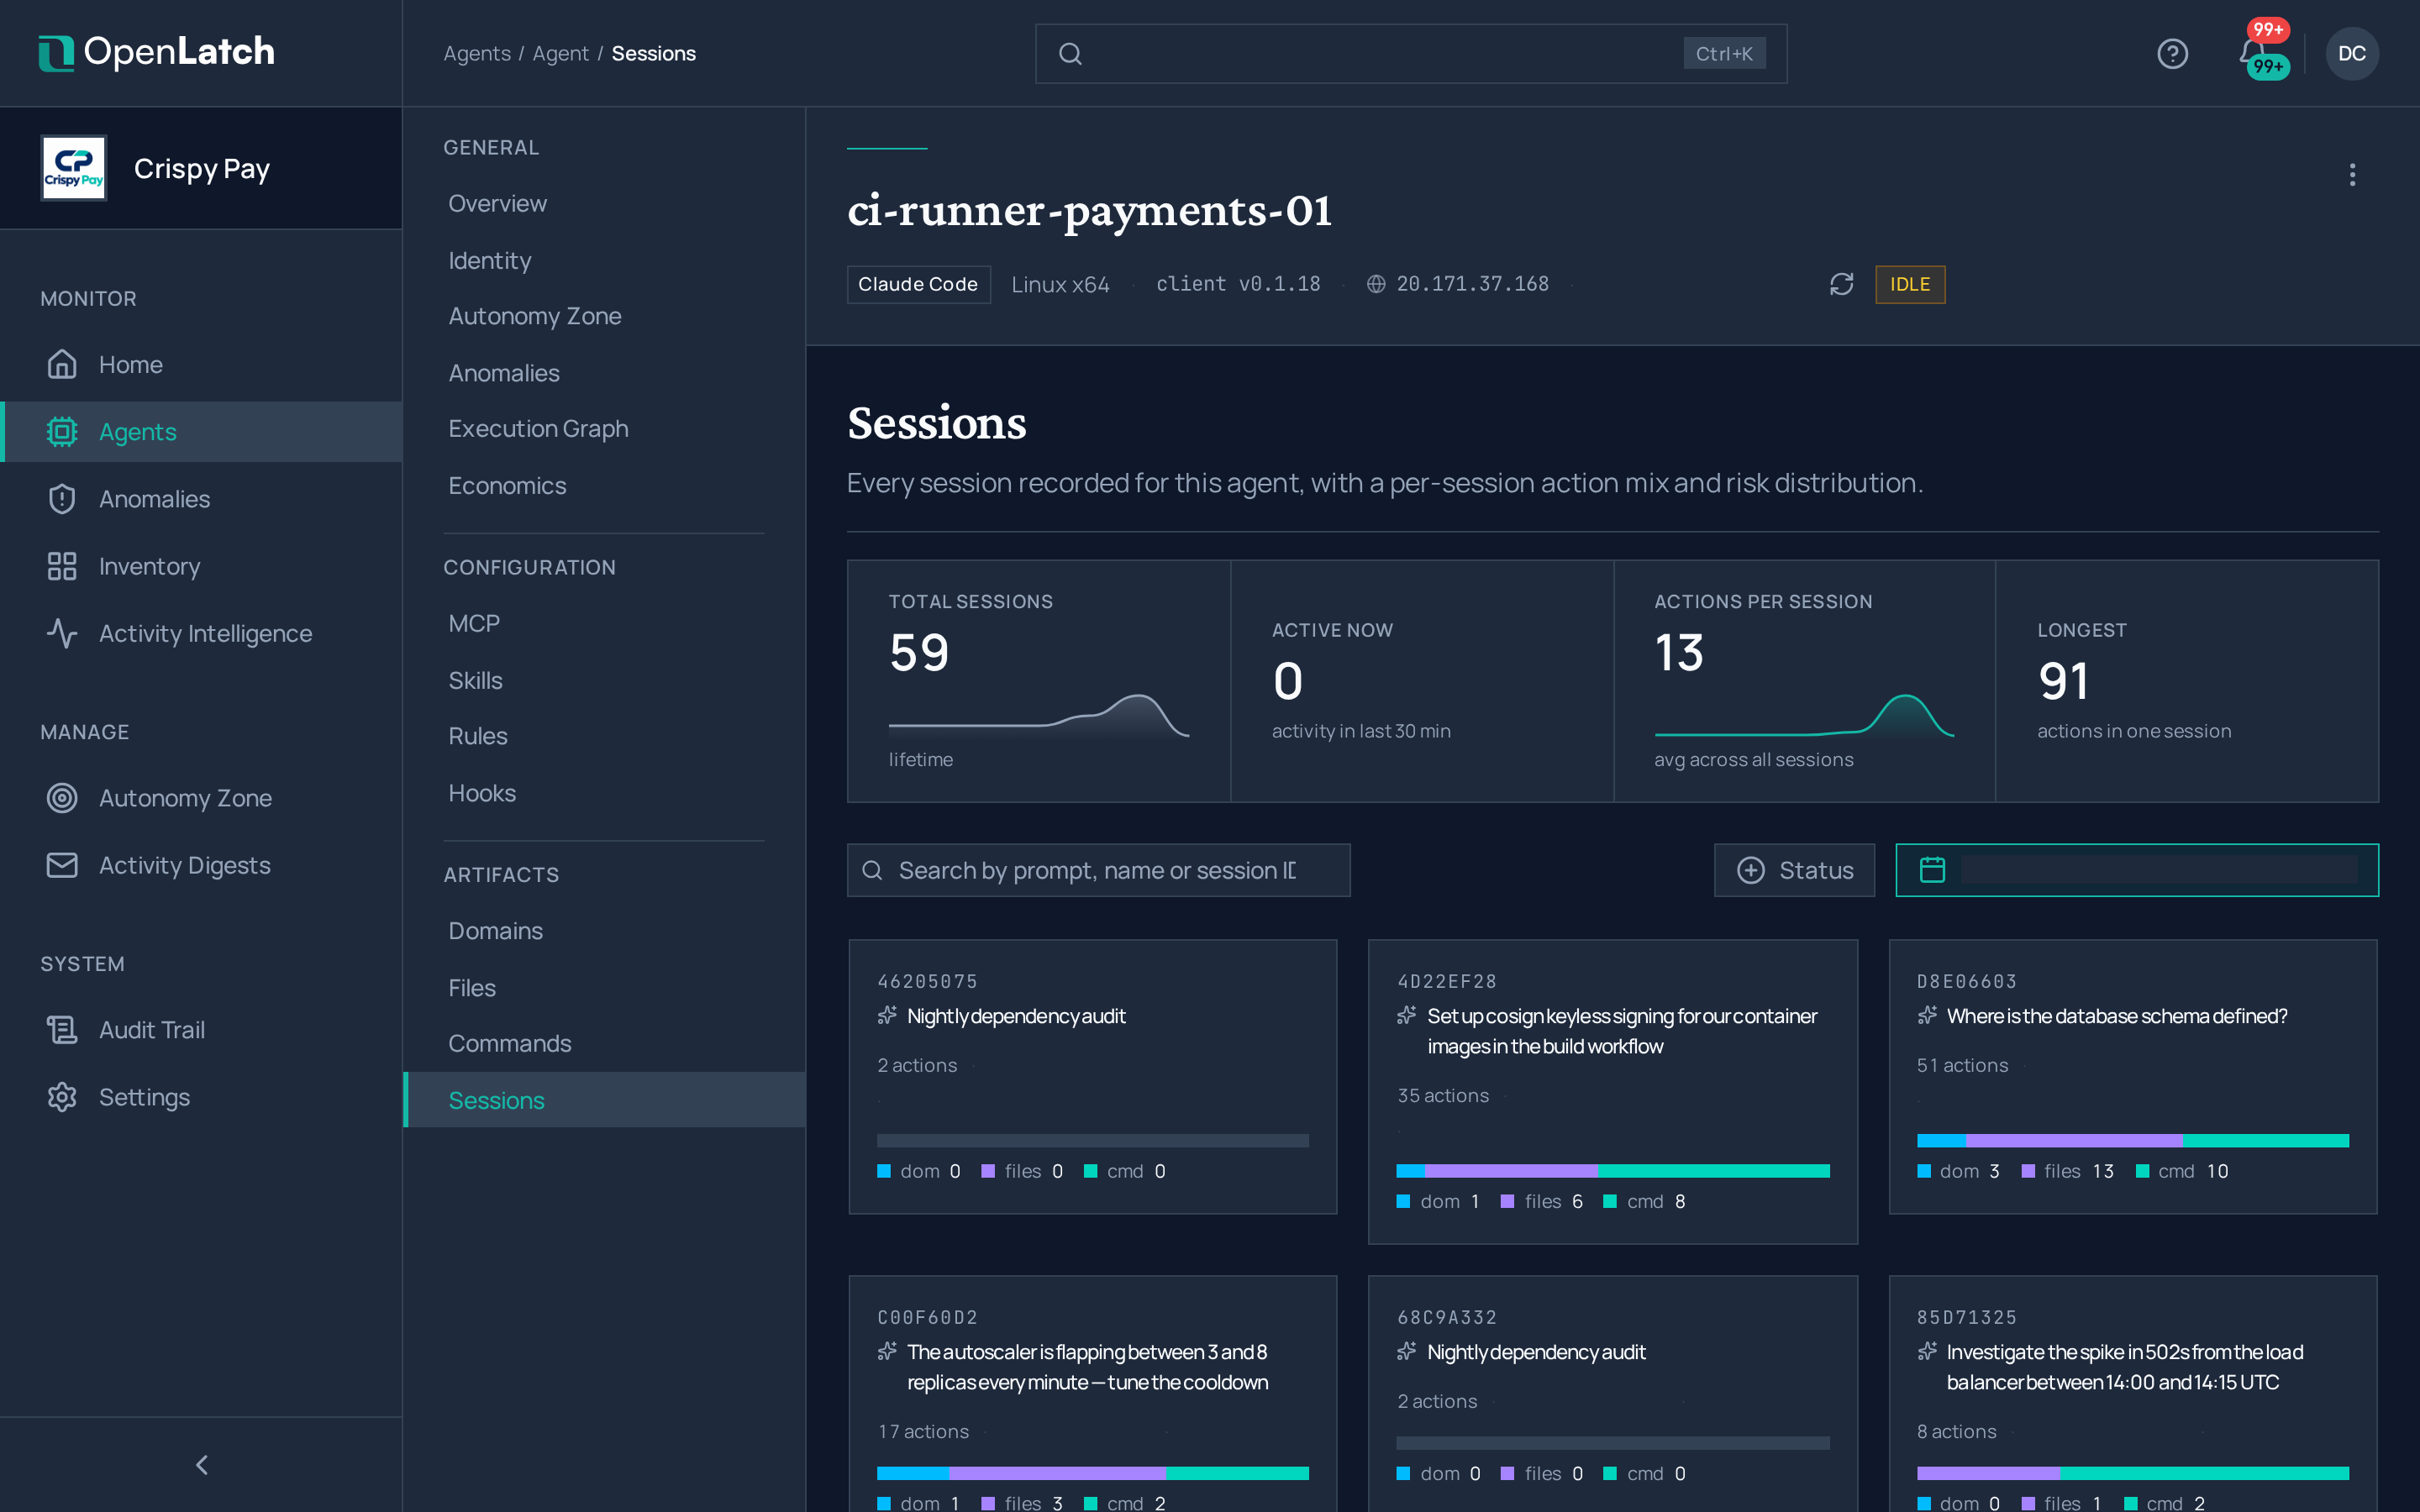
Section intitulée « Sessions »L’onglet Sessions liste les sessions de travail de l’agent, les plus récentes en premier. Ouvrez-en une pour lire ses actions dans l’ordre, chacune avec le verdict reçu et la règle qui l’a décidé.
Graphe d’exécution
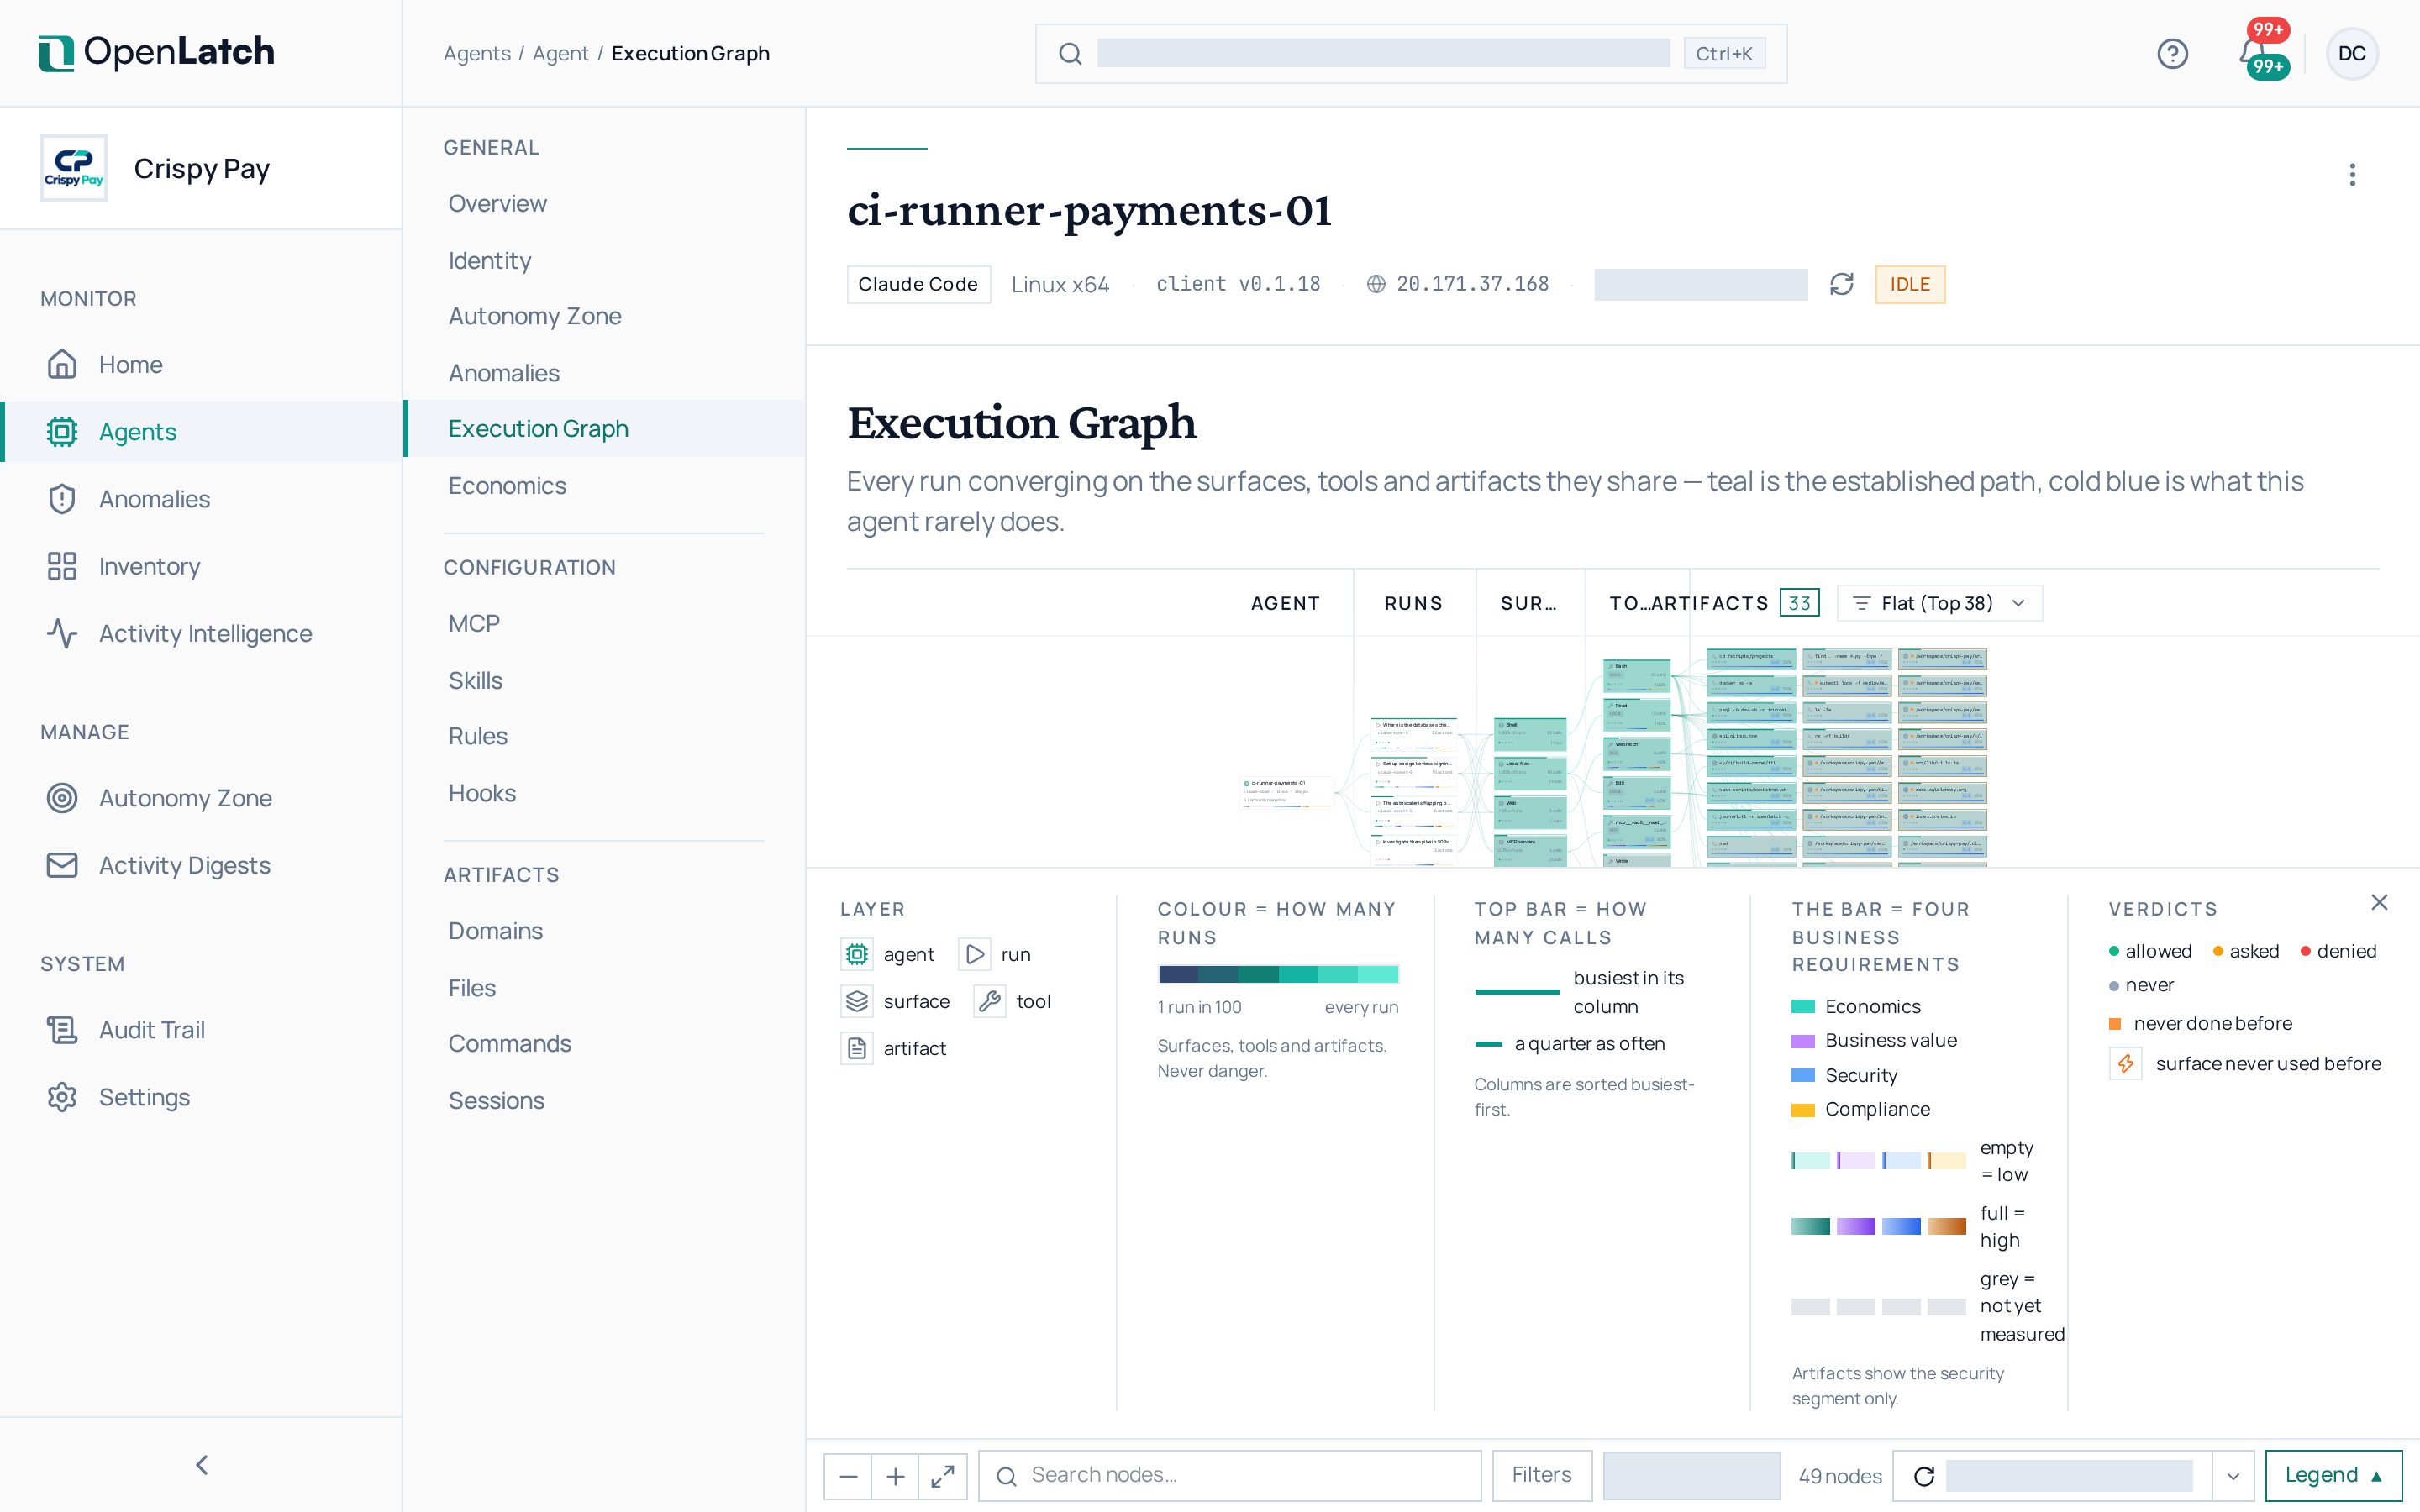
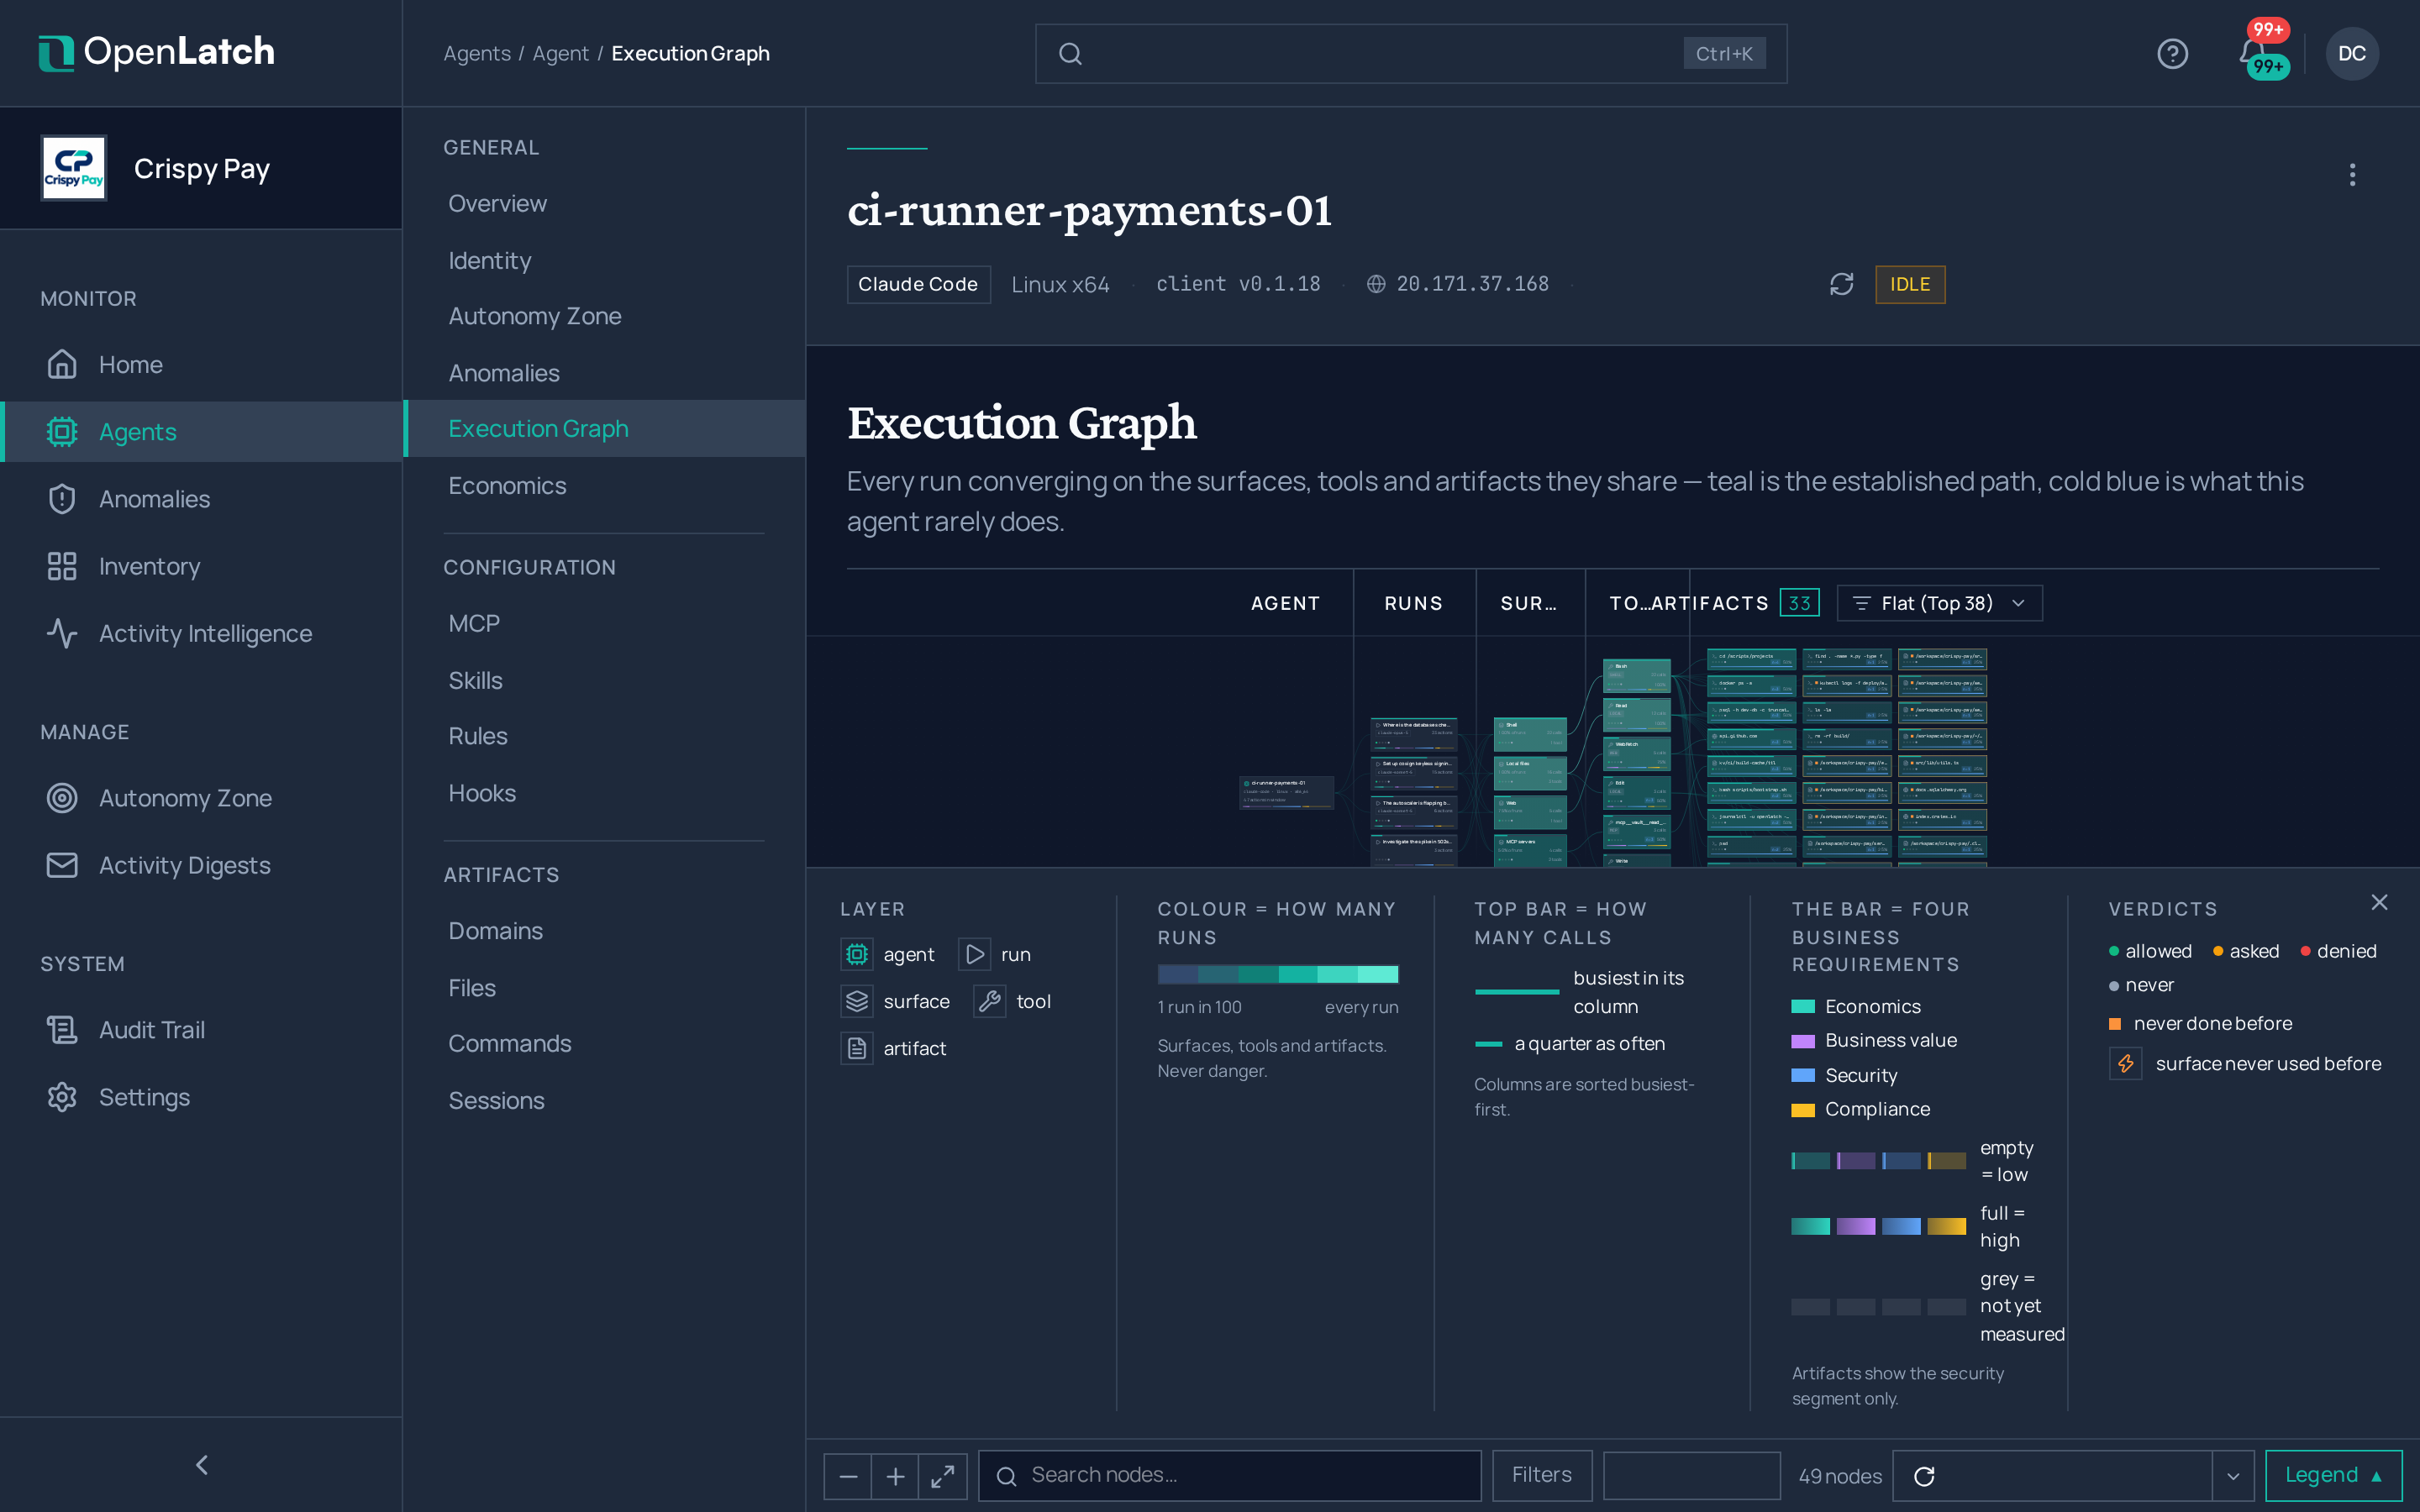
Section intitulée « Graphe d’exécution »L’onglet Execution graph dessine les exécutions de l’agent sur la fenêtre, convergeant vers les surfaces, outils et artefacts qu’elles partagent : l’agent, puis ses exécutions, puis ce que chaque exécution a sollicité, ce qu’elle a invoqué, et les fichiers, hôtes et commandes qu’elle a touchés ou lancés. La couleur d’un chemin indique sa fréquence dans la fenêtre. Sélectionnez un nœud pour lire les actions qui s’y rattachent. Graphe d’exécution explique le modèle.
Commandes, fichiers et domaines
Section intitulée « Commandes, fichiers et domaines »Ces trois onglets listent chaque type d’action de l’agent, avec des chiffres sur la fenêtre en haut. Sélectionnez une ligne pour ouvrir son détail, avec chaque occurrence et la décision que chacune a reçue.
| Onglet | Ce qu’il liste |
|---|---|
| Commands | Chaque commande shell lancée par l’agent, décomposée en programme et arguments |
| Files | Chaque fichier lu, écrit ou supprimé par l’agent, avec les lectures de fichiers d’identifiants et les écritures dans la configuration et le code source comptées à part |
| Domains | Chaque site web atteint par l’agent, avec les domaines atteints pour la première fois |
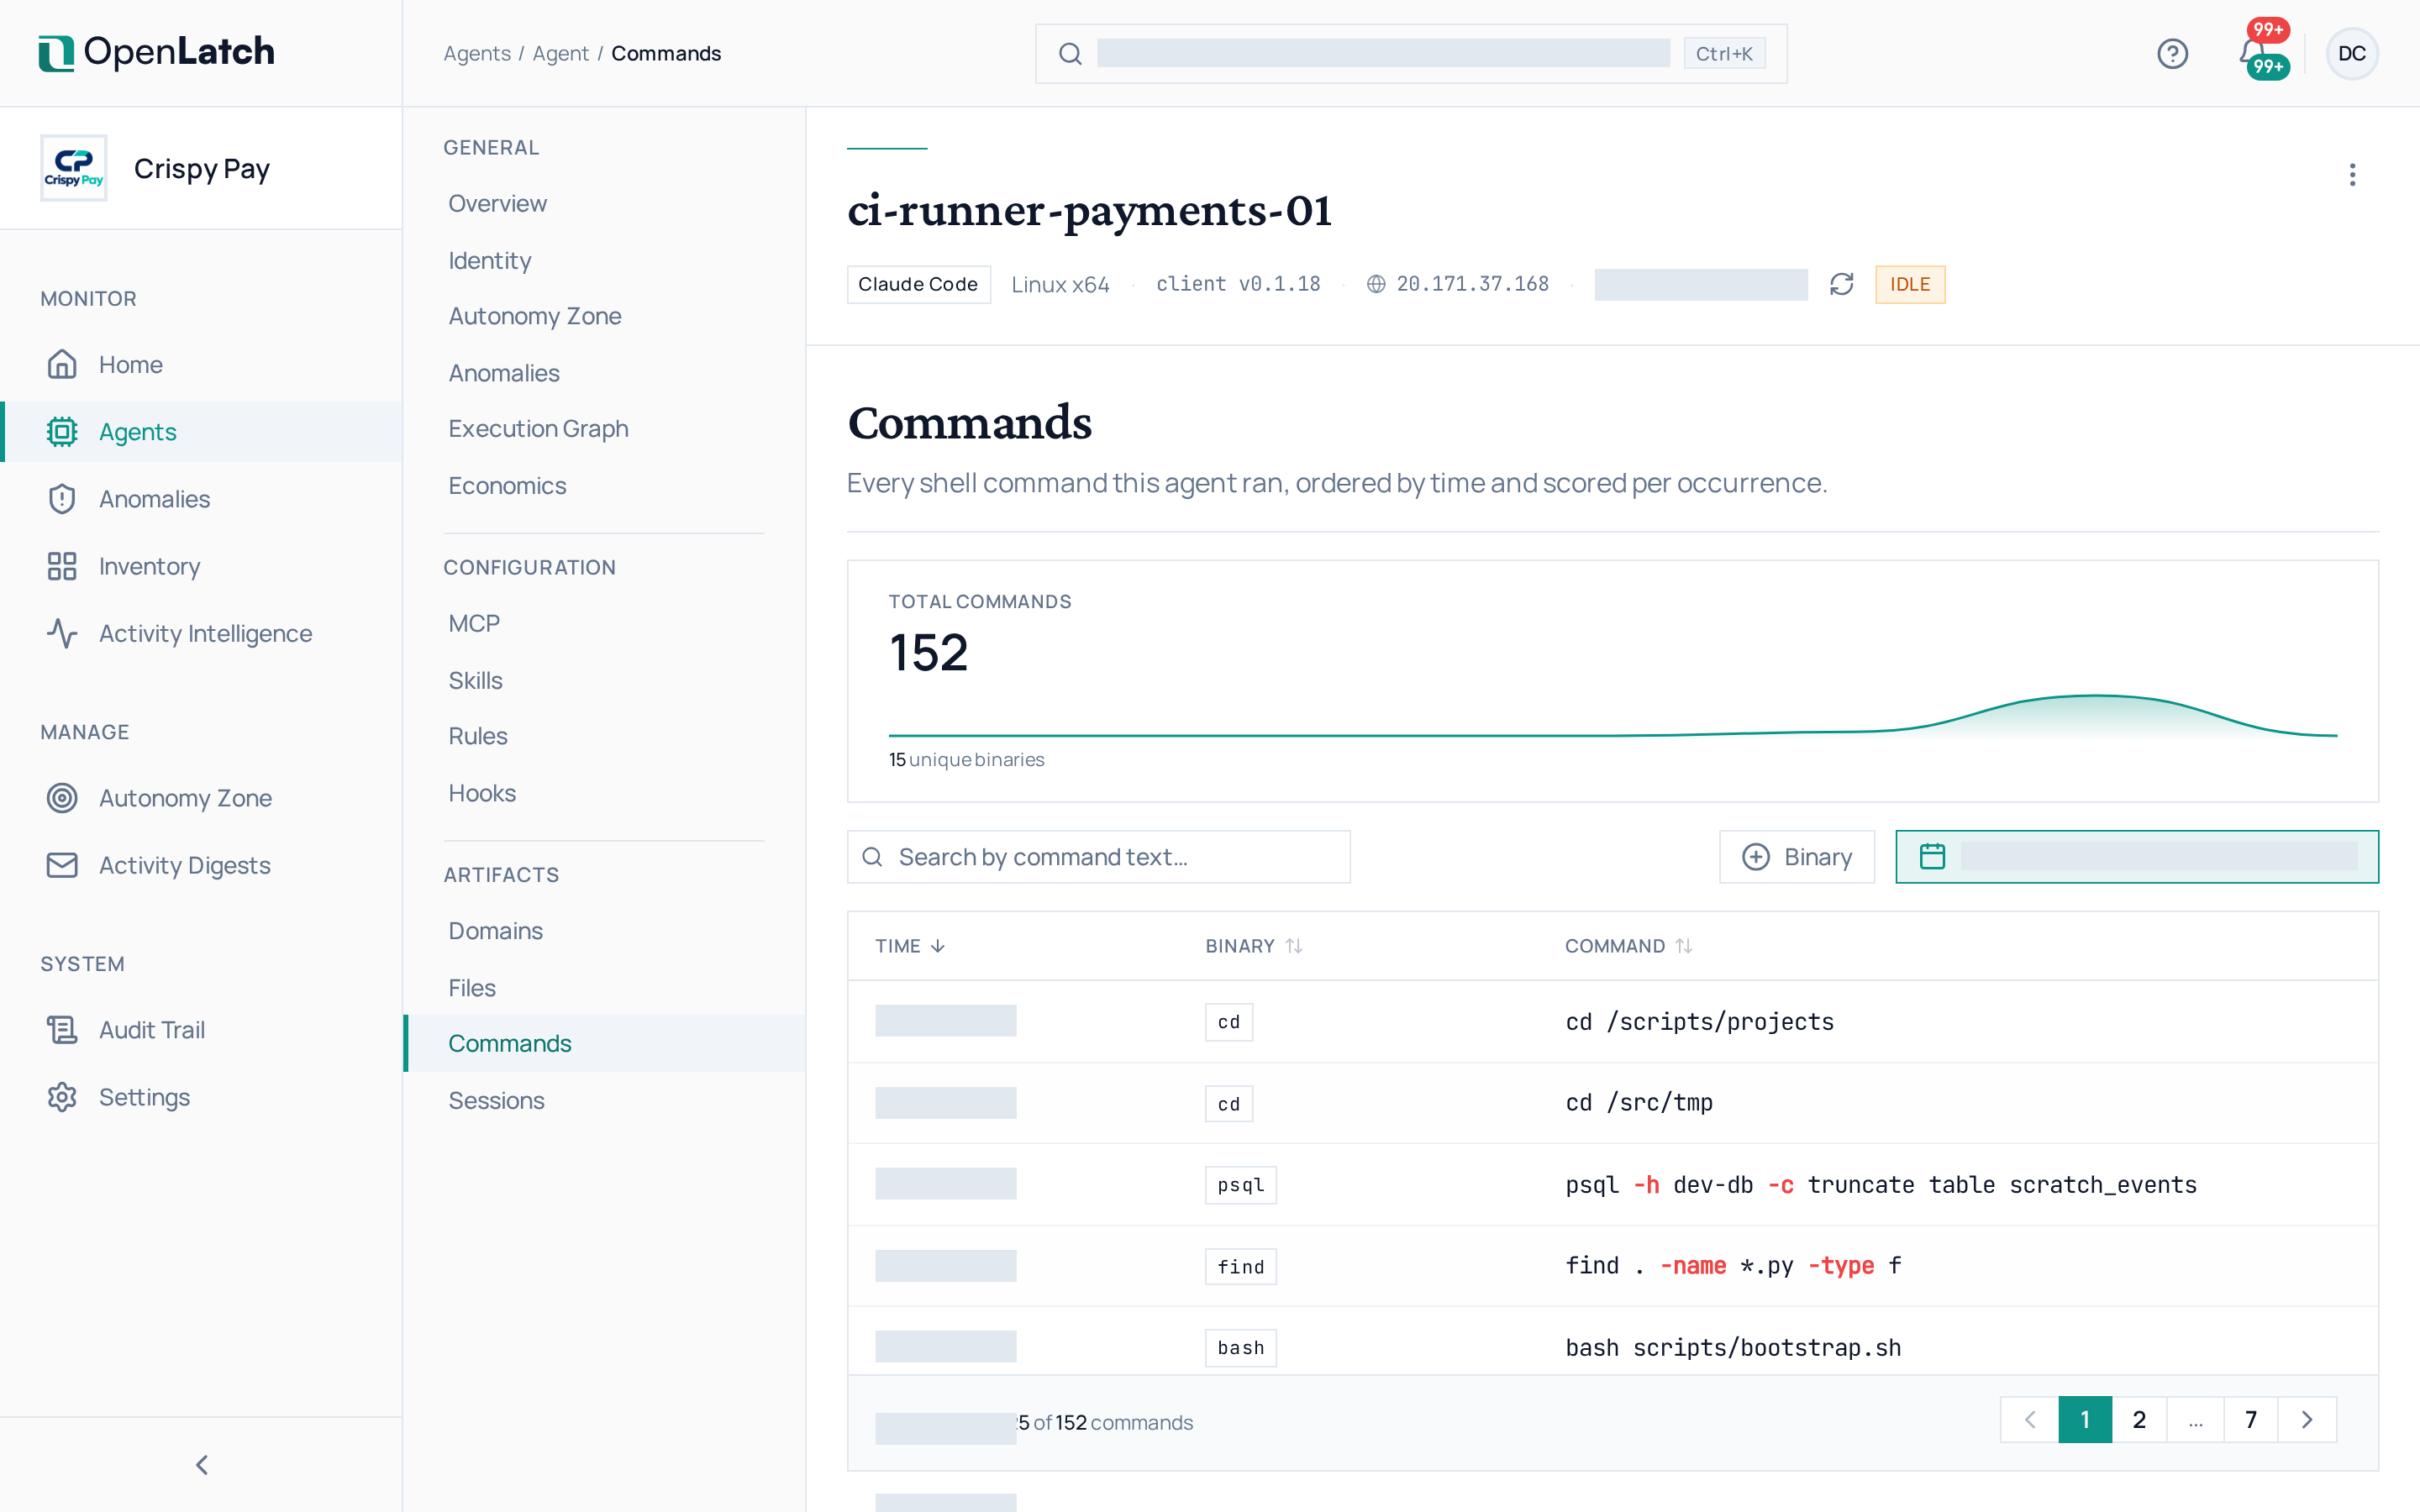
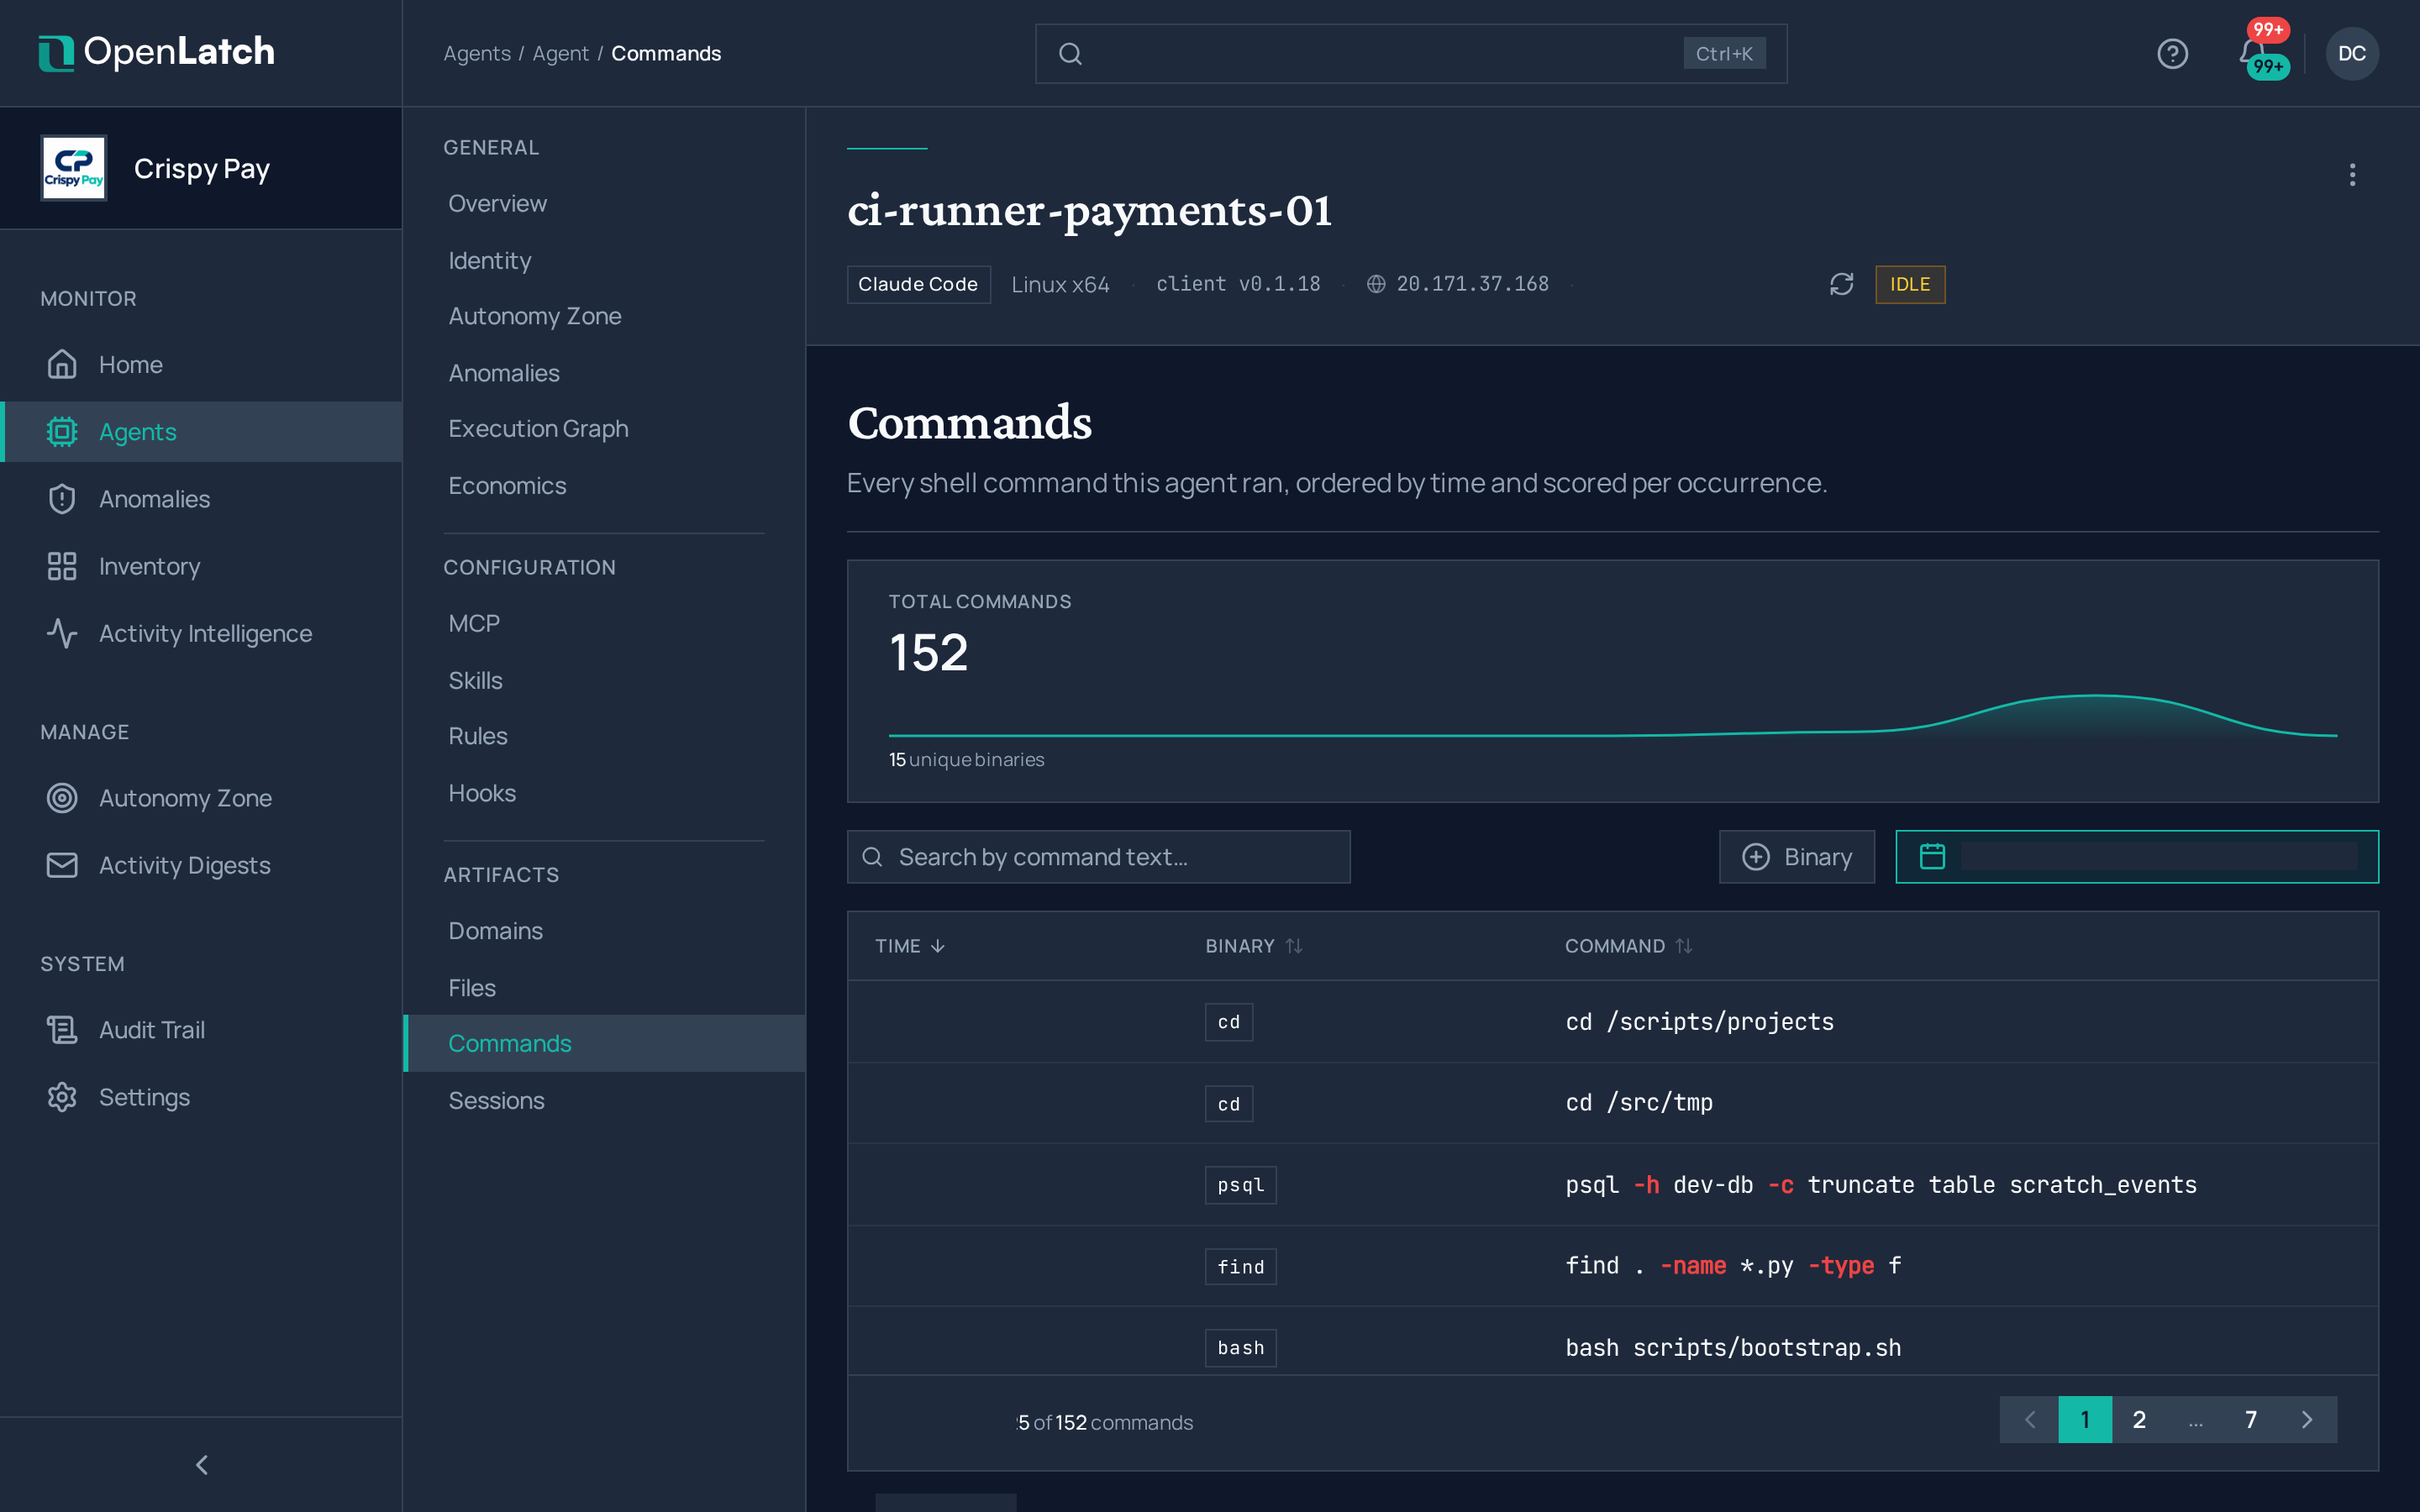
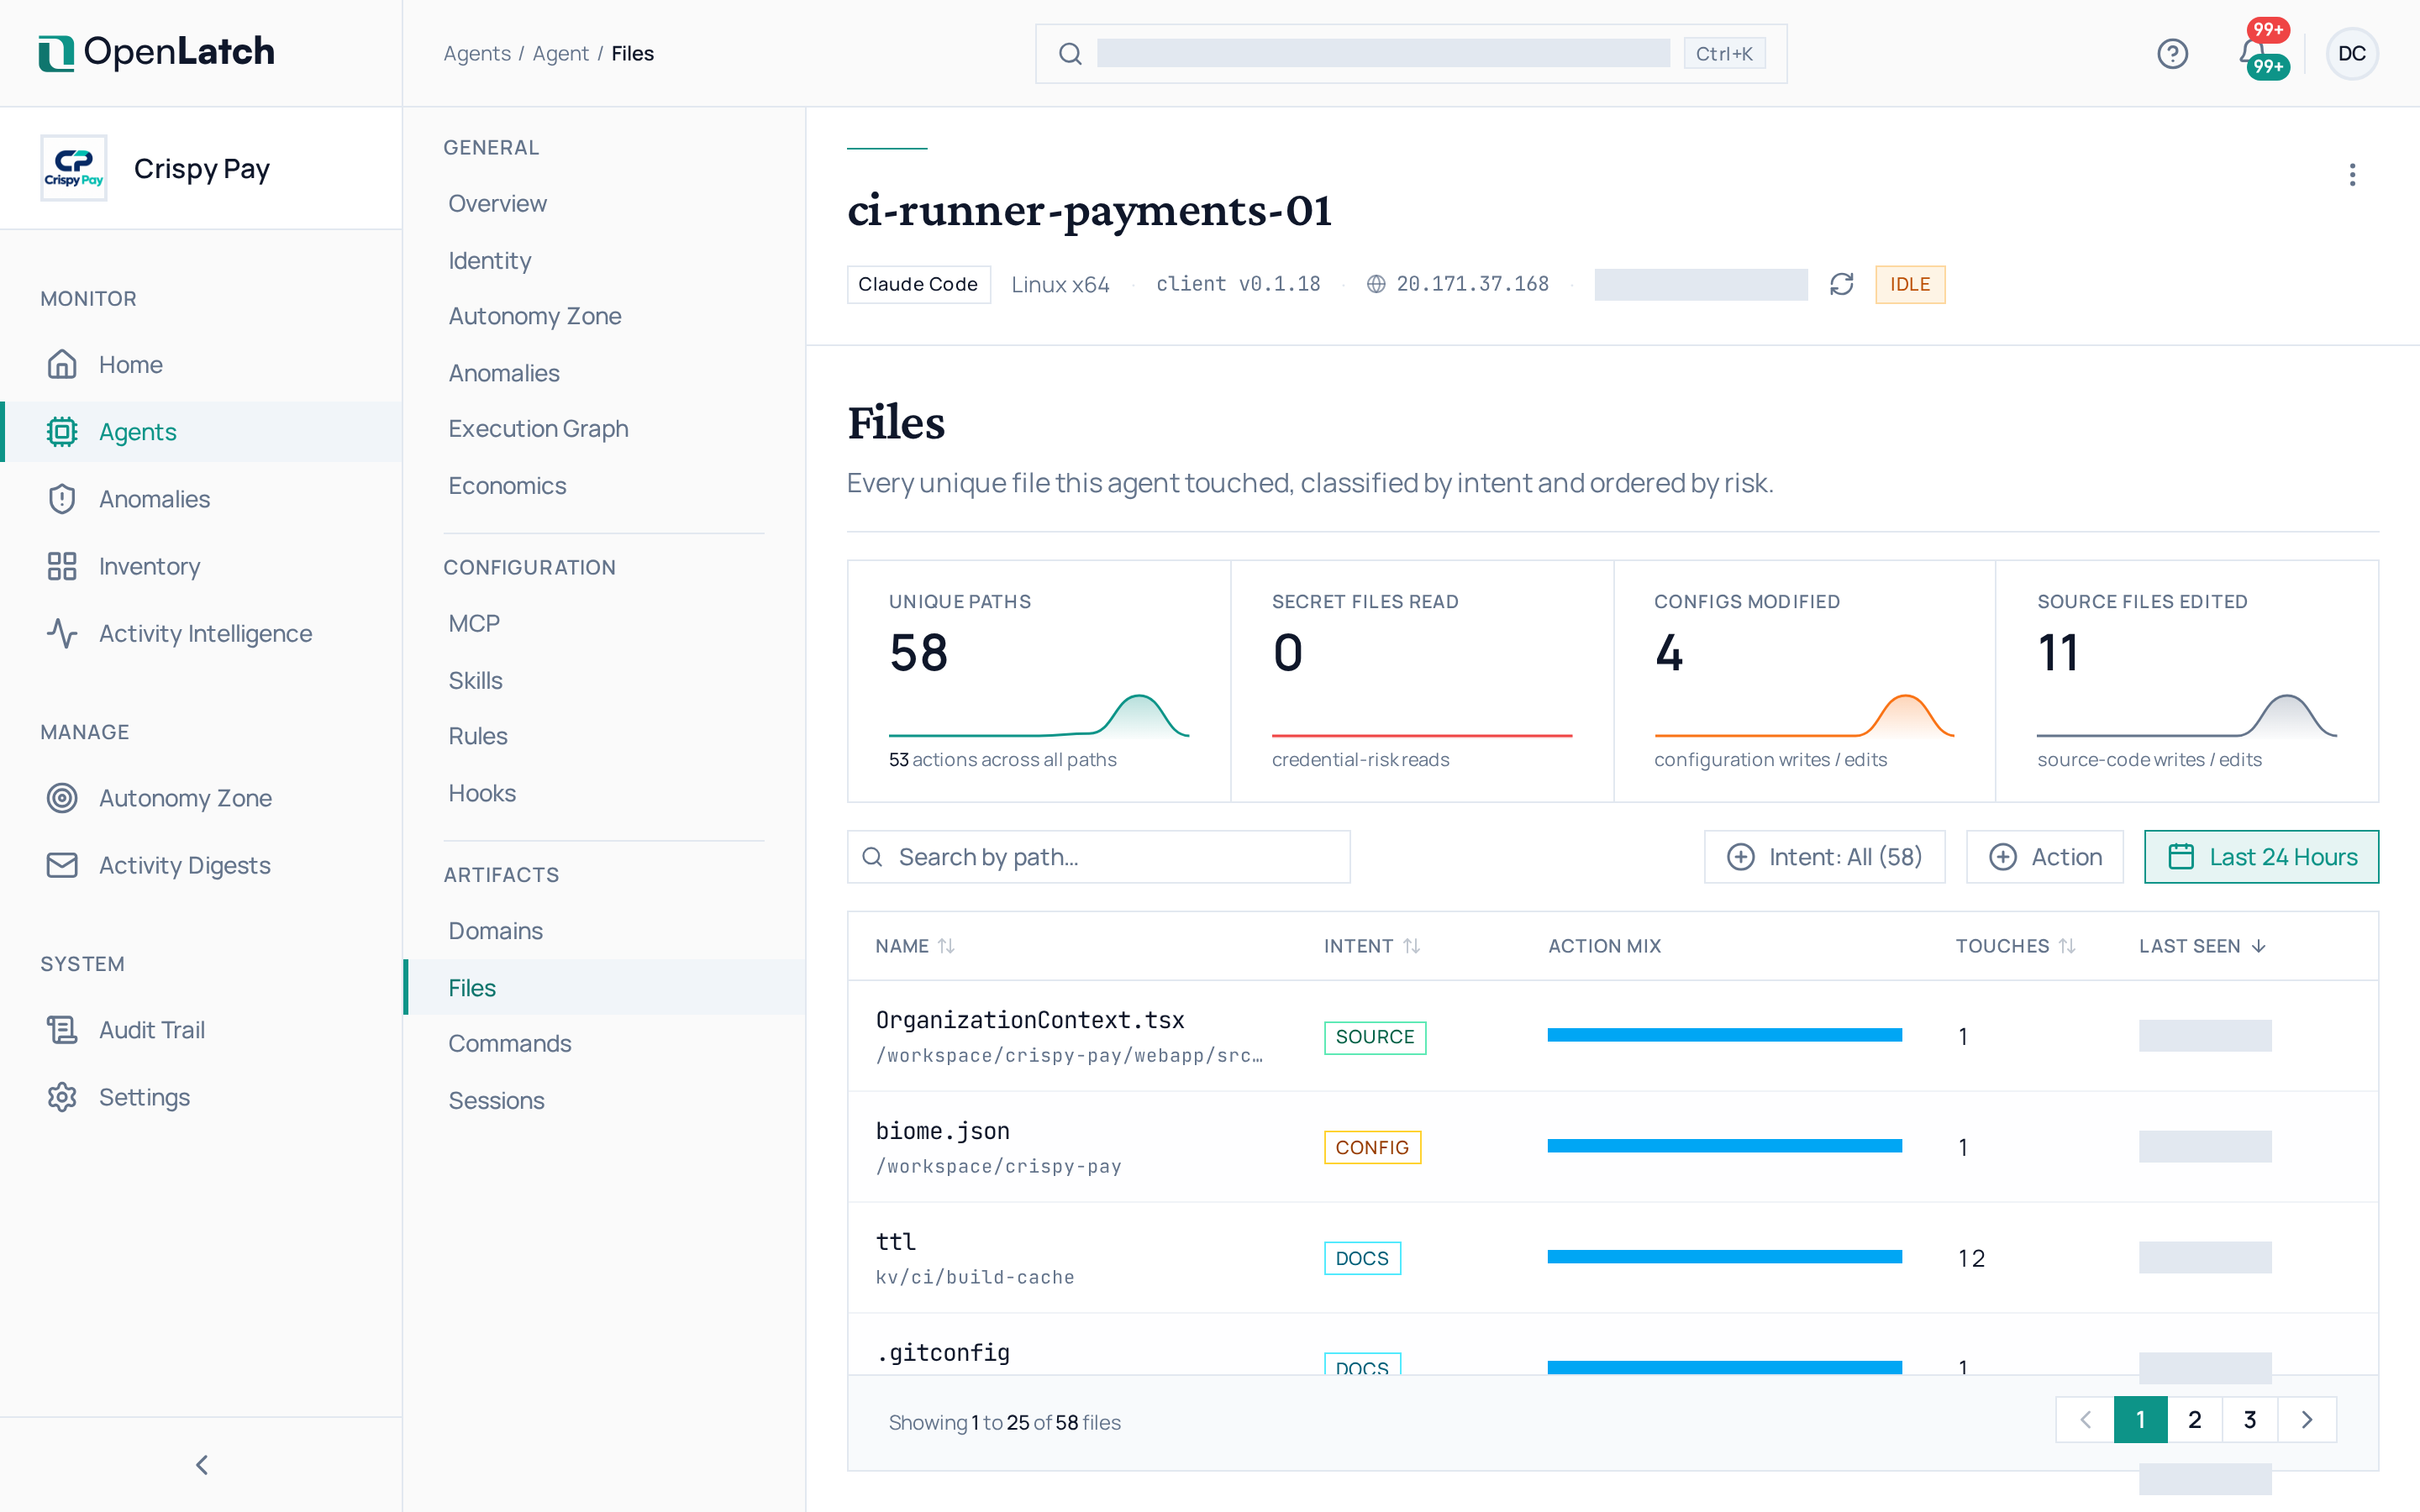
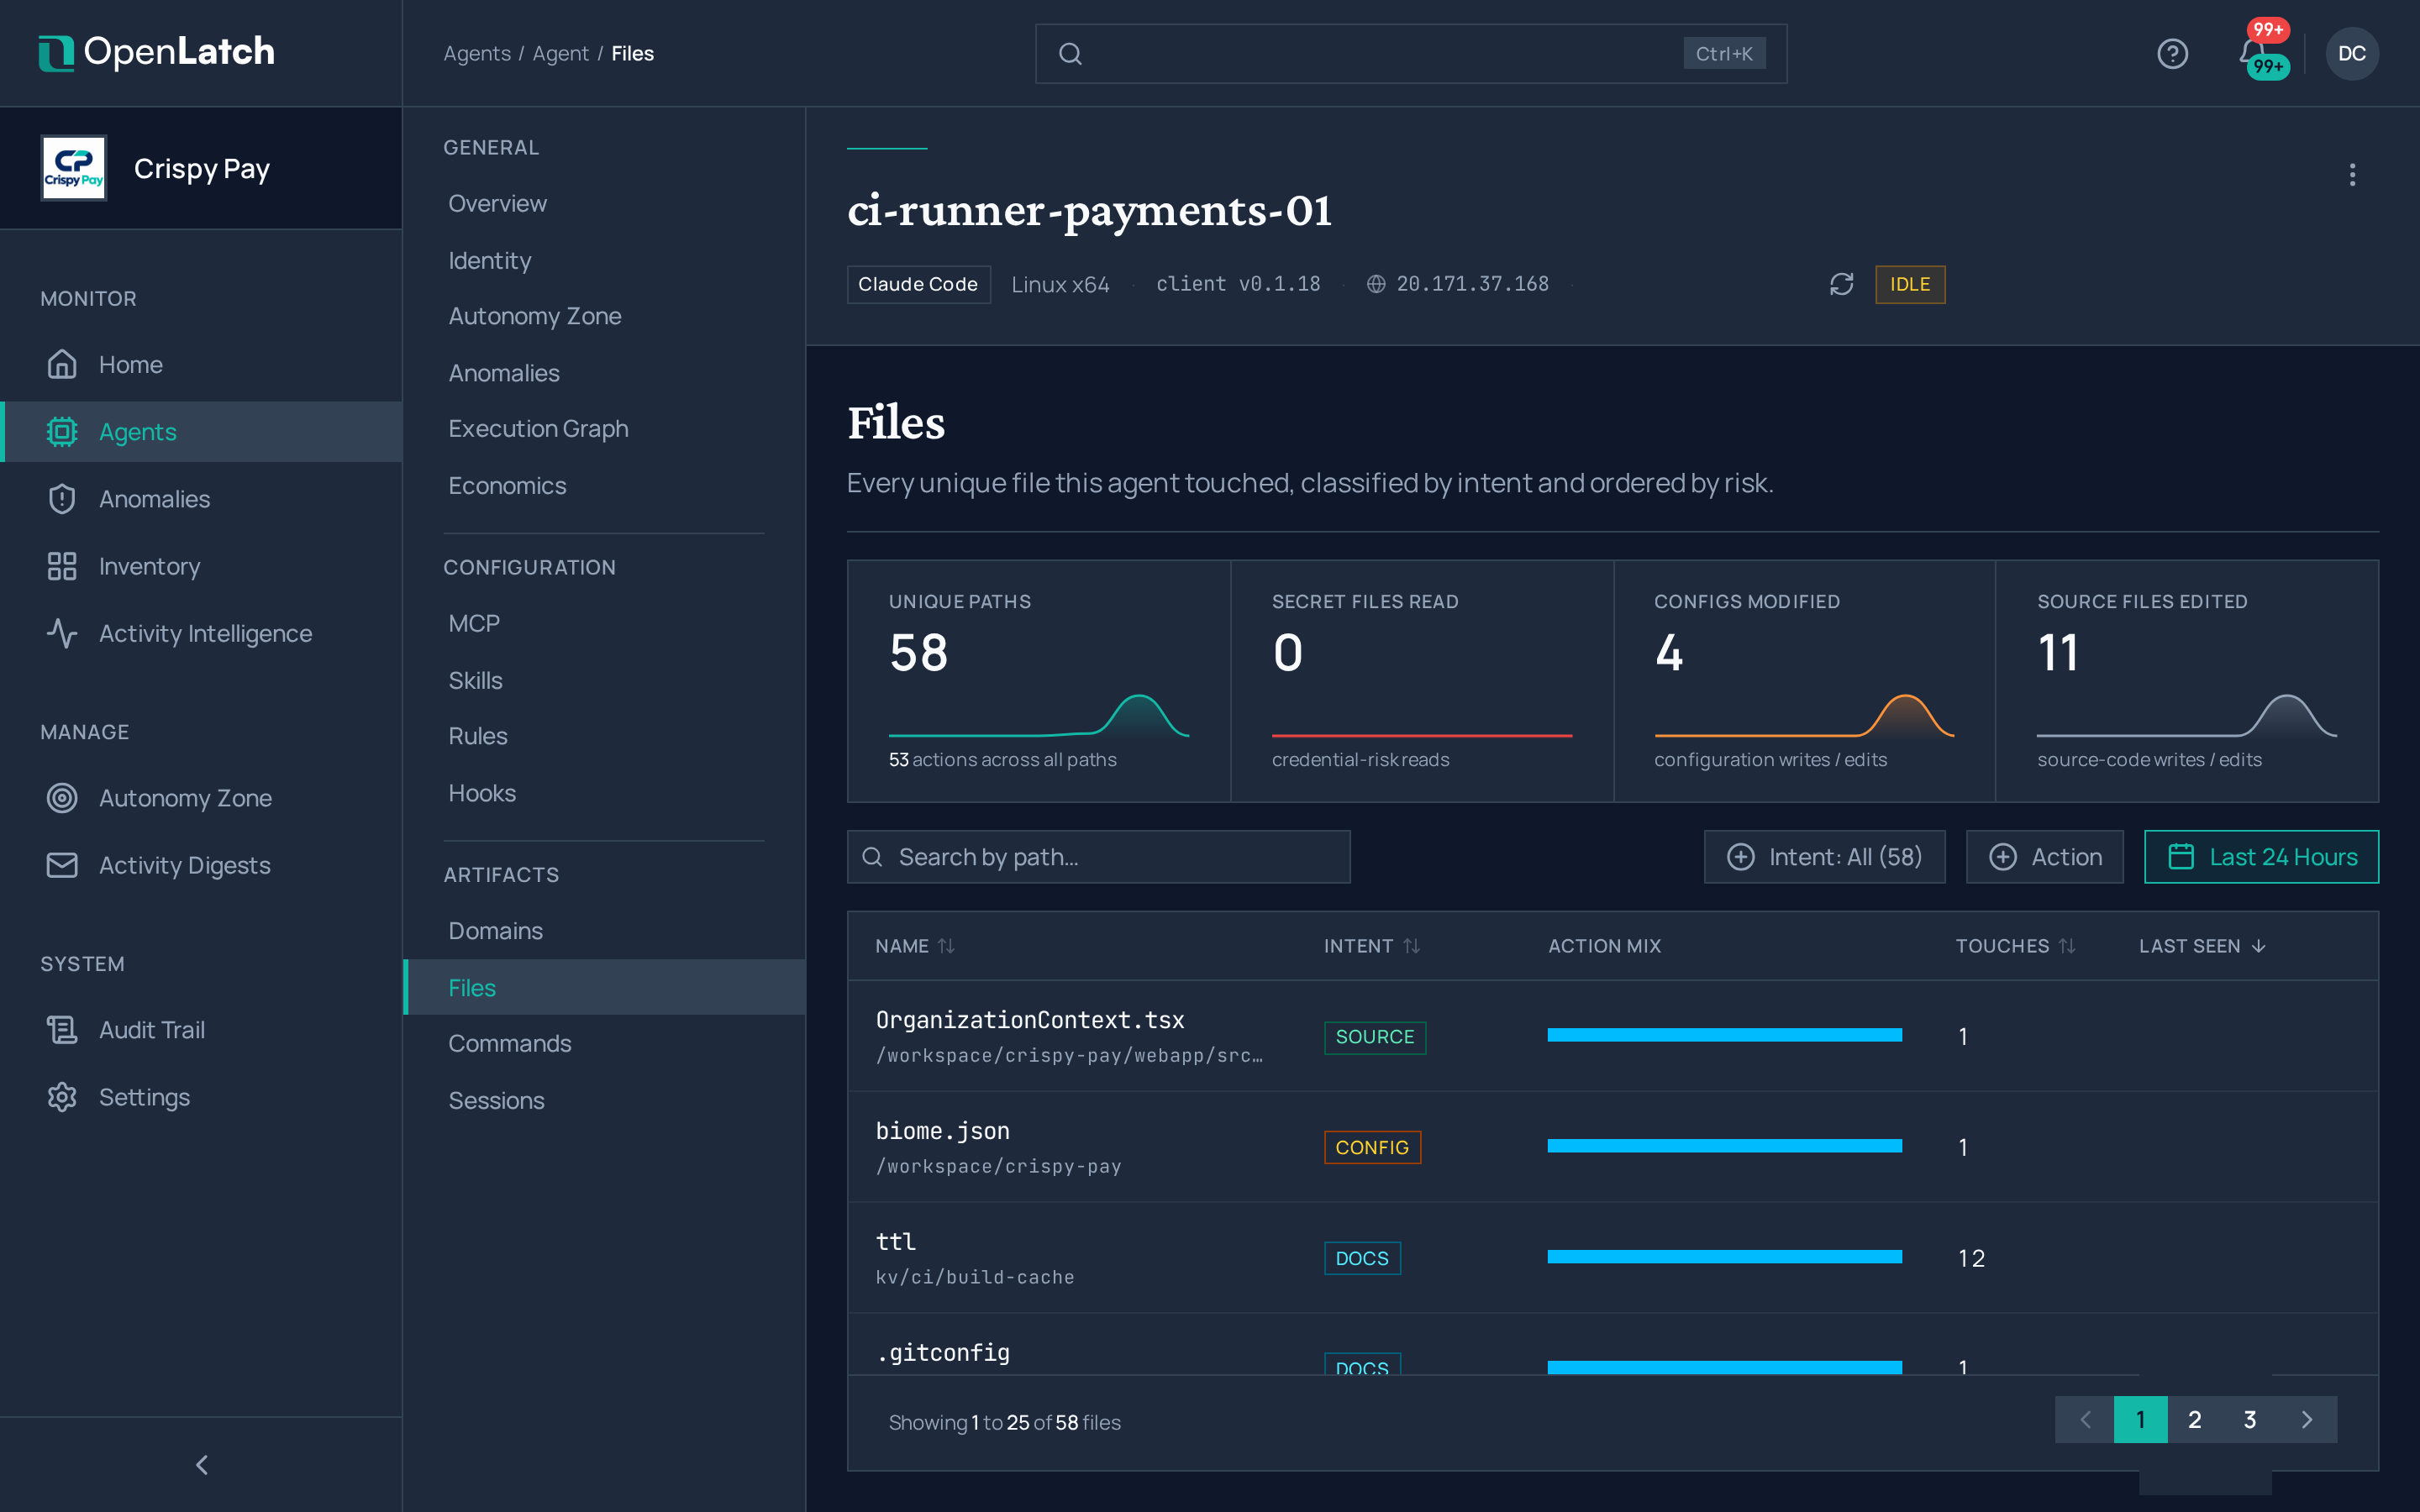
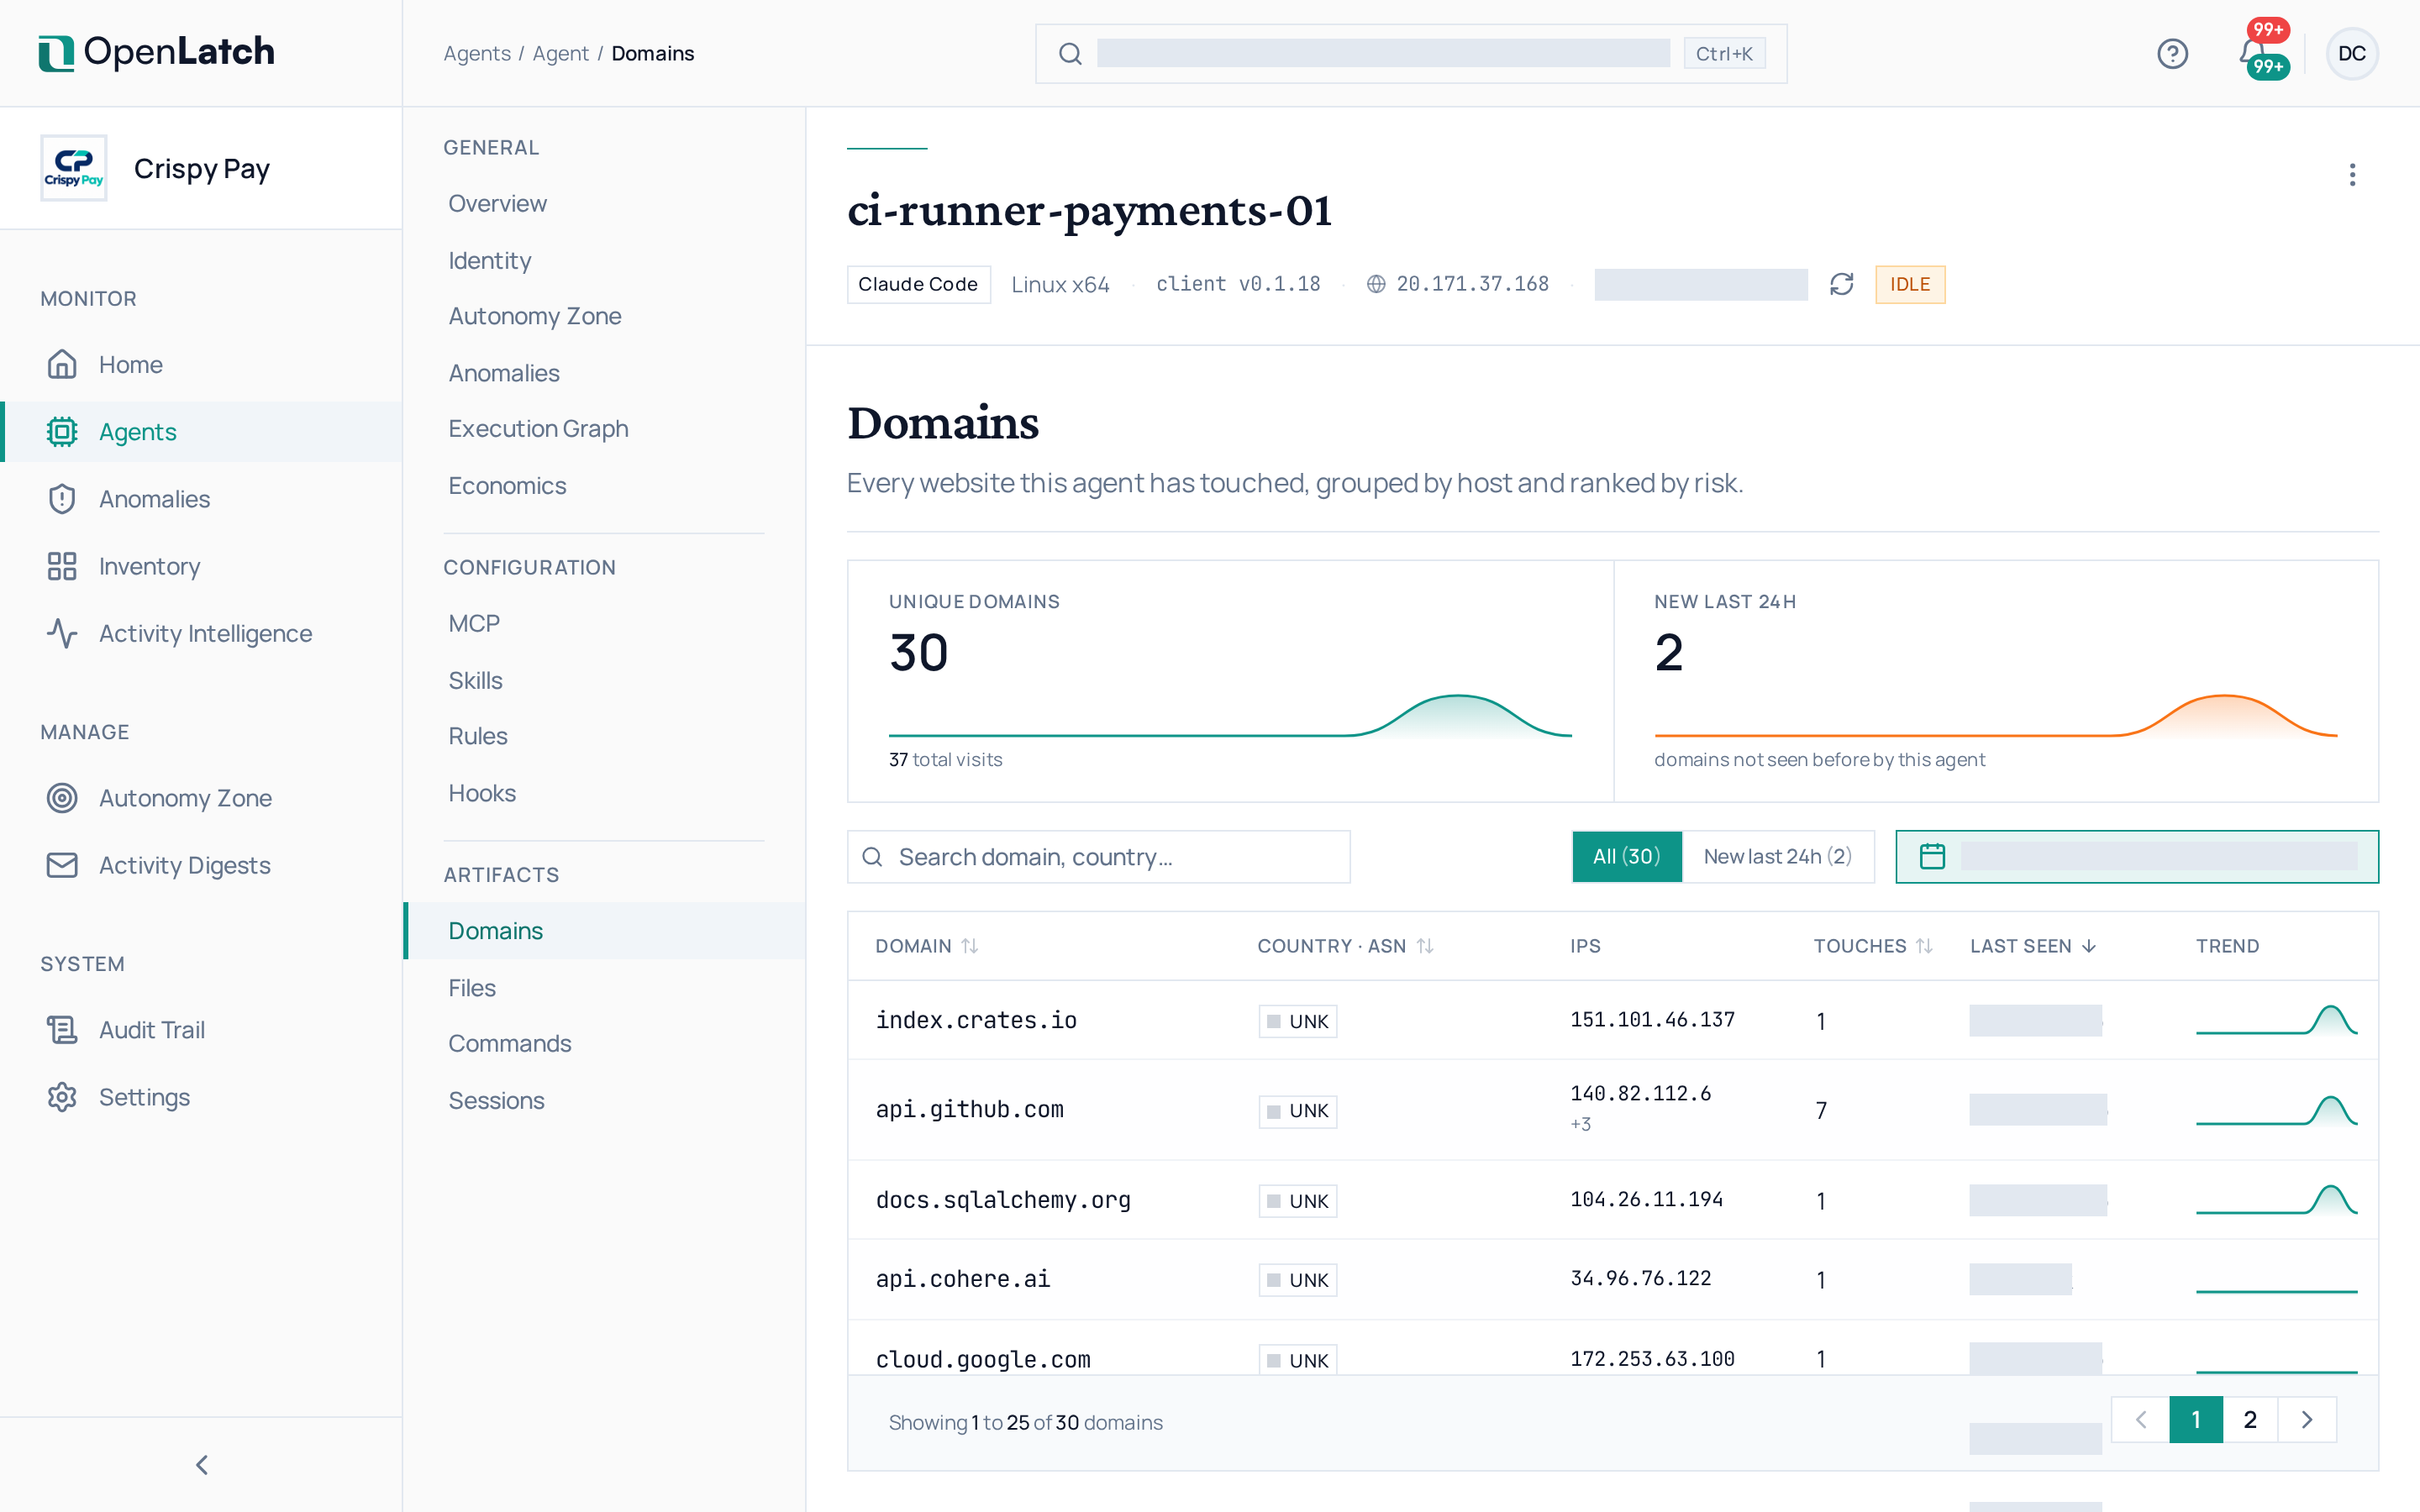
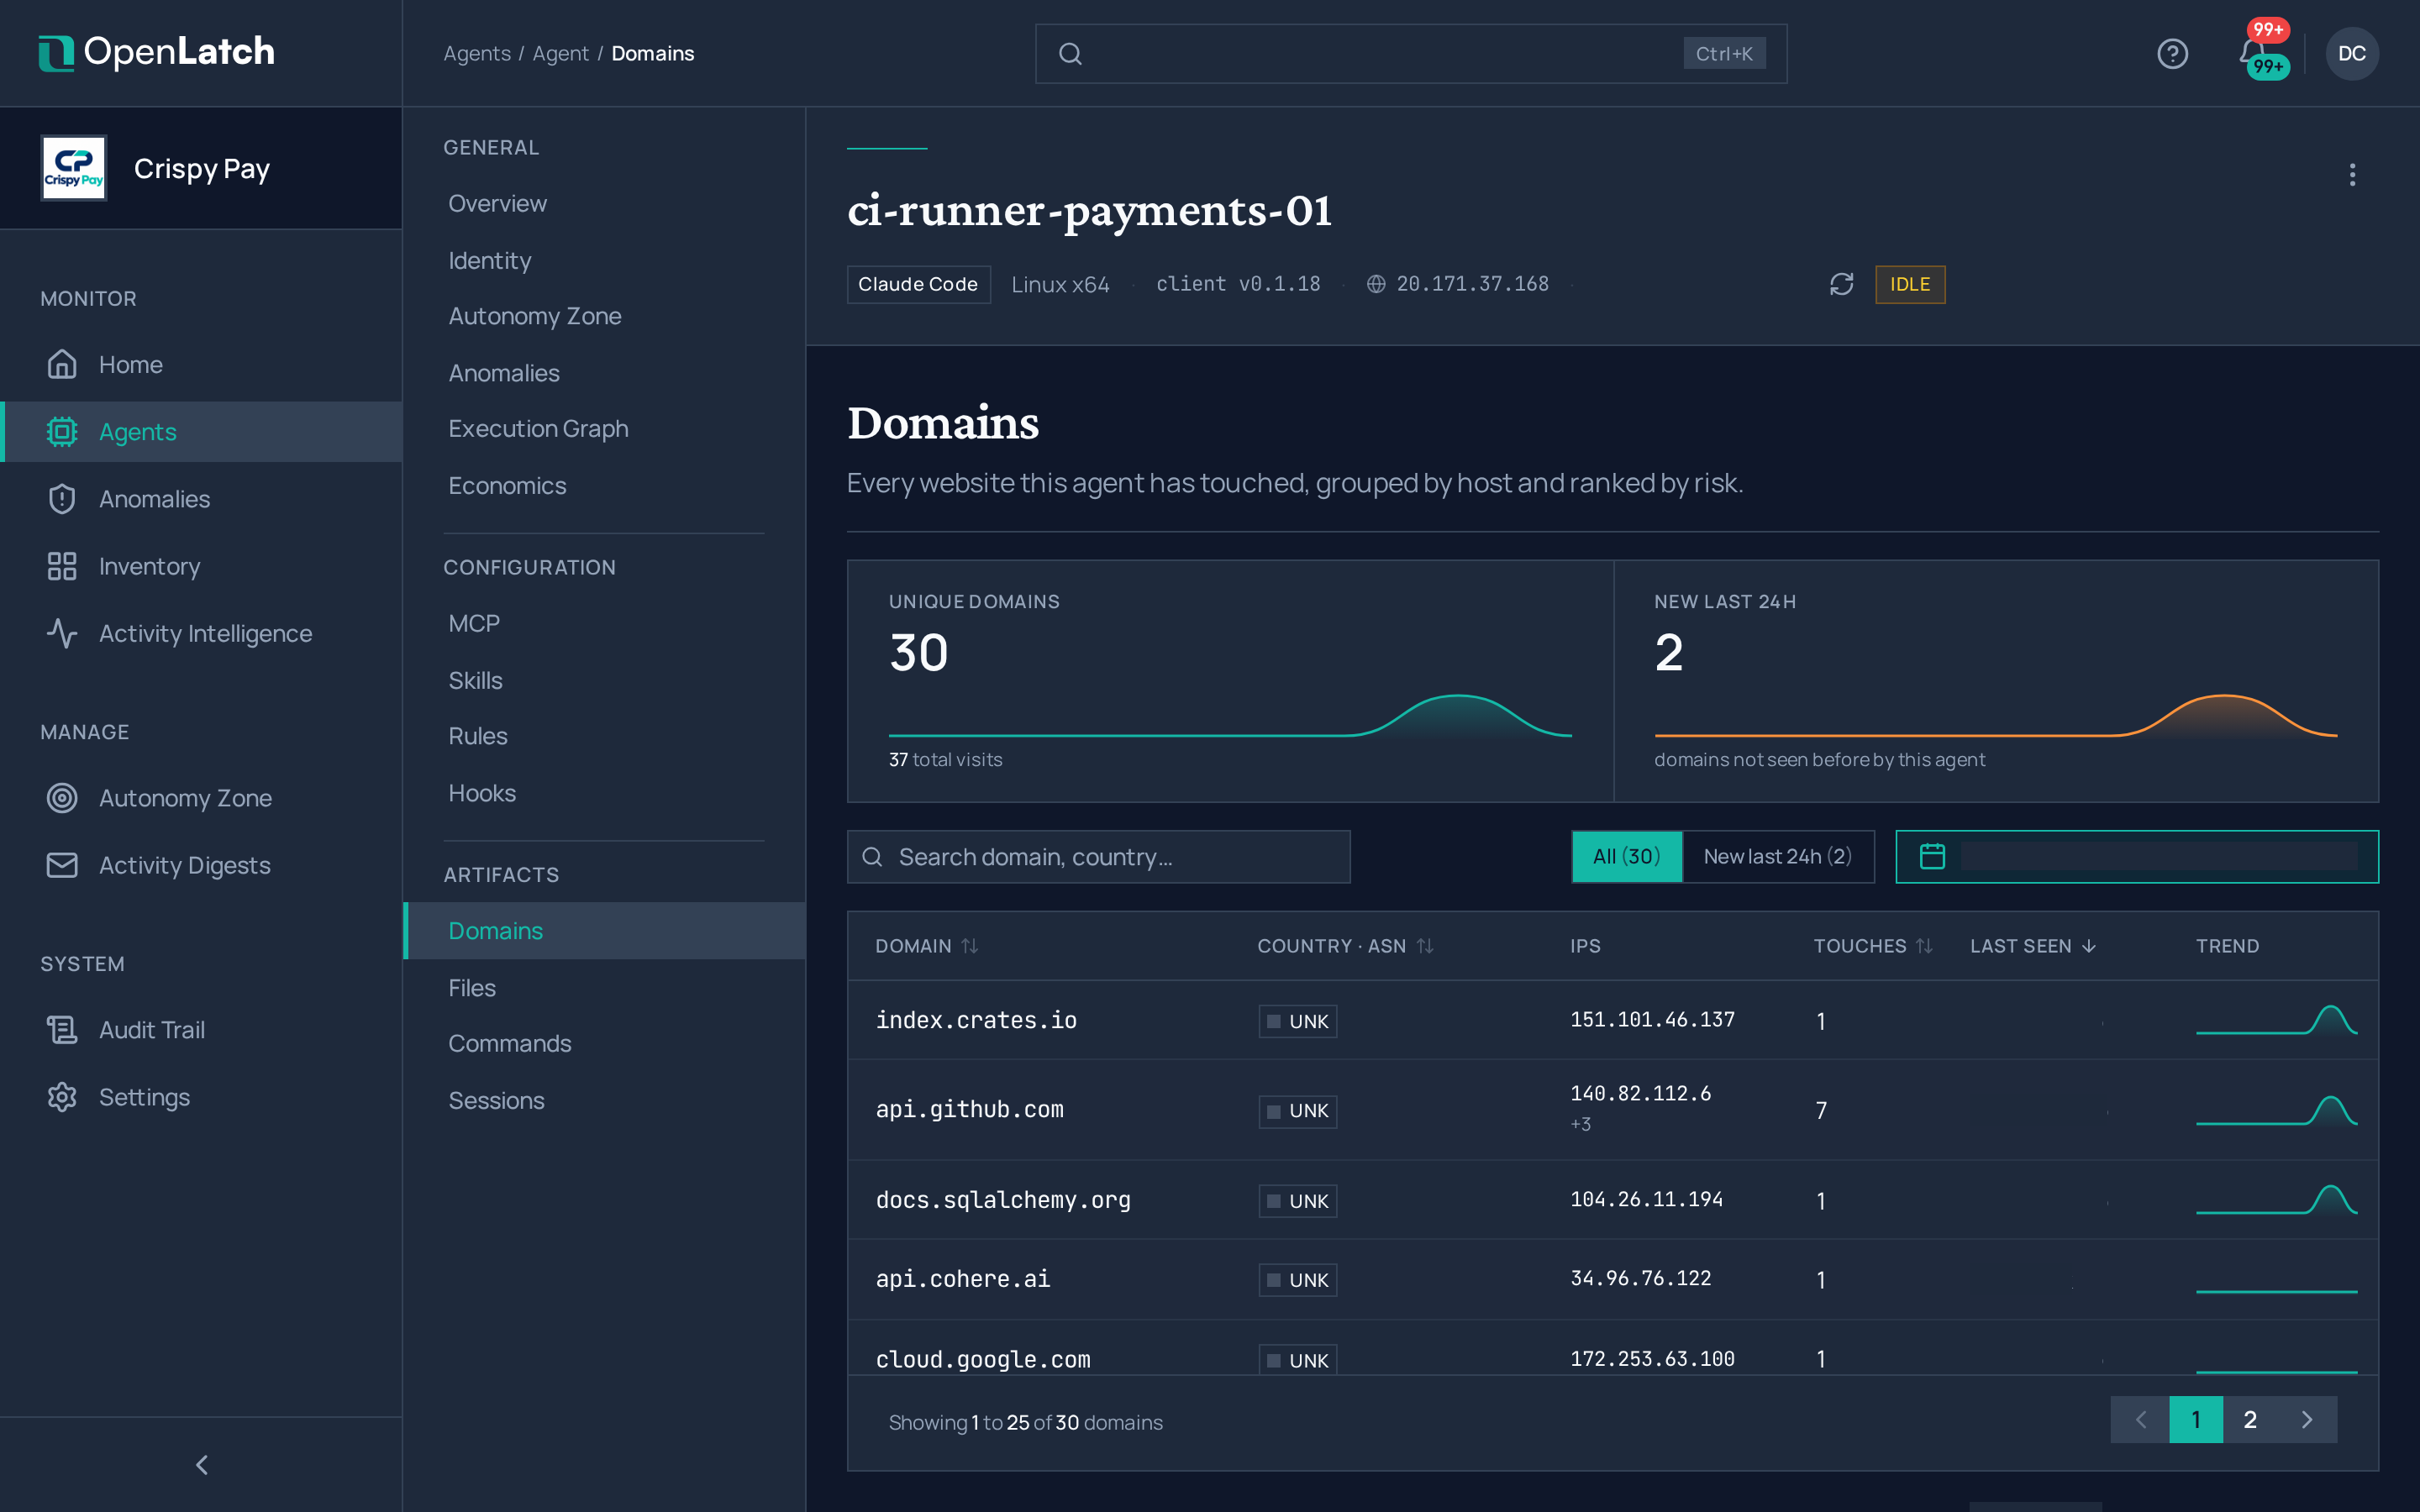
Le texte des commandes et les chemins de fichiers sont masqués sur la machine avant d’être envoyés : un identifiant n’apparaît jamais ici. Voir Traitement des données et sécurité.
Anomalies
Section intitulée « Anomalies »L’onglet Anomalies ne liste que les anomalies de cet agent : ses actions qui ont enfreint une politique d’intention de sa zone, chacune avec la politique, sa dimension et le verdict. Examiner les anomalies explique comment les traiter à l’échelle de l’organisation.
Transformer une observation en politique
Section intitulée « Transformer une observation en politique »Quand une action montre quelque chose que vous voulez voir décidé autrement la prochaine fois, rédigez la politique d’intention qui le dit : voir Rédiger une Agent Intent Policy. OpenLatch ne lève une anomalie que là où une politique ratifiée couvre l’action.