

Introduction
Lisez cette page pour savoir ce que vous déployez avant de préparer quoi que ce soit.
Ce qu’est OpenLatch
Section intitulée « Ce qu’est OpenLatch »OpenLatch est la couche de contrôle d’exécution des agents IA d’entreprise. Il s’exécute dans le cycle de vie de l’agent lui-même, évalue chaque action couverte au regard des Agent Intent Policies de votre organisation, et rend un verdict déterministe avant que l’action ne s’exécute : Allow, Ask, Block ou Optimize.
Déterministe a ici un sens précis. Chaque action couverte atteint le point de décision des politiques, et le verdict produit par une politique explicite est celui qui est appliqué. Architecture montre le chemin qu’emprunte une action pour y parvenir.
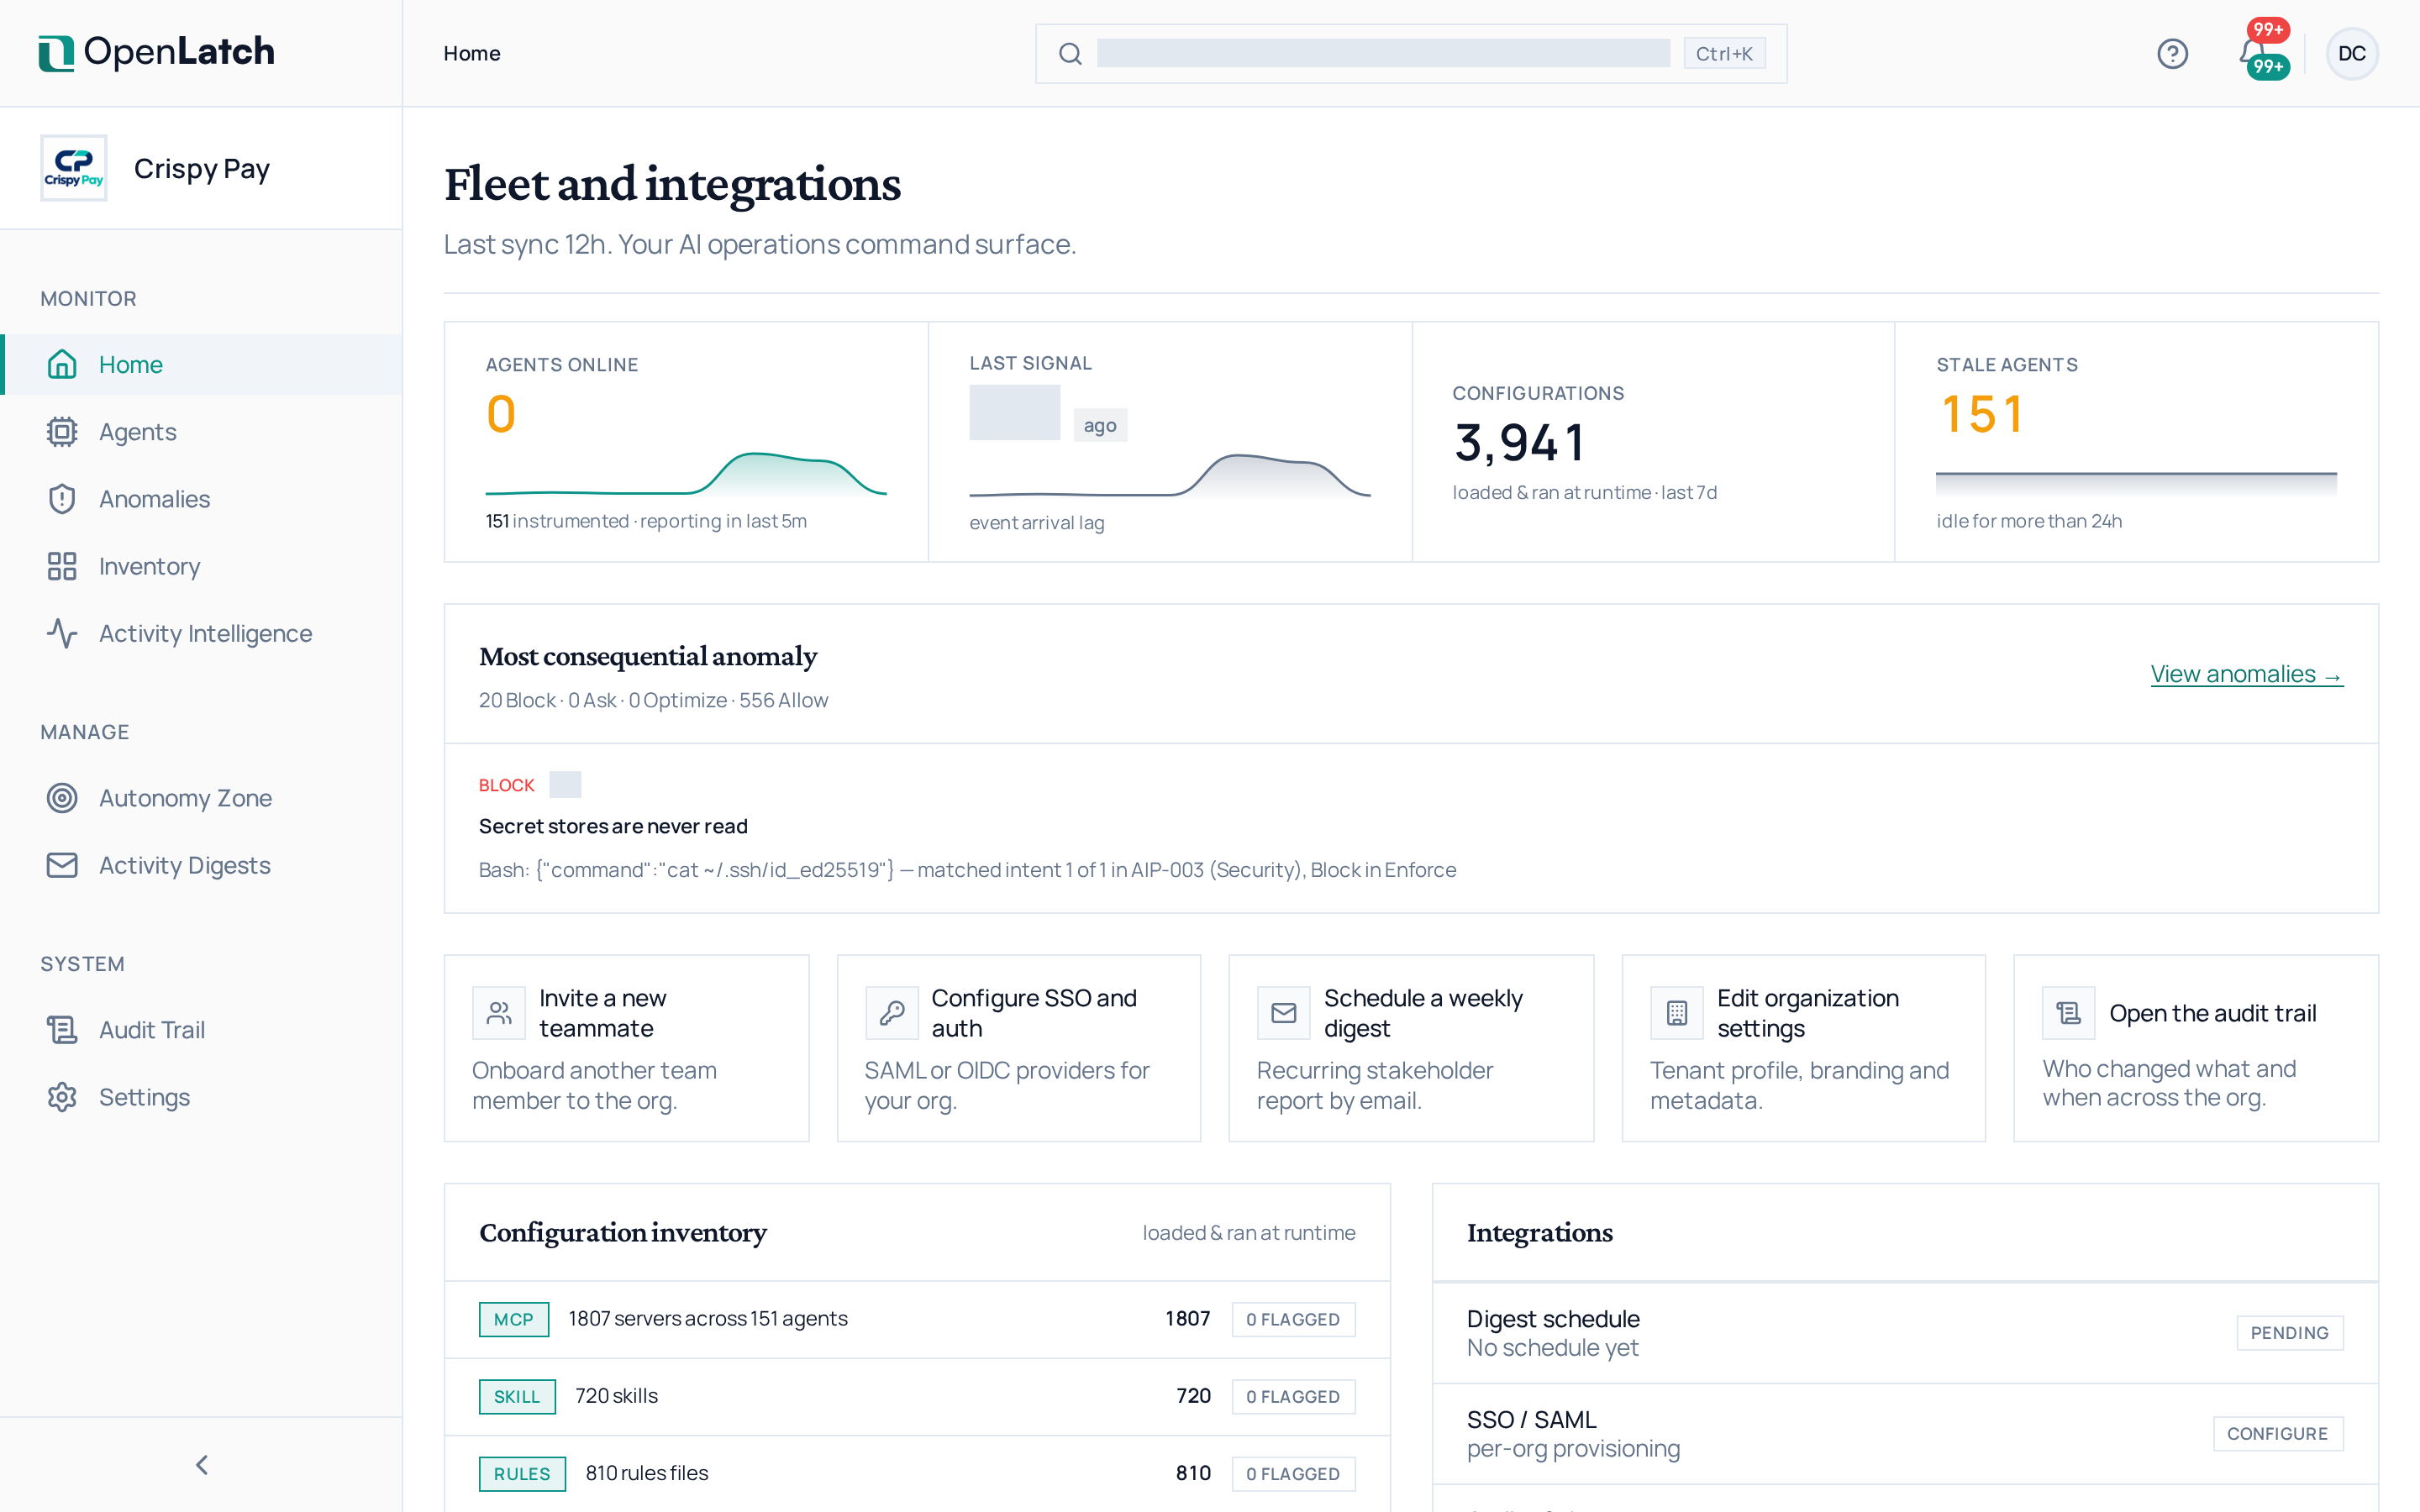
Vous obtenez un seul endroit qui réunit chaque agent de l’organisation, les règles sous lesquelles chacun travaille, et les décisions déjà prises en son nom.
Les quatre verdicts
Section intitulée « Les quatre verdicts »| Verdict | Ce qui se passe |
|---|---|
| Allow | L’action se poursuit |
| Ask | L’action se poursuit et est signalée pour une revue asynchrone. Elle ne patiente jusqu’à une réponse que là où une politique active l’option par atome pour les actions irréversibles |
| Block | L’action est arrêtée avant de s’exécuter |
| Optimize | Le chemin est modifié. Appliqué en Enforce, mesuré en Monitor |
Verdicts explique chacun en détail.
Ce qui tourne où
Section intitulée « Ce qui tourne où »OpenLatch a deux parties : une console dans laquelle vous travaillez, et un client que vous installez sur les machines qui exécutent des agents.
| Partie | Ce que c’est | Où elle tourne |
|---|---|---|
| La console | Elle porte l’organisation, ses utilisateurs et leurs rôles, le registre des agents et le journal d’audit, et c’est là que les politiques sont rédigées. Elle n’applique jamais de verdict elle-même | Fournie en tant que service à app.openlatch.ai. L’hébergement et le traitement des données sont décrits dans Traitement des données et sécurité |
| Le client | Une seule unité installée. Il évalue chaque action couverte sur la machine, rend le verdict avant que l’action ne s’exécute, et envoie l’historique de ce qui s’est passé à la console. L’installation détecte les agents présents sur la machine et raccorde chacun d’eux | Chaque machine qui exécute un agent, une fois par machine. Il s’installe et s’exécute au niveau de l’utilisateur, sans droits d’administrateur |
Ce que le déploiement ne demande pas à votre réseau :
| Point | Ce dont OpenLatch a besoin |
|---|---|
| Ports entrants | Aucun. Le client n’écoute que sur l’interface de bouclage, et rien sur la machine n’est joignable depuis le réseau |
| Certificats | Aucun. OpenLatch n’émet aucun certificat et n’en exige aucun |
| Interception de trafic | Aucune. OpenLatch ne termine aucun trafic et n’en re-signe aucun |
| Changement réseau | Une seule entrée sortante à autoriser : app.openlatch.ai, sur TCP 443 |
| Votre proxy existant | Le client fonctionne derrière lui, y compris sous inspection TLS lorsque l’autorité de certification d’interception est approuvée. Voir Exigences réseau |
Ce que vous allez mettre en place
Section intitulée « Ce que vous allez mettre en place »| Étape | Ce qu’elle recouvre | Où |
|---|---|---|
| 1 · Créer l’organisation | Se connecter, nommer l’organisation, inviter les administrateurs et définir leurs rôles | Configurer l’organisation |
| 2 · Connecter le fournisseur d’identité | Configurer l’authentification unique en SAML 2.0, et tester l’échange avant d’inviter qui que ce soit d’autre | Configurer l’organisation |
| 3 · Connecter les agents | Déployer le client sur chaque machine, par le parcours développeur ou par vos outils de déploiement gérés | Déployer le client |
| 4 · Vérifier et déployer | Prouver que chaque machine est connectée, puis élargir le déploiement en trois vagues | Vérifier et déployer |
Ce qu’il faut pour commencer
Section intitulée « Ce qu’il faut pour commencer »| Prérequis | Détail |
|---|---|
| Un compte dans la console | OpenLatch crée l’organisation et invite son propriétaire. Ce compte invite tous les autres |
HTTPS sortant vers app.openlatch.ai sur TCP 443 | L’unique destination qu’exige OpenLatch, à travers votre proxy. Aucun port entrant n’est ouvert. Autorisez-la par son nom, car il n’existe aucune plage d’adresses statique |
Prérequis transforme cela en inventaire de préparation, avec la source de chaque valeur.
- Le verdict est produit sur la machine, avant que l’action ne s’exécute. La console n’est pas sur le chemin de décision.
- Les politiques restent en vigueur sur la machine quand la console est injoignable. L’historique est conservé localement et envoyé quand elle redevient joignable.
- Une seule destination sortante est requise. Aucun port entrant, aucun certificat à installer, aucune interception de trafic.
- La mise en place compte quatre étapes : l’organisation, le fournisseur d’identité, le client sur chaque machine, puis la vérification et le déploiement.