

Introducción
Lee esta página para saber qué vas a desplegar antes de preparar nada.
Qué es OpenLatch
Sección titulada «Qué es OpenLatch»OpenLatch es la capa de control de ejecución para agentes de IA empresariales. Se ejecuta dentro del propio ciclo de vida del agente, evalúa cada acción cubierta frente a las Agent Intent Policies de tu organización y devuelve un veredicto determinista antes de que la acción se ejecute: Allow, Ask, Block u Optimize.
Determinista tiene aquí un significado preciso. Cada acción cubierta llega al punto de decisión de las políticas, y el veredicto que produjo una política explícita es el que se aplica. Arquitectura muestra el camino que recorre una acción para llegar ahí.
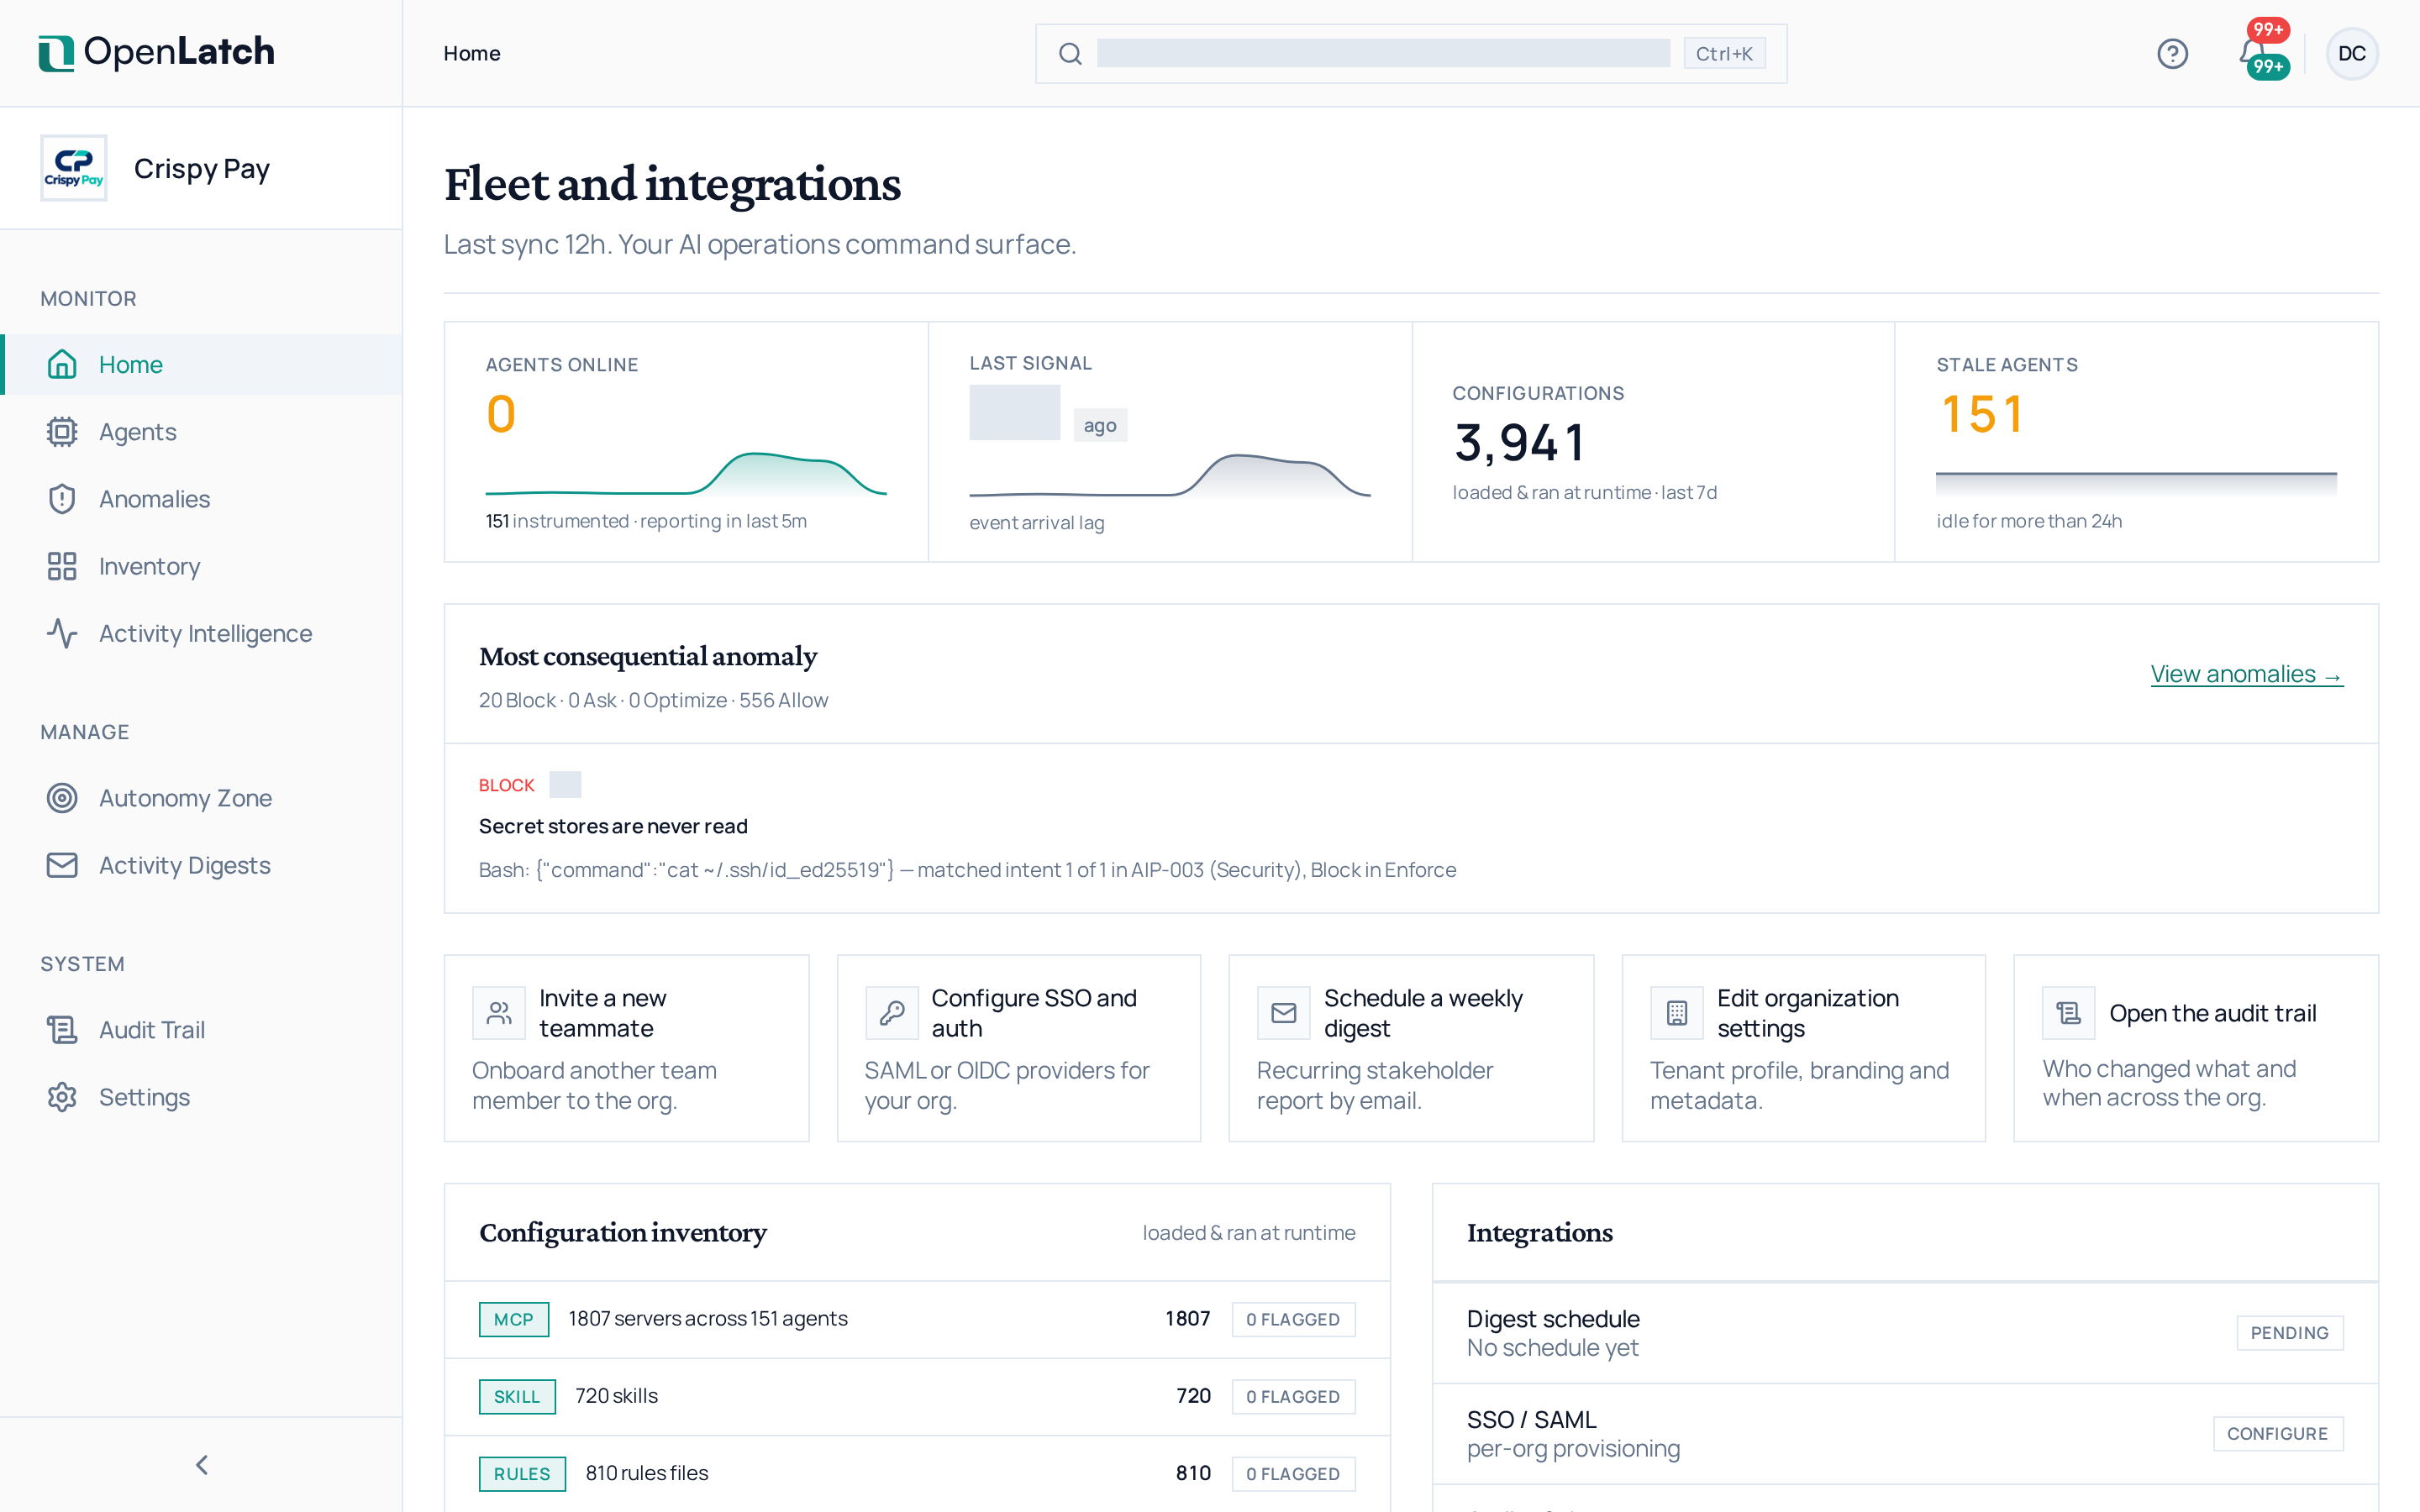
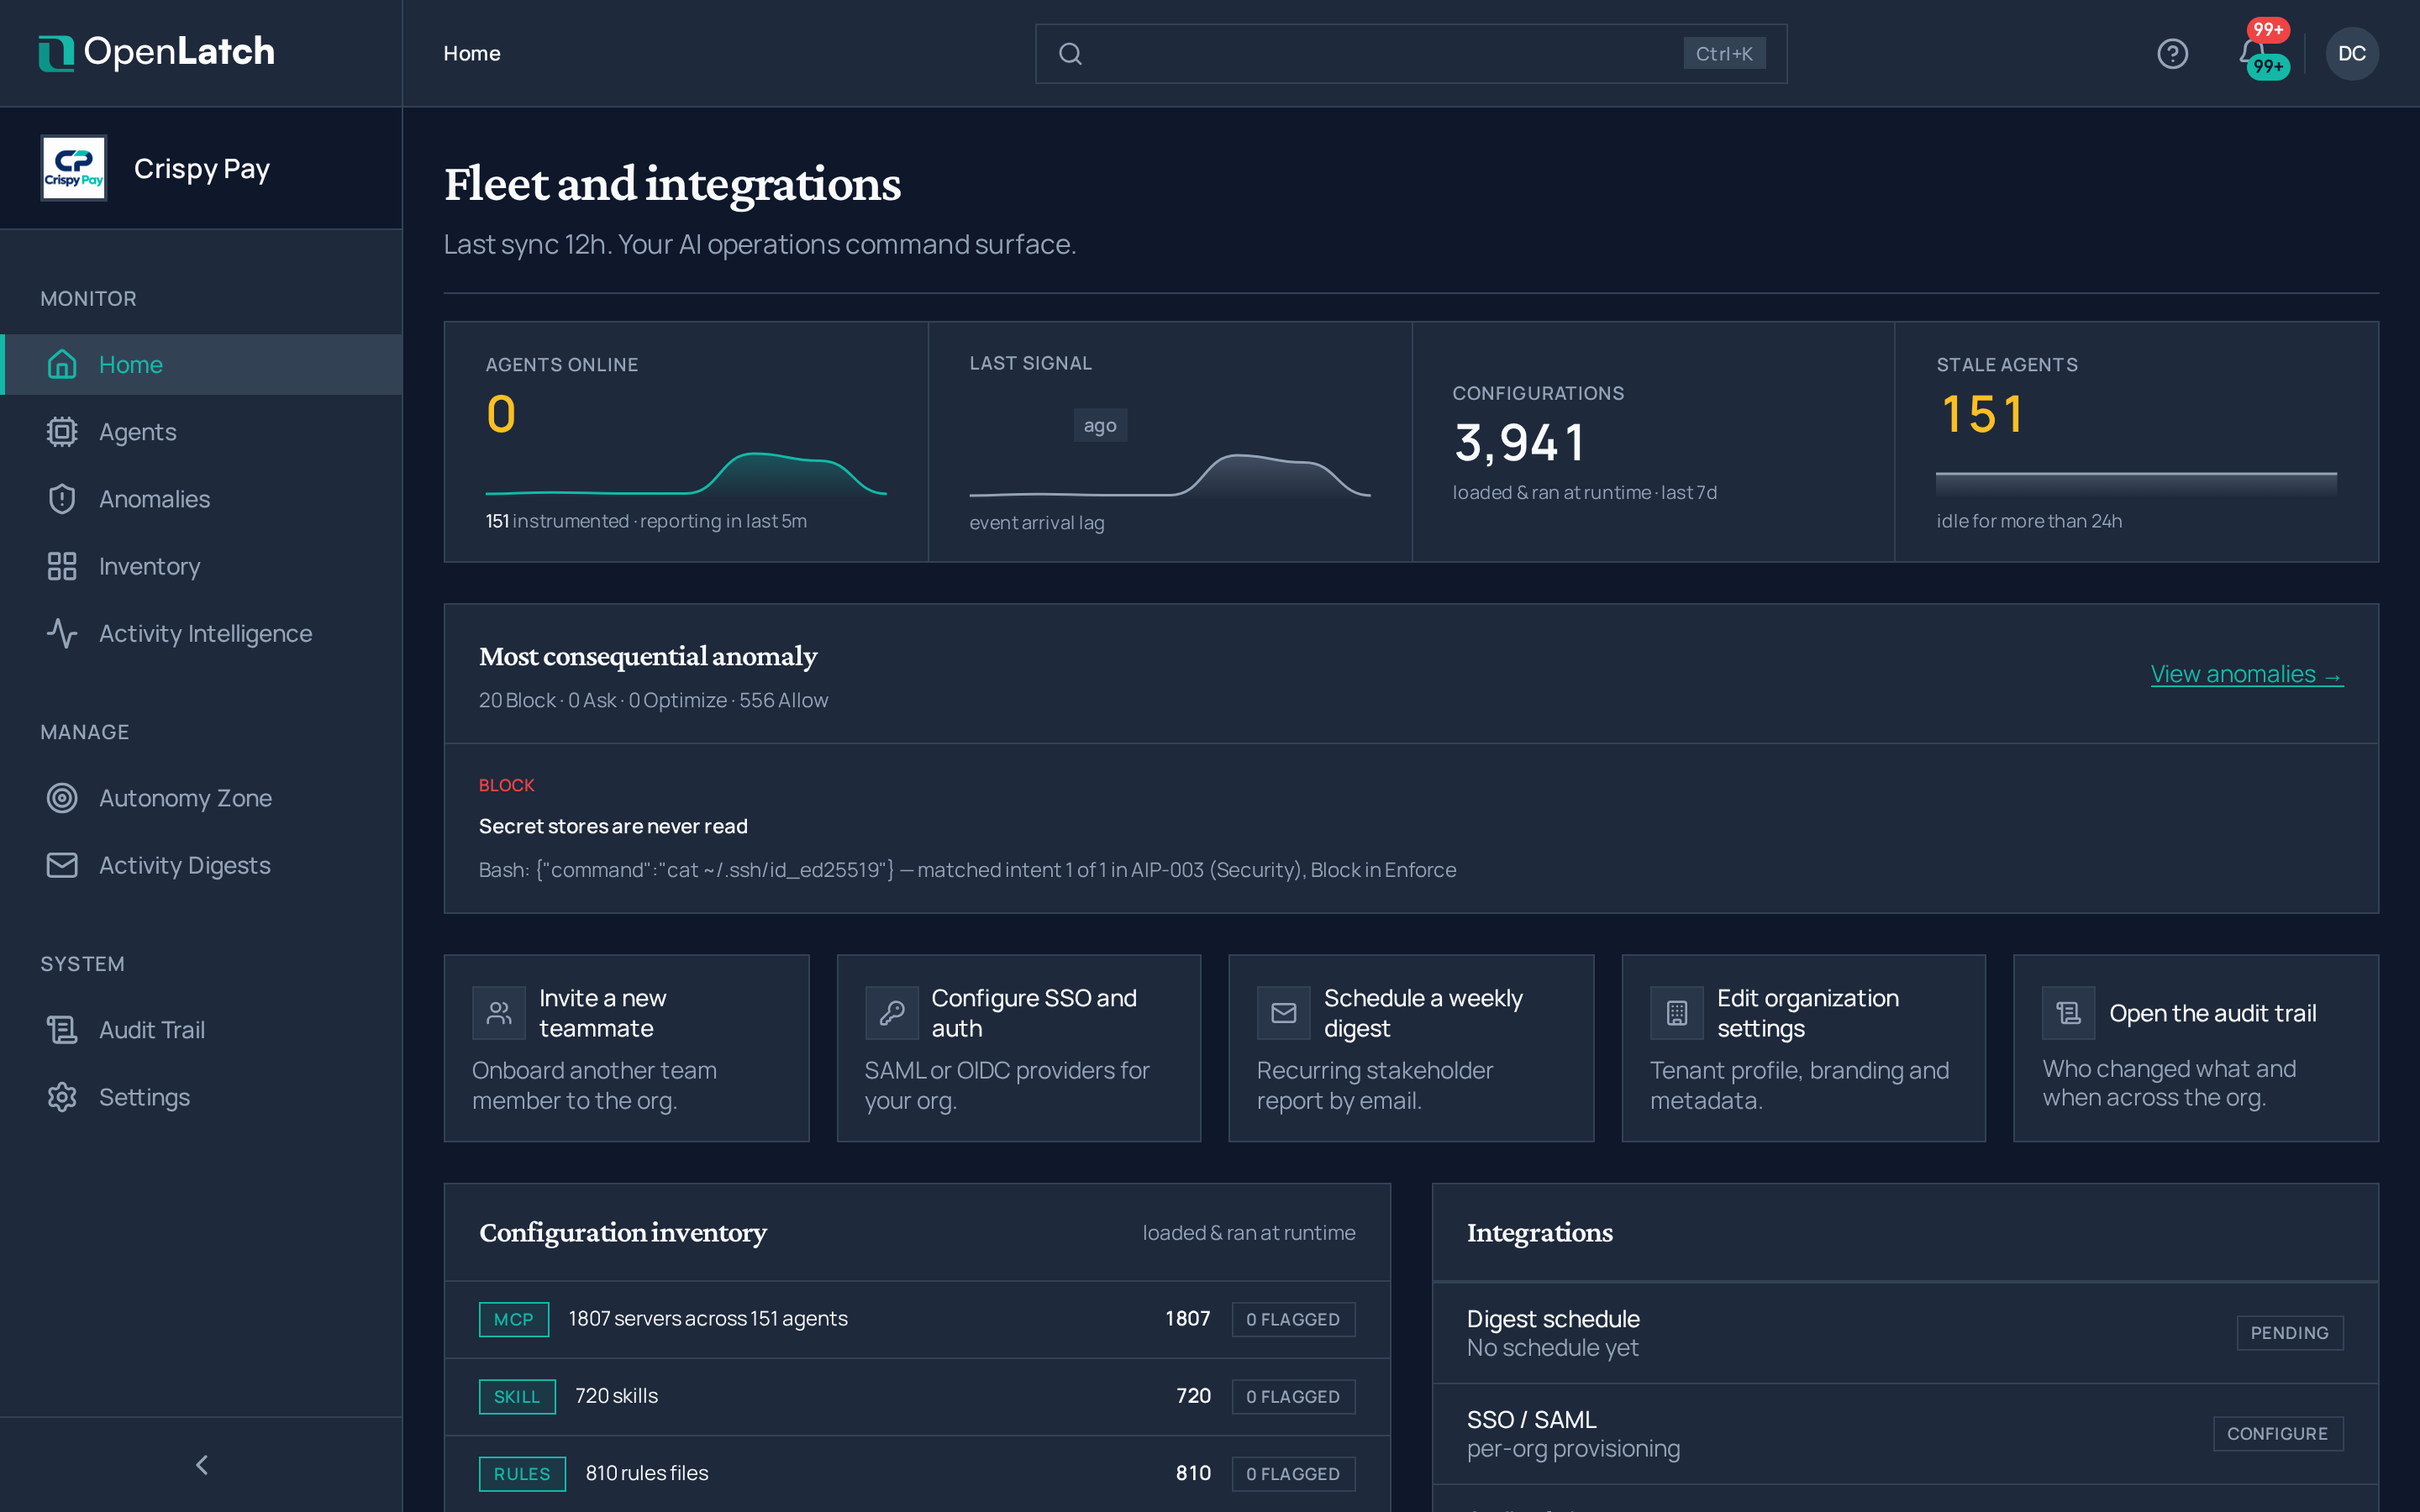
Lo que obtienes es un único lugar que reúne cada agente de la organización, las reglas con las que trabaja cada uno y las decisiones ya tomadas en su nombre.
Los cuatro veredictos
Sección titulada «Los cuatro veredictos»| Veredicto | Qué ocurre |
|---|---|
| Allow | La acción continúa |
| Ask | La acción continúa y se marca para revisión asíncrona. Solo aguarda una respuesta cuando una política activa la opción por átomo para acciones irreversibles |
| Block | La acción se detiene antes de ejecutarse |
| Optimize | El camino cambia. Aplicado en Enforce, medido en Monitor |
Veredictos explica cada uno en detalle.
Qué se ejecuta dónde
Sección titulada «Qué se ejecuta dónde»OpenLatch tiene dos partes: una consola en la que trabajas y un cliente que instalas en las máquinas que ejecutan agentes.
| Parte | Qué es | Dónde se ejecuta |
|---|---|---|
| La consola | Contiene la organización, sus usuarios y roles, el registro de agentes y el registro de auditoría, y es donde se redactan las políticas. Nunca aplica un veredicto por sí misma | Se ofrece como servicio en app.openlatch.ai. El alojamiento y el tratamiento de datos se describen en Tratamiento de datos y seguridad |
| El cliente | Una única unidad instalada. Evalúa cada acción cubierta en la máquina, devuelve el veredicto antes de que la acción se ejecute y envía el registro de lo ocurrido a la consola. La instalación detecta los agentes presentes en la máquina y conecta cada uno | Cada máquina que ejecuta un agente, una vez por máquina. Se instala y se ejecuta a nivel de usuario, sin derechos de administrador |
Lo que el despliegue no le pide a tu red:
| Aspecto | Lo que necesita OpenLatch |
|---|---|
| Puertos entrantes | Ninguno. El cliente solo escucha en la interfaz de bucle local, y nada de la máquina es accesible desde la red |
| Certificados | Ninguno. OpenLatch no emite certificados ni los exige |
| Interceptación de tráfico | Ninguna. OpenLatch no termina tráfico ni lo vuelve a cifrar con otro certificado |
| Cambio de red | Una única entrada saliente que permitir: app.openlatch.ai, en TCP 443 |
| Tu proxy actual | El cliente funciona detrás de él, incluso con inspección TLS cuando la autoridad de certificación de interceptación es de confianza. Consulta Requisitos de red |
Qué vas a configurar
Sección titulada «Qué vas a configurar»| Paso | Qué significa | Dónde |
|---|---|---|
| 1 · Crear la organización | Iniciar sesión, nombrar la organización, invitar a los administradores y definir sus roles | Configurar la organización |
| 2 · Conectar el proveedor de identidad | Configurar el inicio de sesión único con SAML 2.0 y probar el intercambio antes de invitar a nadie más | Configurar la organización |
| 3 · Conectar los agentes | Desplegar el cliente en cada máquina, por la ruta de desarrollador o con tus herramientas de despliegue gestionado | Desplegar el cliente |
| 4 · Verificar y desplegar | Demostrar que cada máquina está conectada y ampliar el despliegue en tres oleadas | Verificar y desplegar |
Qué necesitas para empezar
Sección titulada «Qué necesitas para empezar»| Requisito | Detalle |
|---|---|
| Una cuenta en la consola | OpenLatch crea la organización e invita a su propietario. Esa cuenta invita a todos los demás |
HTTPS saliente hacia app.openlatch.ai en TCP 443 | El único destino que exige OpenLatch, a través de tu proxy. No se abre ningún puerto entrante. Permítelo por nombre, porque no hay ningún rango de direcciones estático |
Requisitos previos convierte esto en un inventario de preparación, con el origen de cada valor.
En resumen
Sección titulada «En resumen»- El veredicto se produce en la máquina, antes de que la acción se ejecute. La consola no está en el camino de decisión.
- Las políticas siguen vigentes en la máquina cuando la consola no es accesible. Los registros se guardan localmente y se envían cuando vuelve a serlo.
- Se necesita un único destino saliente. Sin puertos entrantes, sin certificados que instalar, sin interceptación de tráfico.
- La configuración tiene cuatro pasos: la organización, el proveedor de identidad, el cliente en cada máquina y, por último, la verificación y el despliegue.