

Revisar el registro de auditoría
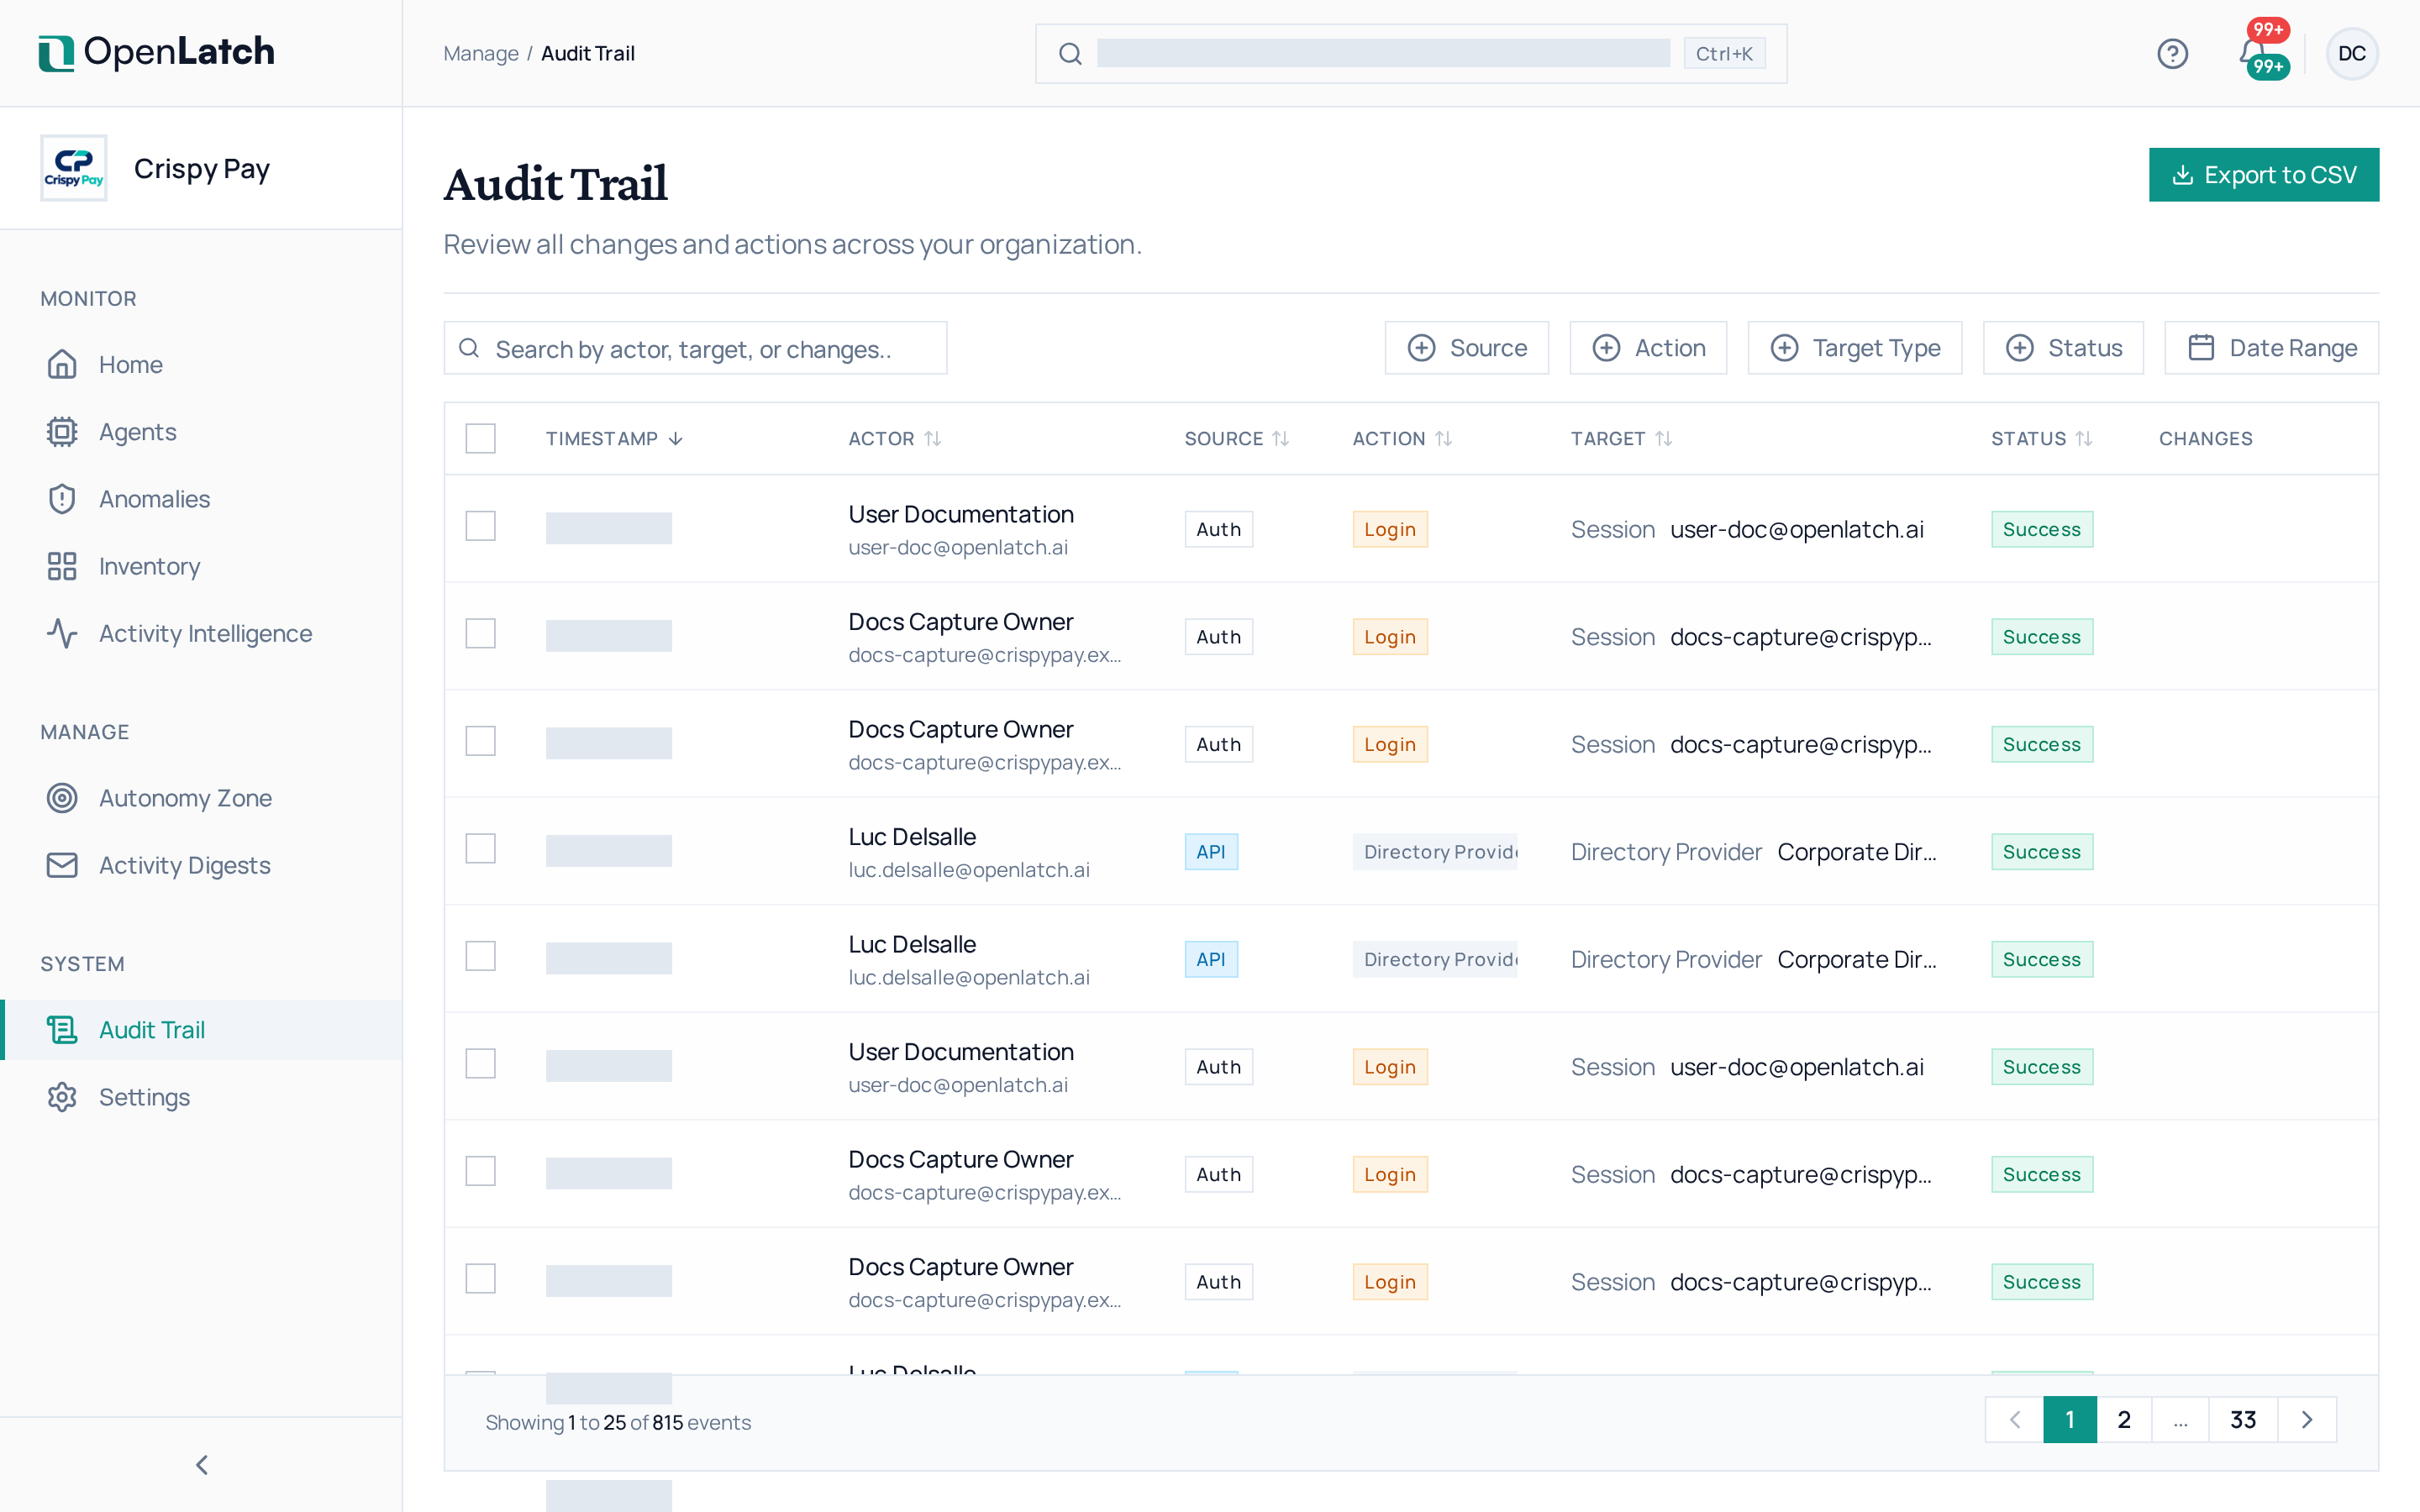
Usa la página Audit Trail para revisar cada cambio y cada acción de tu organización: quién hizo qué, sobre qué y cuándo. El registro es de solo anexado y está encadenado por hash, así que una entrada modificada o eliminada rompe la cadena. Sus ajustes, en Settings › Audit Trail, requieren el rol admin o superior.
Encontrar un evento
Sección titulada «Encontrar un evento»- Abre Audit Trail.
- Busca por autor, objetivo o cambio, o filtra por origen, acción, tipo de objetivo, estado e intervalo de fechas.
- Abre un evento. Su detalle muestra el autor, el contexto, el estado, cada campo cambiado con su valor anterior y el nuevo, y el lugar del evento en la cadena de integridad.
Cada cambio de política aparece aquí con su autor y el estado antes y después, igual que cada respuesta dada a un Ask.
Exportarlo
Sección titulada «Exportarlo»Elige Export para descargar los eventos que coinciden con tu búsqueda y tus filtros, en CSV o JSON. La propia exportación queda registrada como evento de auditoría.
Definir la conservación y comprobar la integridad
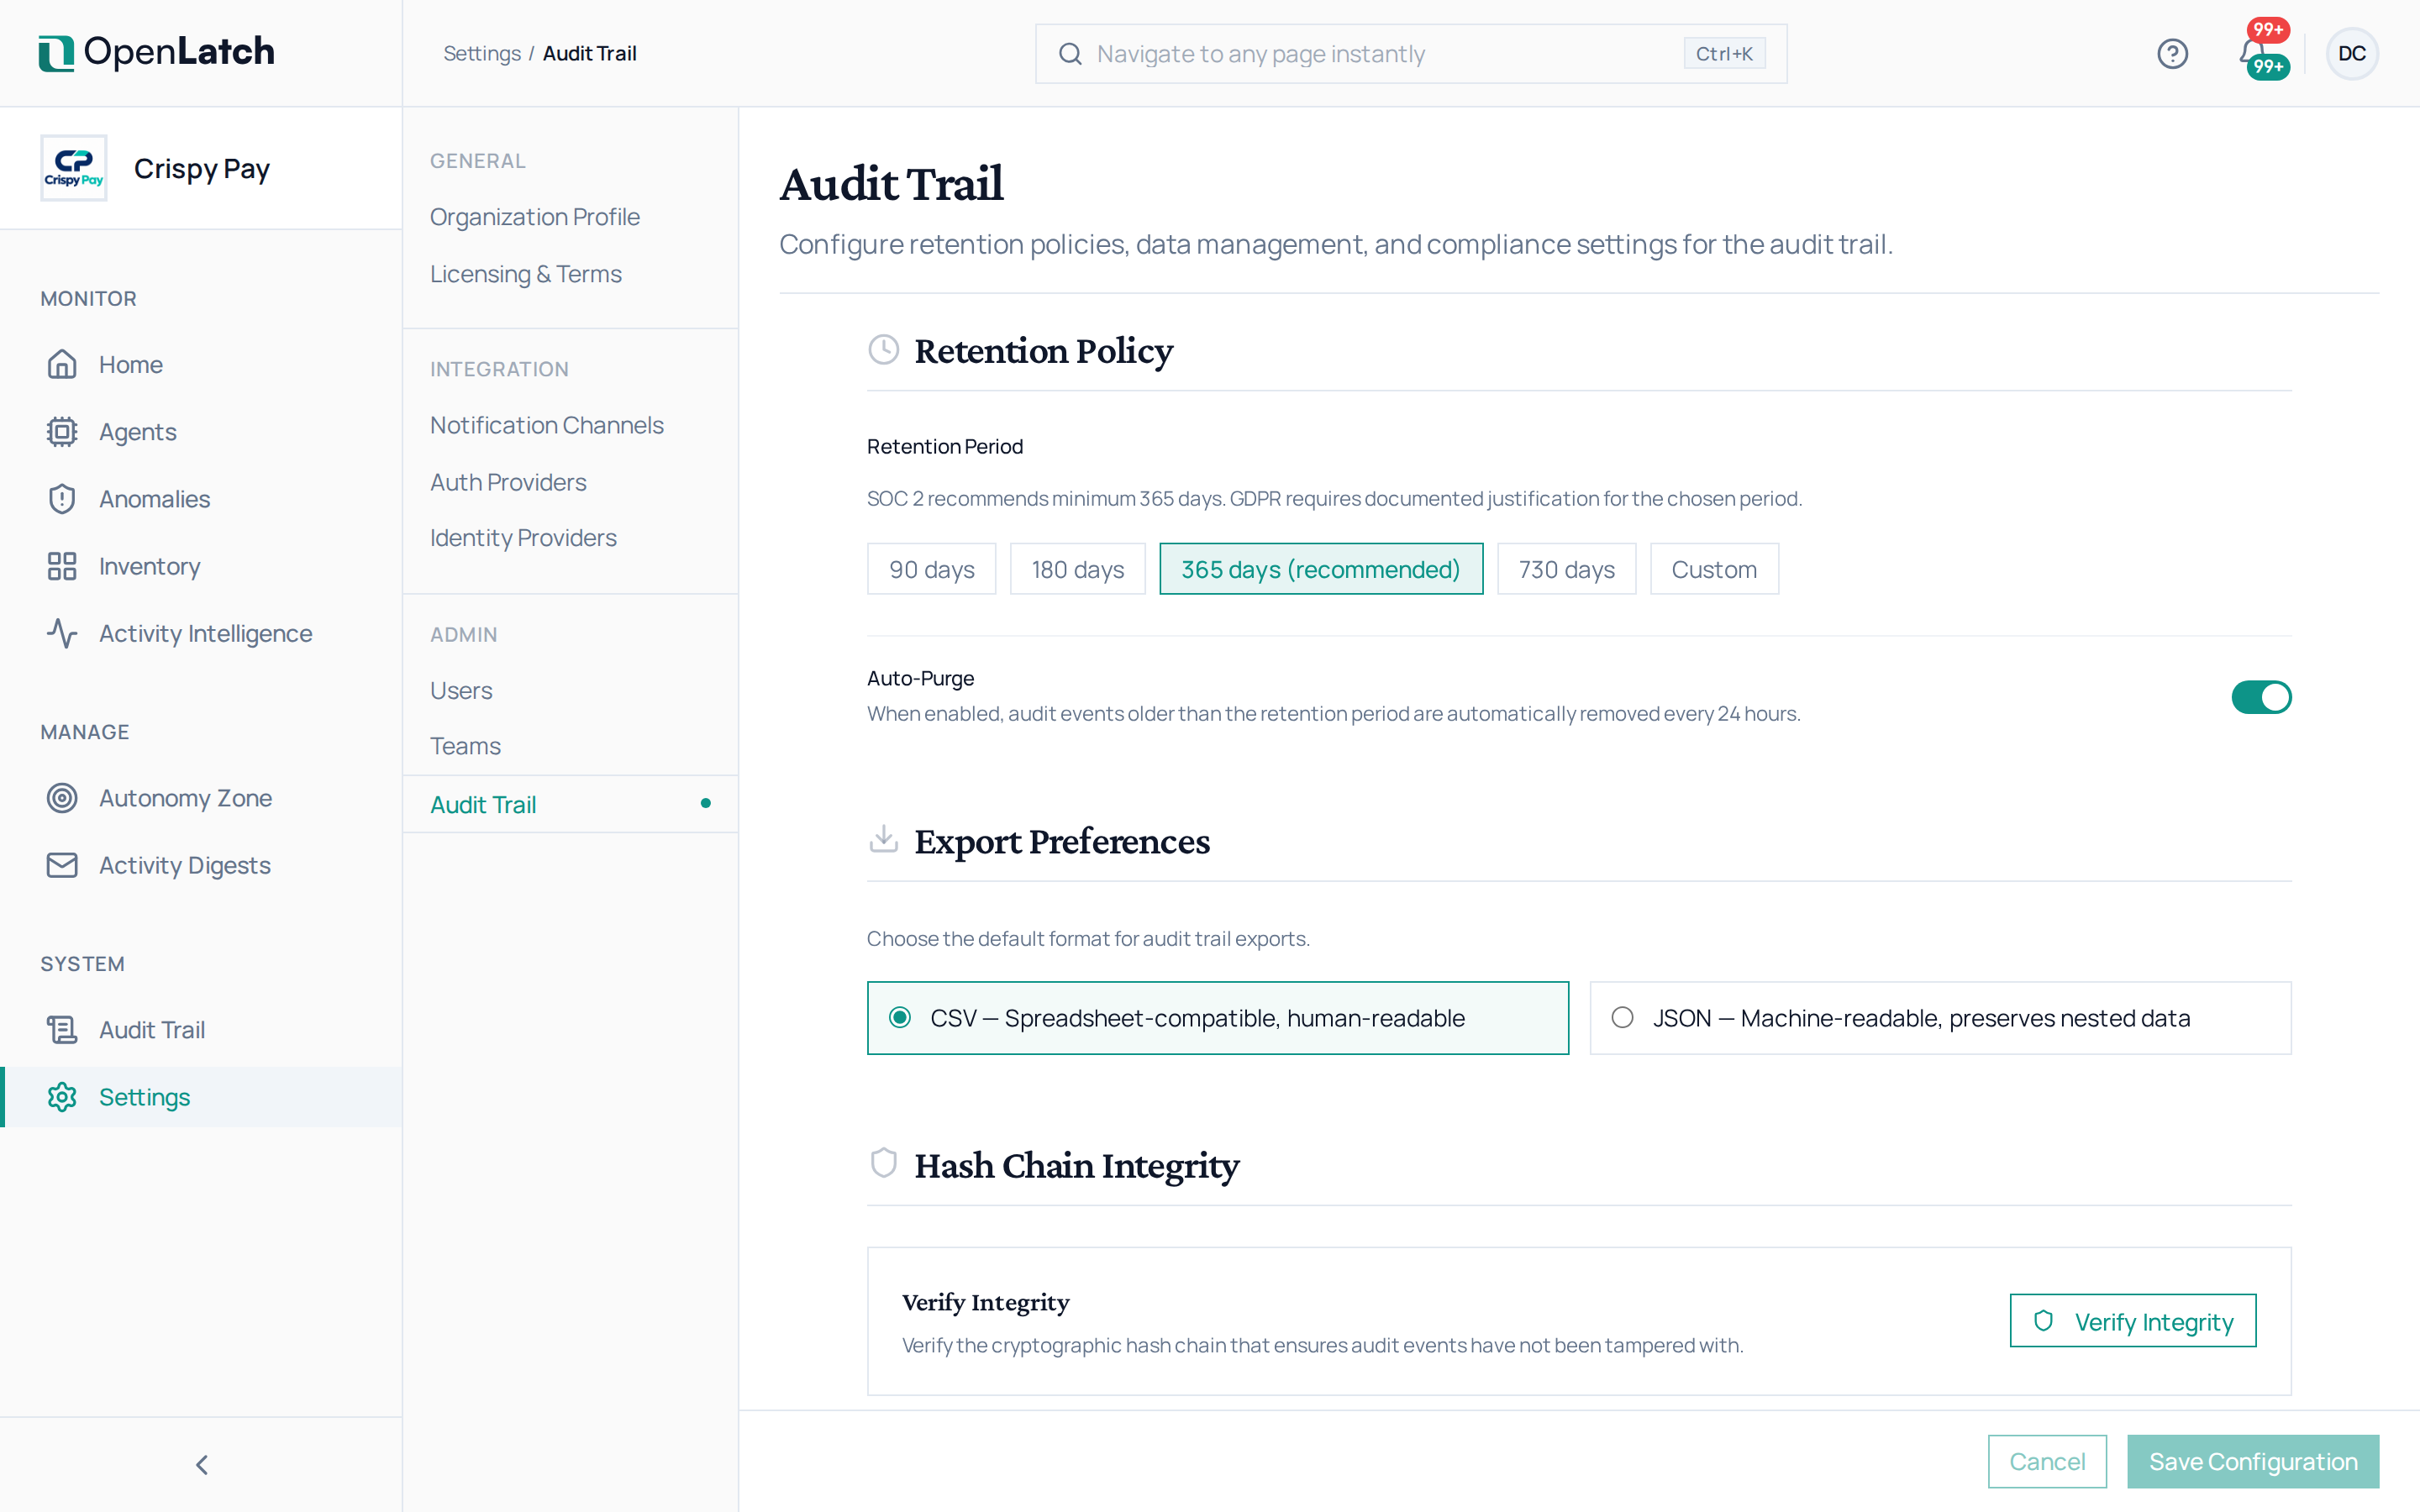
Sección titulada «Definir la conservación y comprobar la integridad»Abre Settings › Audit Trail.
| Ajuste | Qué hace |
|---|---|
| Periodo de conservación | Cuánto tiempo se conservan los eventos: 90, 180, 365 o 730 días, o un periodo personalizado. La consola recomienda 365 días |
| Purga automática | Si está activada, los eventos más antiguos que el periodo de conservación se eliminan cada 24 horas |
| Formato de exportación | El formato por defecto de una exportación: CSV, legible en una hoja de cálculo, o JSON, que conserva los datos anidados |
| Verify integrity | Comprueba la cadena de hash de cada evento. Una purga rompe la cadena donde eliminó eventos, y la comprobación informa de esa ruptura |
La misma página tiene dos acciones irreversibles: anonimizar el registro, que sustituye el correo, el nombre y el identificador de usuario del actor de cada evento por valores anonimizados conservando los registros y la cadena (las direcciones IP y los demás detalles de cada evento quedan tal como se registraron), y eliminar todos los eventos de auditoría, que rompe la cadena. Cada una te pide escribir una palabra de confirmación.
El registro de auditoría es el único registro cuya conservación defines tú. Tratamiento de datos y seguridad enumera la conservación fija de todos los demás.