

Grafo de ejecución
El grafo de ejecución es el registro de lo que un agente hizo realmente. Se construye a partir de los eventos que el cliente envía después de cada decisión, y es lo que OpenLatch contrasta con la Autonomy Zone del agente.
Qué muestra
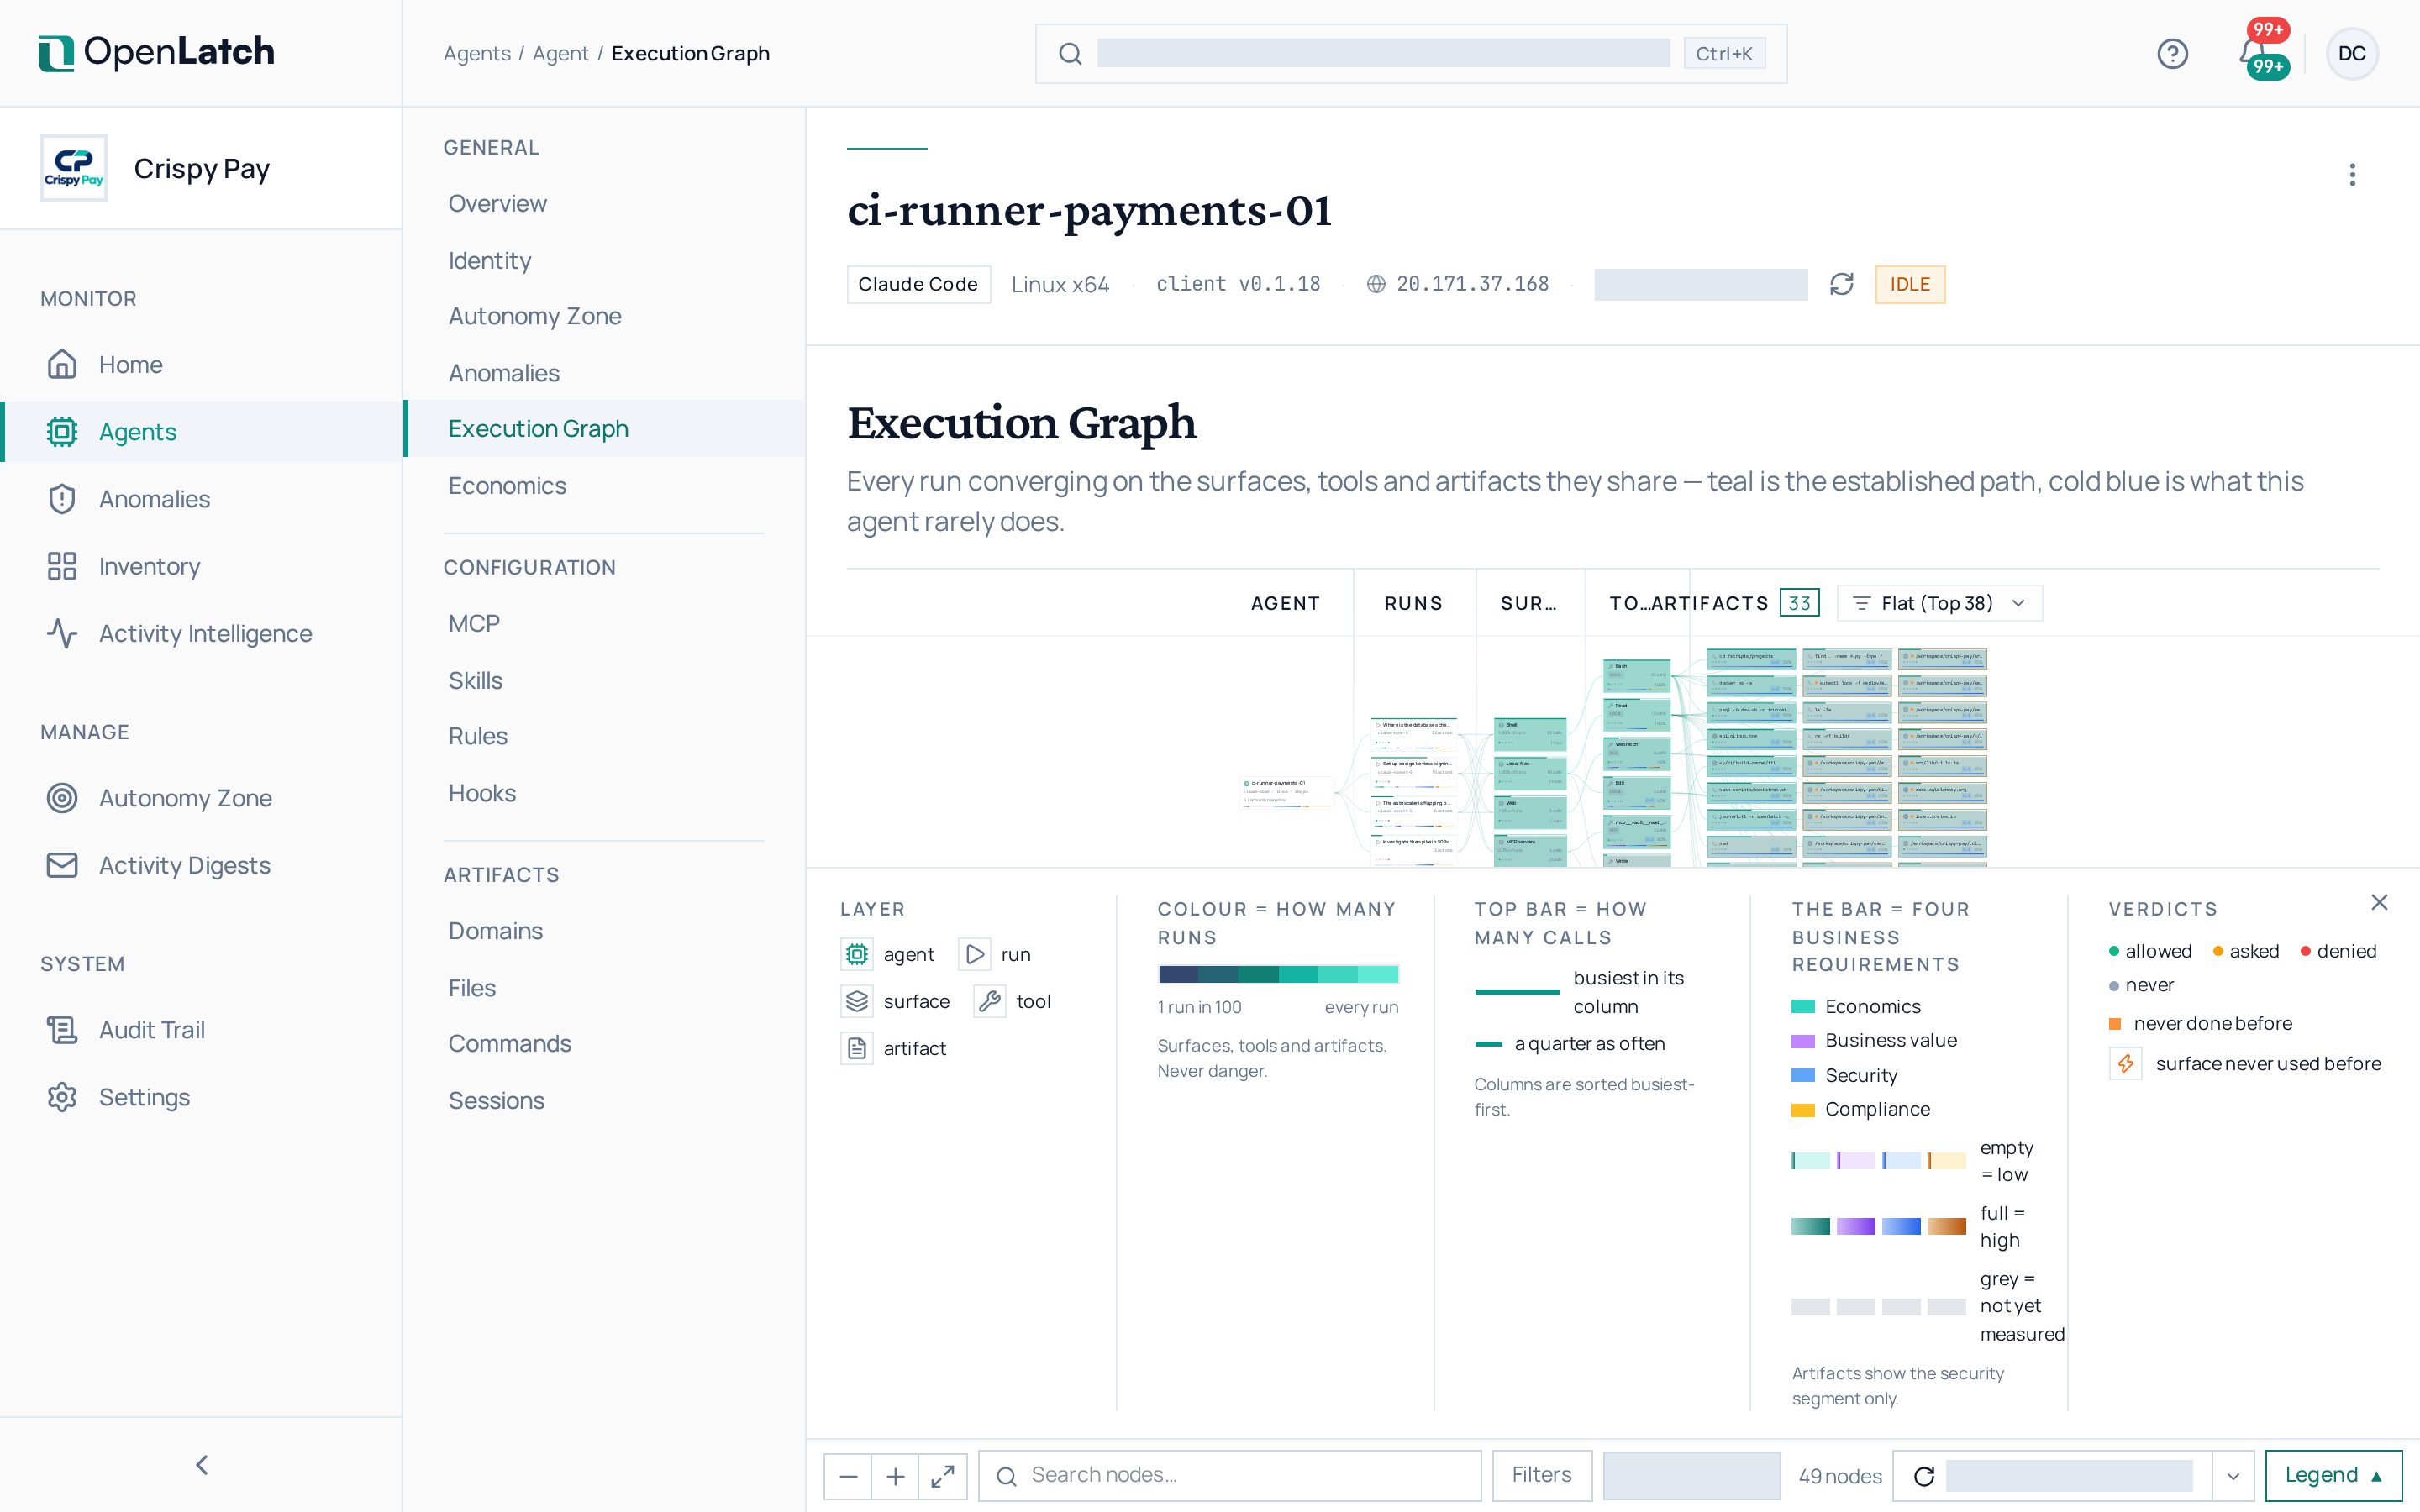
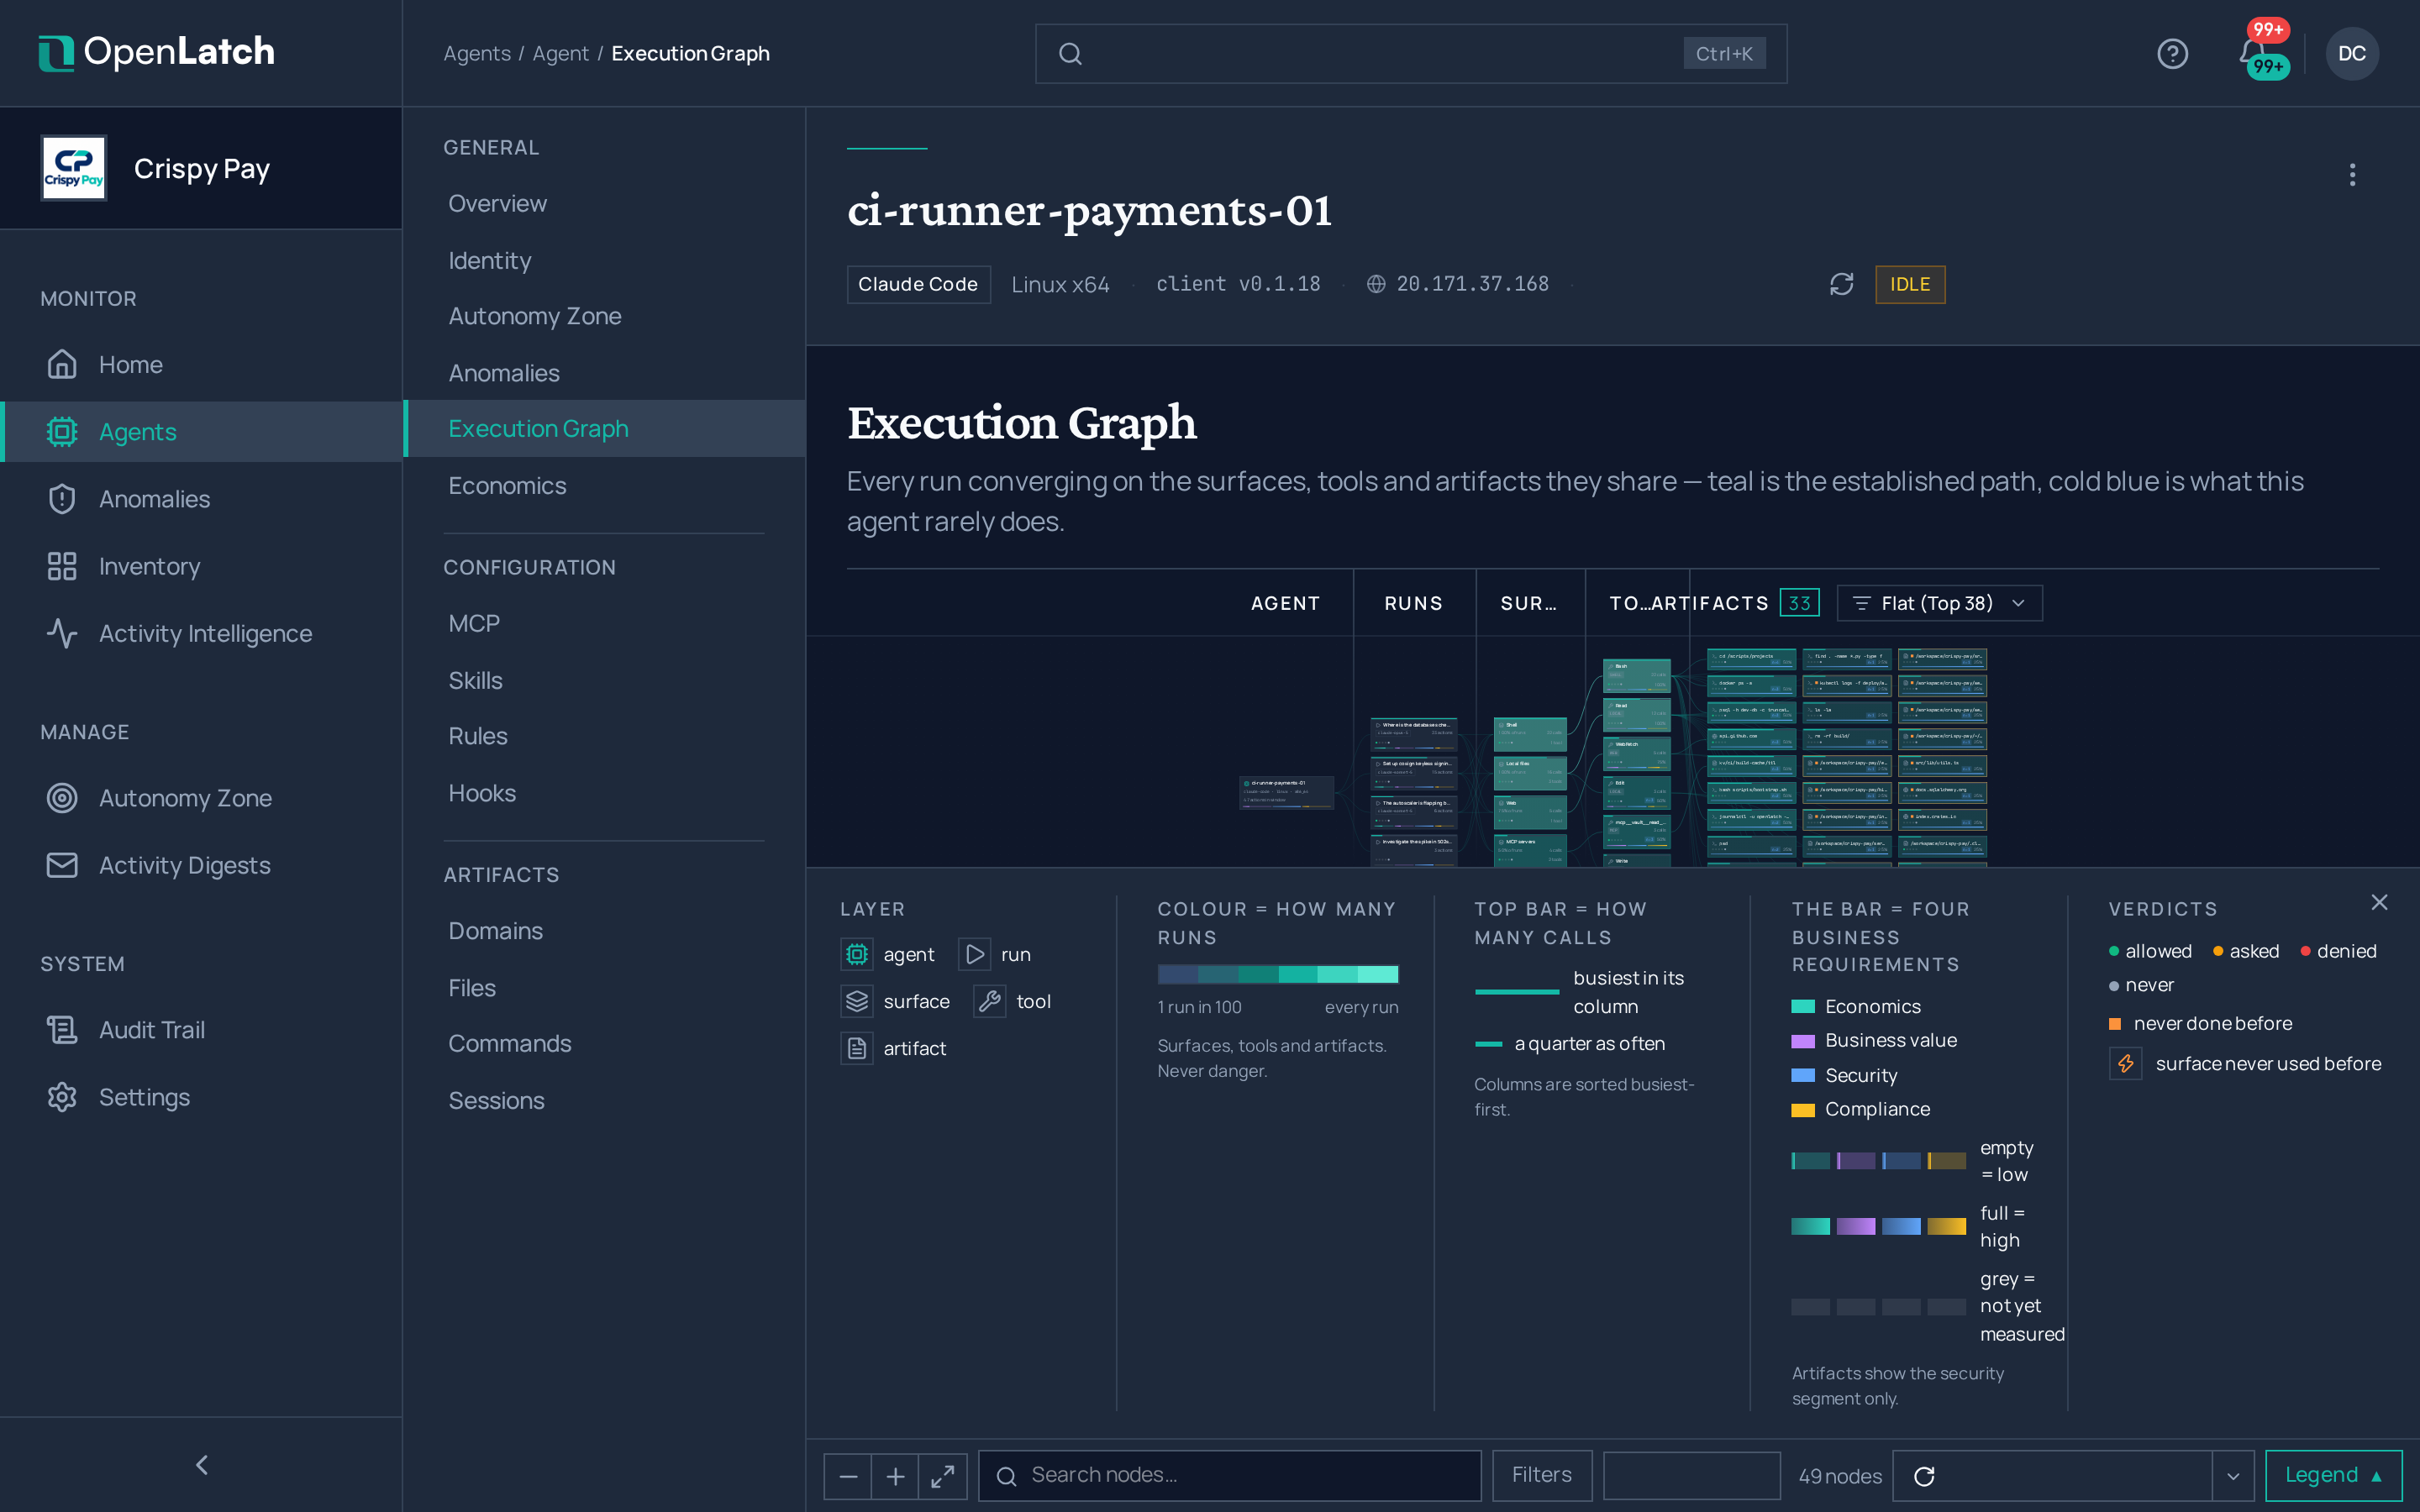
Sección titulada «Qué muestra»Cada agente tiene una pestaña Execution Graph. Se lee de izquierda a derecha, desde el agente hasta lo que tocó:
| Carril | Qué contiene |
|---|---|
| Agente | El agente al que se refiere el grafo |
| Ejecuciones | Sus sesiones, una tarjeta por ejecución |
| Superficies | A qué recurrió, deducido de los nombres de las herramientas |
| Herramientas | Lo que invocó |
| Artefactos | Lo que tocó o ejecutó: archivos, dominios de red y comandos |
Los carriles convergen en lo que las ejecuciones comparten, así que ves los caminos que un agente sigue más y los que sigue rara vez.
Dos planos lo alimentan
Sección titulada «Dos planos lo alimentan»| Plano | Qué captura el cliente |
|---|---|
| Plano de comandos | Cada llamada a una herramienta y cada comando de shell, interceptados en el hook nativo del agente antes de ejecutarse |
| Plano de solicitudes | Cada solicitud saliente a un modelo, interceptada por un listener en la misma máquina, con su modelo, sus tokens y su coste |
Las demás pestañas de un agente desglosan el mismo registro por tipo: comandos, archivos, dominios, servidores MCP, skills, hooks, sesiones y economía.
De una acción a una política
Sección titulada «De una acción a una política»Cuando el grafo muestre un comando que quieres controlar, ábrelo y crea una nueva política de intención a partir de esa acción. El brief parte de lo que el agente ejecutó realmente, y la política pasa por la misma revisión y ratificación que cualquier otra. Políticas de intención explica ese camino.
Una acción que ninguna política decidió se registra como permitida por defecto, no como autorizada por una decisión. El grafo distingue ambos casos.